


Лишь 20% российских компаний установили ИБ-решения во всех офисах

Лишь 20% российских компаний установили ИБ-решения во всех офисах

Лишь 20% российских компаний установили ИБ-решения во всех офисах

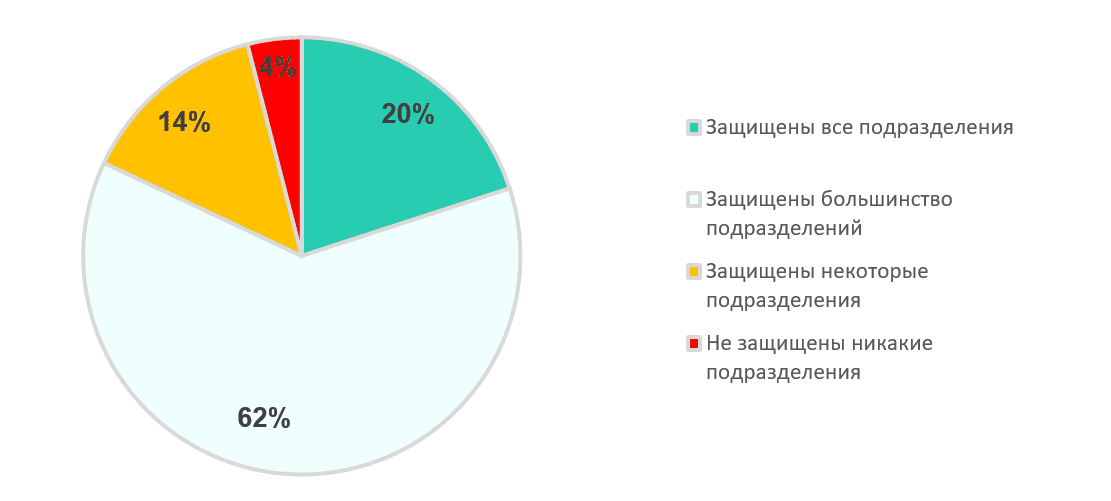
Проведенное в «Лаборатории Касперского» исследование показало, что 80% российских компаний с региональным присутствием обеспечили киберзащиту не во всех филиалах, а 4% установили ИБ-решения только в штаб-квартире.

Опрос в рамках исследования был проведен минувшей весной; в нем приняли участие 1000 сотрудников предприятий со штатом более 500 человек из разных стран, в том числе из России. Респонденты занимают различные должности, но в той или иной степени связаны с ИБ и ИТ.

Как оказалось, о безопасности всей распределенной сети заботятся лишь 20% российских бизнес-структур. Остальные довольствуются частичной защитой, подставляя под удар свои цифровые активы.


В 66% компаний ответственность за обеспечение ИБ в равной мере несут головной и региональные офисы. В 30% случаев вопросами киберзащиты сети занимается только команда штаб-квартиры, в 4% — сами филиалы.

«Наиболее конфиденциальные данные могут храниться в головном офисе, однако филиалам всё равно необходимо получать и передавать информацию из центра, и этот процесс должен быть организован безопасно, — подчеркнул Максим Каминский, руководитель программы сетевой безопасности Kaspersky. — Поэтому организациям важно не только уделять внимание защищённости каждого элемента инфраструктуры, но и использовать специализированные решения, которые помогут ускорить работу с сетью и обеспечить её надежность».

Комментируя печальную статистику по защищенности распределенных российских сетей, главный специалист отдела комплексных СЗИ «Газинформсервиса» Дмитрий Овчинников не преминул отметить:

«Полноценная защита филиалов, удаленных офисов имеет свою цену и ограничена наличием обученных специалистов на удаленных площадках. В такой ситуации на помощь приходят централизованные средства защиты информации, которые позволяют снизить совокупную стоимость владения и нивелировать эффект недостатка квалифицированных кадров».

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru