


Надежность iPhone и macOS-устройств повышена за счет ИИ и привязки к облаку

Надежность iPhone и macOS-устройств повышена за счет ИИ и привязки к облаку

Надежность iPhone и macOS-устройств повышена за счет ИИ и привязки к облаку

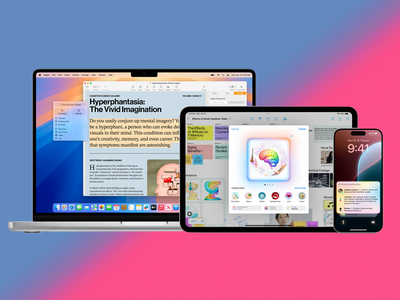
В рамках конференции WWDC 2024 Apple анонсировала бета-версии iOS 18, iPad OS 18 и macOS Sequoia и рассказала о новшествах, призванных повысить безопасность и приватность пользователей платформ. Новые функции станут общедоступными осенью этого года.

Наиболее значимыми нововведениями являются персональный ИИ-помощник и возможность использования облачных вычислений с сохранением конфиденциальности данных.

Адаптивная система Apple Intelligence учитывает личный контекст, упрощая работу с Safari и такими приложениями, как «Сообщения», «Почта», «Заметки», «Календарь». При этом получение доступа к данным, по словам Apple, не нарушает конфиденциальности пользователя.

Карманный ИИ работает в основном локально, но, получив запрос, требующих дополнительных вычислительных мощностей, отправляет данные в облако через сервис Private Cloud Compute. Примечательно, что при этом отсылаются только сведения, необходимые для выполнения конкретной задачи; сохранение этой информации обработка в кластере не предполагает.

Ключи шифрования хранятся на этих серверах, как и на iPhone, в защищенном репозитории; в режиме безопасной загрузки ОС выполняются проверка подписи кода и верификация. Таким же образом защищены остальные коды, за этим следит специальный контролер (Trusted Execution Monitor). При подключении устройство юзера безопасным образом идентифицирует кластер, а затем уже передает запрос.

Голосовой помощник Siri тоже получил ИИ-апдейт: в него встроена поддержка GPT-4o. Он стал умнее, научился печатать, править запросы в реальном времени, поддерживать общение в контексте.

Свой смартфон теперь можно будет спокойно передавать в другие руки и не бояться, что окружающие увидят на экране то, что не предназначено для чужих глаз. В этом помогут функции блокировки и сокрытия приложений; в последнем случае они перемещаются в особую папку, которую можно открыть только по Face ID, Touch ID или пасс-коду.

Введена дифференциация разрешений на доступ программ к адресной книге: пользователь сможет ограничить его контактами по выбору. Доступ к хранимым в Keychain паролям, passkeys, одноразовым кодам аутентификации облегчит новое приложение Passwords, которое также предупредит юзера о слабости созданного ключа, его повторном использовании или присутствии в слитых в Сеть базах.

Приложение Messages получило возможность использования спутниковой связи. Теперь можно будет при отсутствии у родных и знакомых Wi-Fi или сотовой связи послать им сообщение из iMessage либо в виде СМС — в первом случае с сохранением сквозного шифрования.

Все эти и другие усовершенствования включены в бета-версии iOS 18, iPad OS 18, macOS Sequoia и уже доступны участникам программы Apple для разработчиков. Публичное бета-тестирование будет запущено в следующем месяце.

Опции Apple Intelligence доступны как бета на iPhone 15 Pro, iPhone 15 Pro Max, iPad и macOS-компьютерах с чипсетом M1 и выше. Язык пока только US-EN.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru