

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Специалисты «Лаборатории Касперского» обнаружили сразу несколько уязвимостей в биометрических терминалах производства компании ZKTeco. В случае эксплуатации злоумышленники могут обойти систему контроля доступа и физически проникнуть в охраняемые места.

Кроме того, как отметили в Kaspersky, с помощью выявленных брешей можно выкрасть биометрические данные, модифицировать базы и даже установить бэкдоры.

Терминалы ZKTeco используются во многих отраслях: их можно встретить в медицинских учреждениях, на производственных предприятиях и даже атомных электростанциях.

В общей сложности устройства дают возможность аутентифицироваться четырьмя способами: с помощью биометрии (сканирование лица), по паролю, электронному пропуску и QR-коду.

Поскольку в самих терминалах могут храниться биометрические данные тысяч людей, производителю важно поддерживать должный уровень защищённости. «Лаборатория Касперского», обнаружив ряд уязвимостей, направила информацию о них вендору. Всего специалисты выявили пять проблем:

  1. CVE-2023-3938 — допускает проведение SQL-инъекции. Условные атакующие могут внедрить данные в QR-код, что поможет им попасть в охраняемые зоны. С точки зрения терминала база ошибочно идентифицирует вредоносный QR-код как последний легитимный.
  2. CVE-2023-3940 — открывает доступ к любому файлу в системе, а также возможность извлечь его. С помощью соответствующего эксплойта злоумышленники могут добраться до биометрических данных пользователей и хешей их паролей.
  3. CVE-2023-3941 — эта уязвимость позволяет внести изменения в базу данных биометрического считывателя. Другими словами, условный преступник может загрузить в БД собственные данные и добавить себя в список авторизованных пользователей.
  4. CVE-2023-3939 и CVE-2023-3943 могут привести к выполнению произвольных команд или кода на устройстве. В теории атакующий может задействовать девайс в атаках на другие сетевые узлы.

WhatsApp разрешит добавить в одно приложение сразу три аккаунта

Двух номеров оказалось мало. WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает поддержку сразу трёх аккаунтов в одном приложении — без второго смартфона, постоянного выхода из профиля и костылей с WhatsApp Business.

Новую возможность обнаружили специалисты WABetaInfo в бета-версии WhatsApp для iOS 26.37.10.15, распространяемой через TestFlight. Сейчас функция скрыта в коде и недоступна даже тестировщикам, поэтому срочно искать третью сим-карту пока рано.

Работать всё будет примерно так же, как действующая система с двумя аккаунтами. В настройках появится список профилей с именами, фотографиями и телефонными номерами, а активный аккаунт будет отмечен зелёной галочкой.

После добавления двух профилей кнопка «Добавить аккаунт» никуда не исчезнет и позволит подключить третий номер.
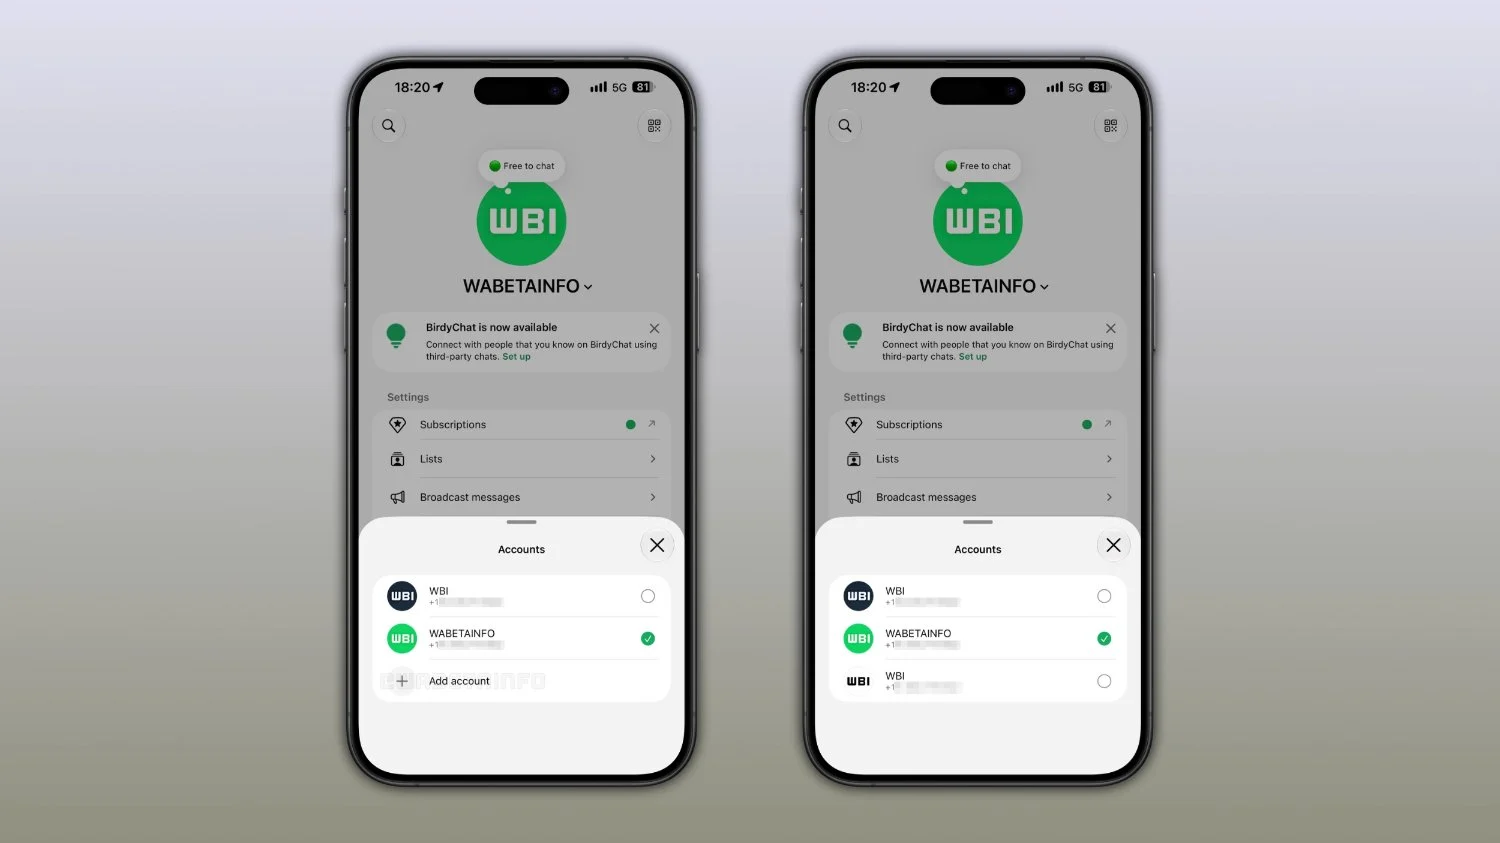

Каждый аккаунт останется самостоятельным: со своей историей переписки, уведомлениями, резервными копиями, медиафайлами и настройками конфиденциальности.

Блокировку приложения тоже можно будет настраивать отдельно для каждого профиля. В уведомлениях WhatsApp покажет, на какой именно аккаунт пришло сообщение, чтобы пользователь случайно не ответил клиенту из семейного чата или наоборот.

Функция пригодится тем, кто разделяет личную и рабочую переписку либо использует несколько номеров. Сейчас для третьего профиля приходится держать дополнительный телефон или устанавливать отдельное приложение.

Meta официально разработку пока не анонсировала и сроки запуска не назвала. Подтверждена только работа над версией для iOS, однако логично ожидать, что позднее возможность появится и на Android. Более того, обнаруженный интерфейс технически не исключает увеличения лимита в будущем.

RSS: Новости на портале Anti-Malware.ru