


Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

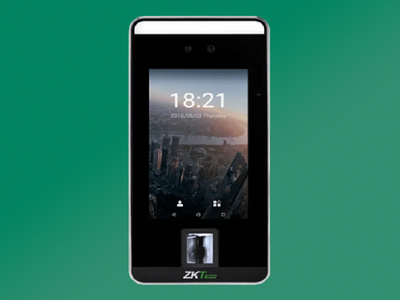
Специалисты «Лаборатории Касперского» обнаружили сразу несколько уязвимостей в биометрических терминалах производства компании ZKTeco. В случае эксплуатации злоумышленники могут обойти систему контроля доступа и физически проникнуть в охраняемые места.

Кроме того, как отметили в Kaspersky, с помощью выявленных брешей можно выкрасть биометрические данные, модифицировать базы и даже установить бэкдоры.

Терминалы ZKTeco используются во многих отраслях: их можно встретить в медицинских учреждениях, на производственных предприятиях и даже атомных электростанциях.

В общей сложности устройства дают возможность аутентифицироваться четырьмя способами: с помощью биометрии (сканирование лица), по паролю, электронному пропуску и QR-коду.

Поскольку в самих терминалах могут храниться биометрические данные тысяч людей, производителю важно поддерживать должный уровень защищённости. «Лаборатория Касперского», обнаружив ряд уязвимостей, направила информацию о них вендору. Всего специалисты выявили пять проблем:

  1. CVE-2023-3938 — допускает проведение SQL-инъекции. Условные атакующие могут внедрить данные в QR-код, что поможет им попасть в охраняемые зоны. С точки зрения терминала база ошибочно идентифицирует вредоносный QR-код как последний легитимный.
  2. CVE-2023-3940 — открывает доступ к любому файлу в системе, а также возможность извлечь его. С помощью соответствующего эксплойта злоумышленники могут добраться до биометрических данных пользователей и хешей их паролей.
  3. CVE-2023-3941 — эта уязвимость позволяет внести изменения в базу данных биометрического считывателя. Другими словами, условный преступник может загрузить в БД собственные данные и добавить себя в список авторизованных пользователей.
  4. CVE-2023-3939 и CVE-2023-3943 могут привести к выполнению произвольных команд или кода на устройстве. В теории атакующий может задействовать девайс в атаках на другие сетевые узлы.

Поиск готовой домашки может закончиться кражей аккаунта и денег родителей

Желание списать домашку может закончиться не двойкой, а кражей аккаунта и денег родителей. К началу учебного года мошенники активнее используют сайты с готовыми домашними заданиями как приманку для школьников. Схема начинается с того, что ребёнок ищет решение задачи и попадает на портал, внешне похожий на обычную библиотеку ГДЗ.

Для просмотра полного ответа сайт предлагает зарегистрироваться, указав имя, номер телефона, класс и иногда сведения о родителях. Полученные данные затем используют для более точных атак, предупреждают опрошенные «Известиями» эксперты.

Например, злоумышленник может позвонить или написать от имени учителя, директора либо сотрудника образовательной платформы. Зная имя ребёнка, школу и класс, мошенник выглядит убедительнее. Следующий шаг — просьба назвать код из СМС, войти в электронный дневник по ссылке или срочно подтвердить данные.

Другой вариант — платный премиум-доступ к ответам, подписка на фальшивый канал с архивом ГДЗ или скачивание фирменного приложения. Вместо шпаргалки школьник может получить вредоносную программу, которая крадёт данные, показывает рекламу поверх других окон или подключает устройство к ботнету.

Проблему усиливает простая психология: дети не всегда хотят рассказывать родителям, что искали готовые ответы. А если решение требуется за пять минут до урока, проверка адреса сайта обычно проигрывает.

Схема далеко не новая. В октябре 2025 года МВД сообщало о массовом появлении мошеннических ресурсов с ГДЗ: более 400 одинаковых сайтов в зоне .ru зарегистрировали всего за два дня. Они собирали цифровой след посетителей, после чего жертвам могли звонить якобы из школы.

Эксперты советуют не вводить данные на неизвестных образовательных сайтах, не сообщать коды из СМС и не устанавливать приложения из сторонних источников. Но главная защита — договориться с ребёнком, что о подозрительной переписке или случайно скачанном файле можно рассказать без скандала.

RSS: Новости на портале Anti-Malware.ru