


Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

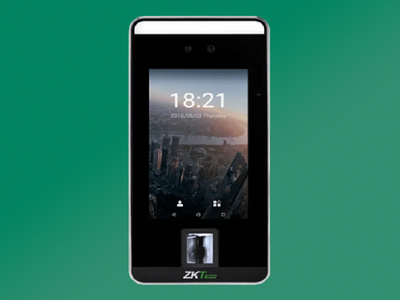
Специалисты «Лаборатории Касперского» обнаружили сразу несколько уязвимостей в биометрических терминалах производства компании ZKTeco. В случае эксплуатации злоумышленники могут обойти систему контроля доступа и физически проникнуть в охраняемые места.

Кроме того, как отметили в Kaspersky, с помощью выявленных брешей можно выкрасть биометрические данные, модифицировать базы и даже установить бэкдоры.

Терминалы ZKTeco используются во многих отраслях: их можно встретить в медицинских учреждениях, на производственных предприятиях и даже атомных электростанциях.

В общей сложности устройства дают возможность аутентифицироваться четырьмя способами: с помощью биометрии (сканирование лица), по паролю, электронному пропуску и QR-коду.

Поскольку в самих терминалах могут храниться биометрические данные тысяч людей, производителю важно поддерживать должный уровень защищённости. «Лаборатория Касперского», обнаружив ряд уязвимостей, направила информацию о них вендору. Всего специалисты выявили пять проблем:

  1. CVE-2023-3938 — допускает проведение SQL-инъекции. Условные атакующие могут внедрить данные в QR-код, что поможет им попасть в охраняемые зоны. С точки зрения терминала база ошибочно идентифицирует вредоносный QR-код как последний легитимный.
  2. CVE-2023-3940 — открывает доступ к любому файлу в системе, а также возможность извлечь его. С помощью соответствующего эксплойта злоумышленники могут добраться до биометрических данных пользователей и хешей их паролей.
  3. CVE-2023-3941 — эта уязвимость позволяет внести изменения в базу данных биометрического считывателя. Другими словами, условный преступник может загрузить в БД собственные данные и добавить себя в список авторизованных пользователей.
  4. CVE-2023-3939 и CVE-2023-3943 могут привести к выполнению произвольных команд или кода на устройстве. В теории атакующий может задействовать девайс в атаках на другие сетевые узлы.

Карты Мир научились платить через смарт-часы без интернета

Владельцы карт «Мир» теперь могут расплачиваться смарт-часами. Национальная система платёжных карт запустила новую версию Mir Pay для носимых устройств, где достаточно разбудить экран поворотом запястья и поднести часы к терминалу. Смартфон во время оплаты доставать не потребуется.

Подключение к интернету часам тоже не нужно: необходимая информация для проведения транзакций заранее сохраняется в памяти устройства. В НСПК утверждают, что платёж проходит практически мгновенно, выяснил «Код Дурова».

Сервис доступен клиентам всех банков, работающих с Mir Pay. То есть отдельного списка поддерживаемых кредитных организаций для часов не предусмотрено, главным ограничением пока остаётся само устройство.

На старте выбор довольно скромный. По имеющимся данным, оплата работает на Huawei Watch 5 и Huawei Watch Ultimate 2 под управлением HarmonyOS 5.0 и новее.

Приложение Mir Pay для часов можно установить через AppGallery. В НСПК обещают постепенно расширять перечень совместимых моделей, но конкретных устройств и сроков пока не называют.

О планах добавить оплату часами оператор платёжной системы рассказывал ещё в июне на своей технологической конференции. Теперь функция добралась до пользователей и превращает смарт-часы из фитнес-трекера с уведомлениями в полноценный платёжный инструмент.

RSS: Новости на портале Anti-Malware.ru