


Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

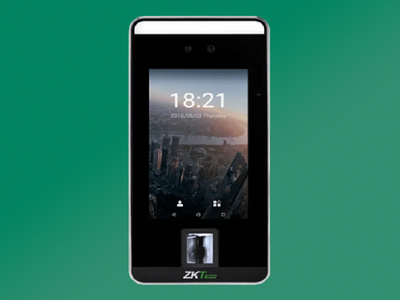
Специалисты «Лаборатории Касперского» обнаружили сразу несколько уязвимостей в биометрических терминалах производства компании ZKTeco. В случае эксплуатации злоумышленники могут обойти систему контроля доступа и физически проникнуть в охраняемые места.

Кроме того, как отметили в Kaspersky, с помощью выявленных брешей можно выкрасть биометрические данные, модифицировать базы и даже установить бэкдоры.

Терминалы ZKTeco используются во многих отраслях: их можно встретить в медицинских учреждениях, на производственных предприятиях и даже атомных электростанциях.

В общей сложности устройства дают возможность аутентифицироваться четырьмя способами: с помощью биометрии (сканирование лица), по паролю, электронному пропуску и QR-коду.

Поскольку в самих терминалах могут храниться биометрические данные тысяч людей, производителю важно поддерживать должный уровень защищённости. «Лаборатория Касперского», обнаружив ряд уязвимостей, направила информацию о них вендору. Всего специалисты выявили пять проблем:

  1. CVE-2023-3938 — допускает проведение SQL-инъекции. Условные атакующие могут внедрить данные в QR-код, что поможет им попасть в охраняемые зоны. С точки зрения терминала база ошибочно идентифицирует вредоносный QR-код как последний легитимный.
  2. CVE-2023-3940 — открывает доступ к любому файлу в системе, а также возможность извлечь его. С помощью соответствующего эксплойта злоумышленники могут добраться до биометрических данных пользователей и хешей их паролей.
  3. CVE-2023-3941 — эта уязвимость позволяет внести изменения в базу данных биометрического считывателя. Другими словами, условный преступник может загрузить в БД собственные данные и добавить себя в список авторизованных пользователей.
  4. CVE-2023-3939 и CVE-2023-3943 могут привести к выполнению произвольных команд или кода на устройстве. В теории атакующий может задействовать девайс в атаках на другие сетевые узлы.

5G начал появляться на iPhone российских пользователей

Некоторые владельцы iPhone в России заметили долгожданное изменение: вместо привычного LTE в строке состояния появился значок 5G. Пока речь идёт только о части пользователей. Какие модели iPhone, операторы и регионы получили доступ, не уточняется. Apple и российские телеком-компании также не объявляли о массовой активации 5G на устройствах компании.

Работу сети на смартфонах Apple зафиксировал корреспондент РИА Новости. Сети пятого поколения российская большая четвёрка запустила неделей ранее в 16 городах.

Потенциальный доступ получили около 10 млн абонентов. На первом этапе 5G работает преимущественно на ранее выделенных операторам частотах LTE, что должно повысить пропускную способность сетей на 20-25%.

С Android всё было относительно понятно: Минцифры обещало открыть доступ совместимым устройствам в ближайшее время. Владельцам iPhone предложили ждать решения Apple, поскольку одной аппаратной поддержки недостаточно — производитель должен разрешить работу смартфонов в сетях конкретных операторов и частотных диапазонах.

Новые наблюдения могут означать, что такая активация началась хотя бы для отдельных устройств или сетевых конфигураций. Впрочем, один значок 5G ещё не гарантирует ни массового запуска, ни заметного прироста скорости: результат зависит от покрытия, частот, модели смартфона и нагрузки на Сеть.

Если доступ действительно расширяется, владельцам совместимых iPhone не придётся оставаться в эпохе LTE, пока соседи с Android тестируют новые возможности.

RSS: Новости на портале Anti-Malware.ru