


Студии пиратской озвучки заработали в 2023 году более 61 миллиона рублей

Студии пиратской озвучки заработали в 2023 году более 61 миллиона рублей

Студии пиратской озвучки заработали в 2023 году более 61 миллиона рублей

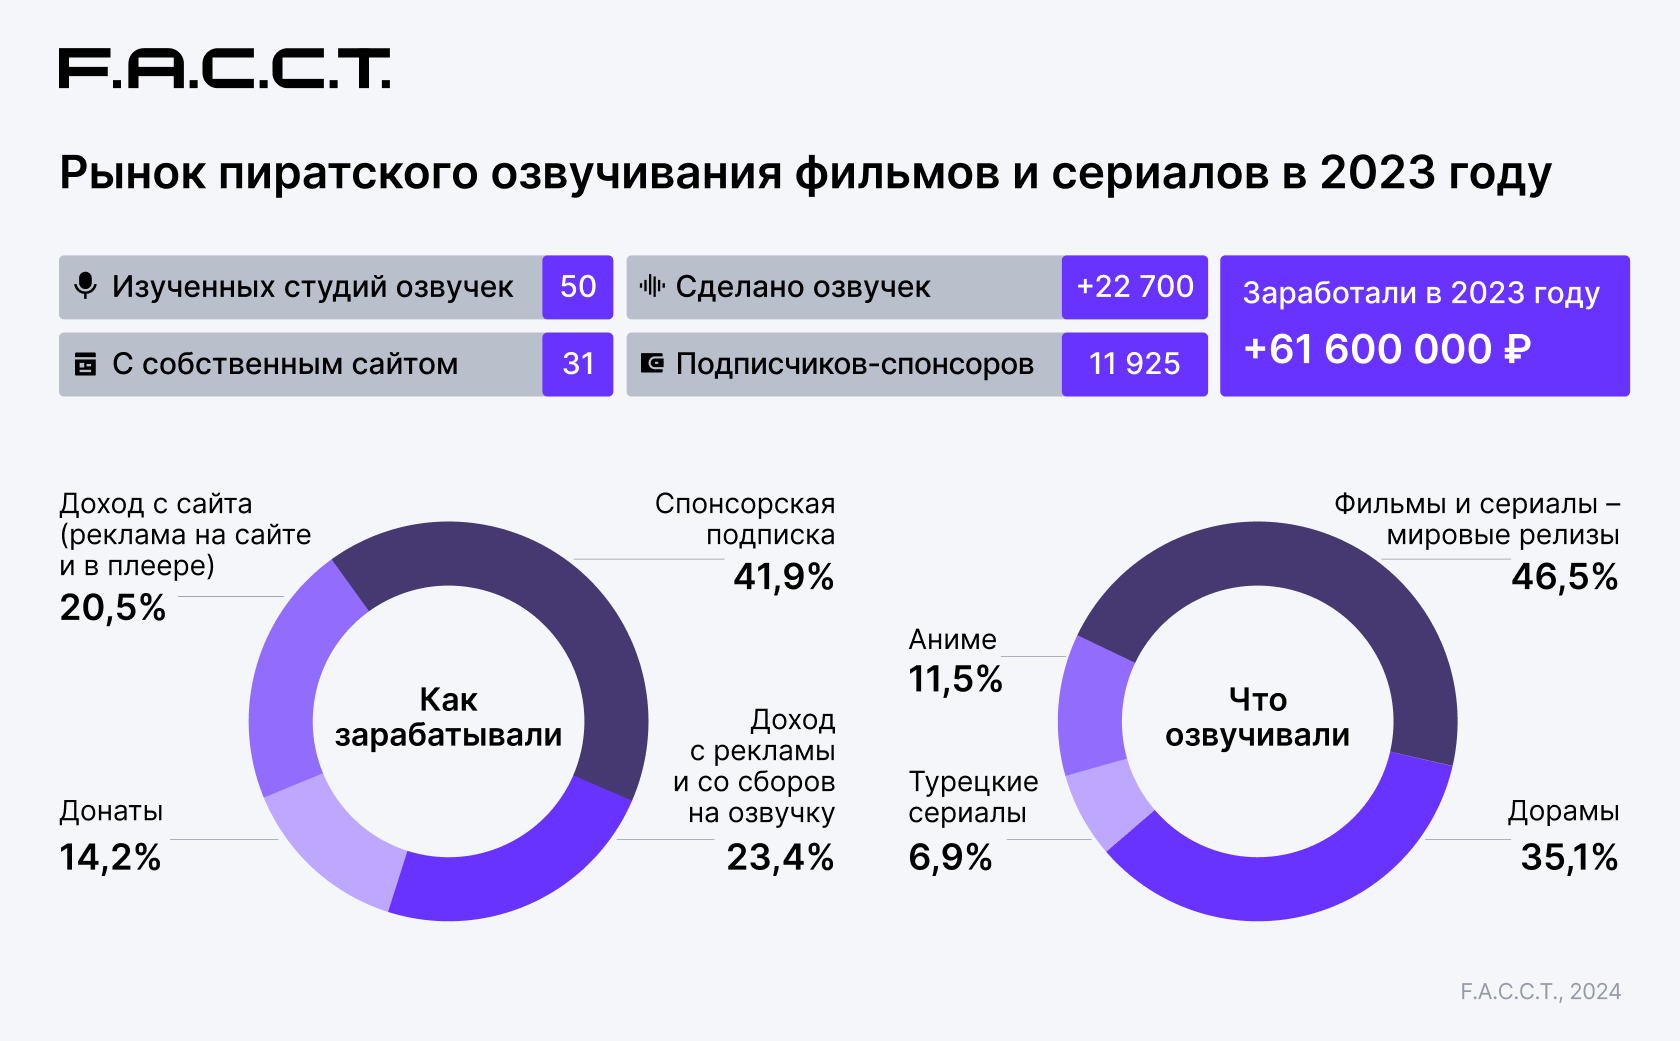
Нелегальные студии пиратской озвучки, действовавшие на протяжении всего 2023 года, заработали как минимум 61,6 миллиона рублей. Такую статистику привели специалисты компании F.A.C.C.T.

В отчёте исследователей упоминается падение рынка пиратства в Сети: в прошлом году он снизился до 38 млн долларов (на 16%). Параллельно, учитывая глобальные тенденции, в России растёт спрос на неофициальное озвучивание.

Именно этим наших граждан обеспечивали целые 50 студий, занимающихся переводом и озвучиванием зарубежных кинокартин.


В департаменте Digital Risk Protection компании F.A.C.C.T. отметили четыре основных способа заработка на «альтернативной» озвучке недоступных в России фильмов:

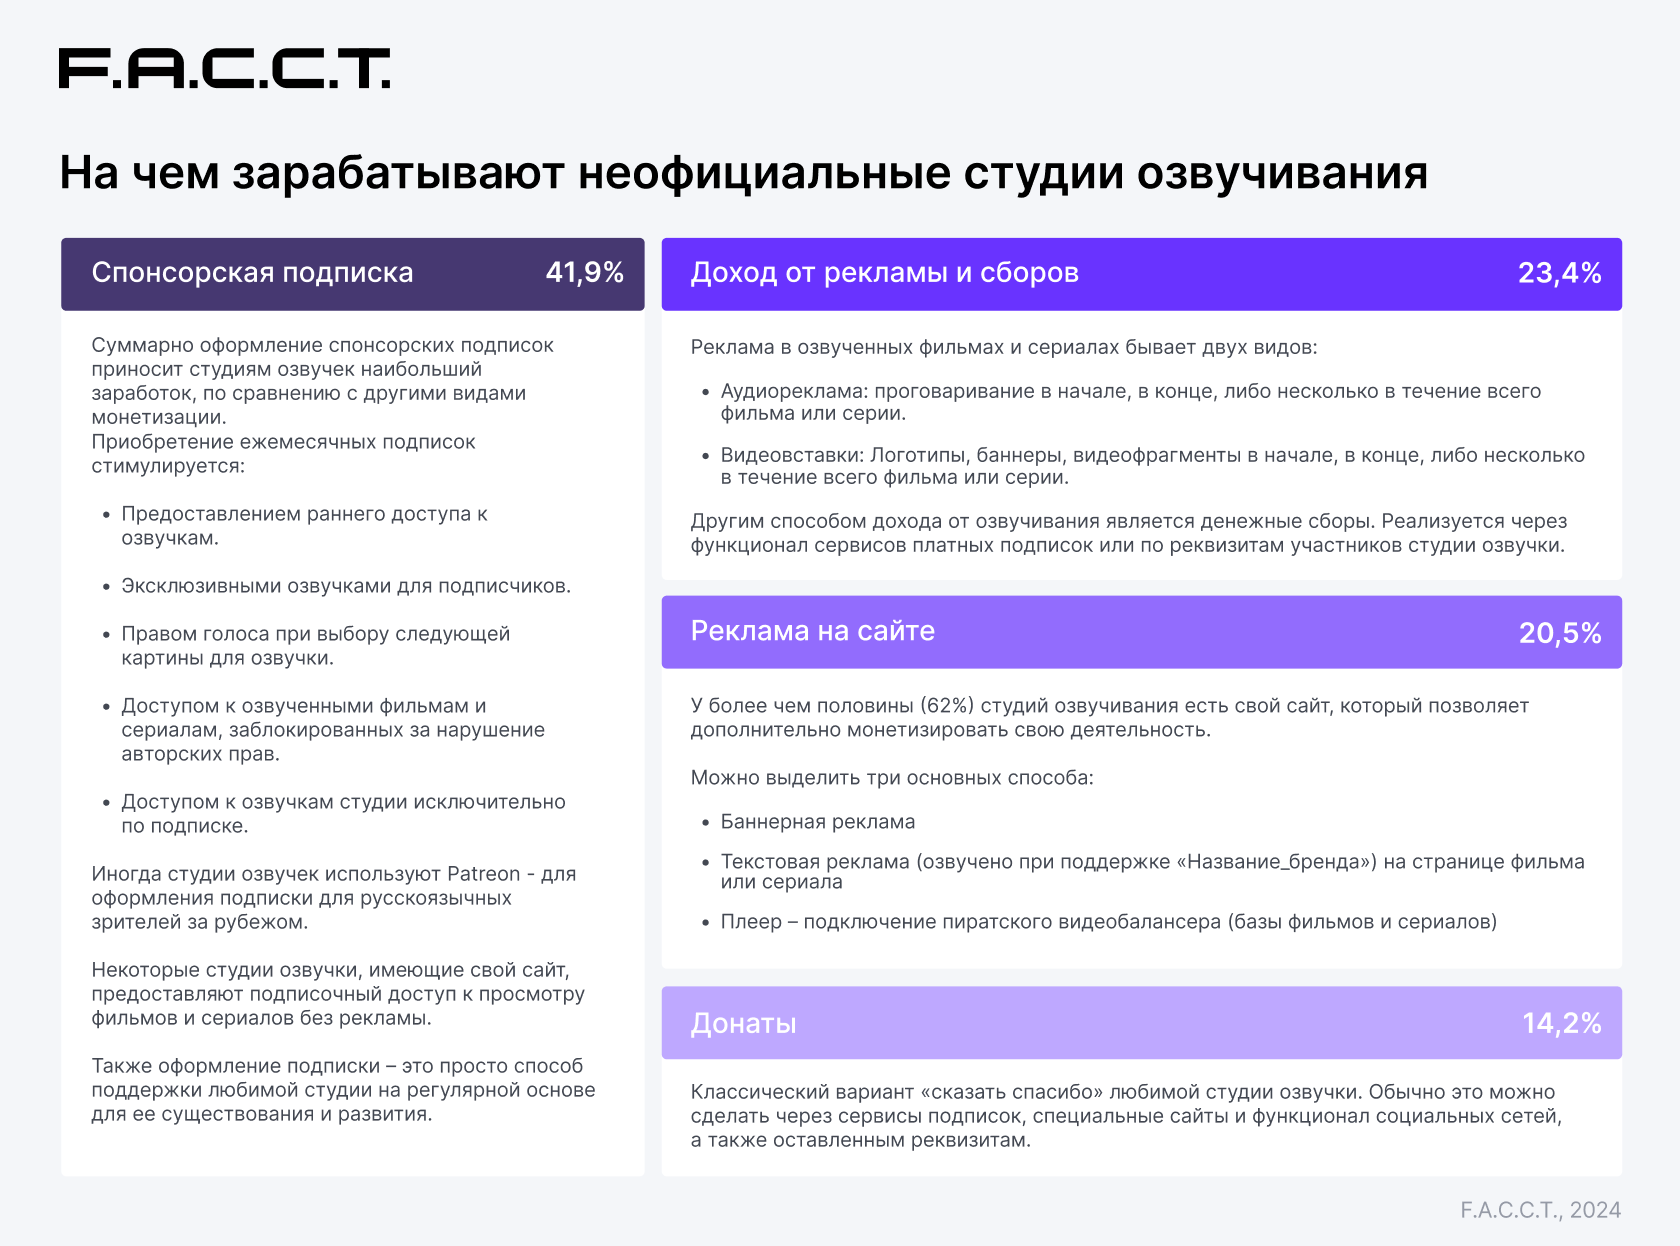
  1. Подписки спонсоров. Это самая большая статья доходов студий озвучки — приносит 41,9% от общей суммы заработка.
  2. Реклама в звуковых дорожках или сборы на озвучку. Этот пункт занимает второе место и приносит 23,4% от общего дохода. К слову, реклама может быть не только в аудиоформате: иногда студии вставляют логотипы и баннеры в видео, а порой показ вообще могут прервать сторонним видеофрагментом.
  3. Реклама на собственных сайтах — 20,5%. Но стоит оговориться, что собственном ресурсом располагают около 62% «переводчиков».
  4. Пожертвования. Донаты занимают 14,2% от общего пирога.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru