


Доля Astra Linux на рынке российских ОС для компьютеров достигла 76%

Доля Astra Linux на рынке российских ОС для компьютеров достигла 76%

Доля Astra Linux на рынке российских ОС для компьютеров достигла 76%

По данным Strategy Partners, в настоящее время на рынке российских ОС для десктопов и серверов доминируют три игрока: «Группа Астра», «Базальт» и «Ред Софт», с общей долей 97%. По итогам 2023 года вклад «Астры» был оценен в 76%.

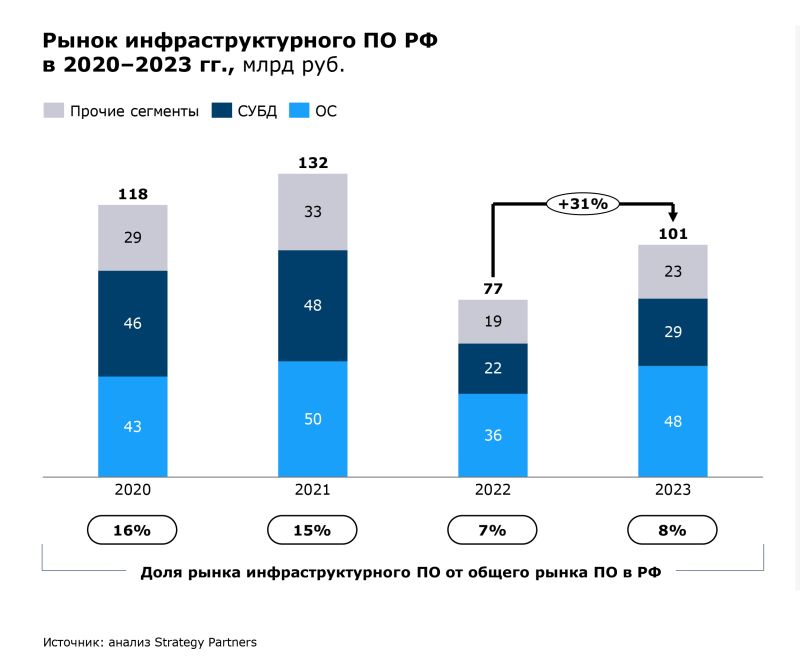
Аналитики ожидают, что сегмент ОС российского рынка инфраструктурных решений, заметно сдавший из-за ухода зарубежных поставщиков, вернется к уровню 2020–2021 гг. уже в этом или будущем году. Другой крупный сегмент — СУБД — развивается медленнее и восстановится не раньше 2026-2027 гг.

В 2023 году объем рынка инфраструктурного софта в России, по оценке Strategy Partners, увеличился на 31% и превысил 100 млрд рублей. Суммарная выручка российских вендоров возросла на 78%, повысив их долю до 52% (в 2021 году этот показатель составлял лишь 8%).


Развитию этого внутреннего рынка, по мнению экспертов, способствуют несколько факторов:

  • исчезла неопределенность в отношении возврата западных вендоров;
  • уменьшаются шансы на продление жизни зарубежного программного обеспечения с истекшим сроком поддержки;
  • растут уровень технологической зрелости и число российских разработок;
  • государство стимулирует переход на отечественные решения.

По прогнозам аналитиков, в 2030 году объем российского рынка инфраструктурного софта может составить 270 млрд руб. при годовых темпах роста ~15%. Вклад отечественных поставщиков возрастет до 90%.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru