


Microsoft Edge научили блокировать скриншоты и печать документов с грифом

Microsoft Edge научили блокировать скриншоты и печать документов с грифом

Microsoft Edge научили блокировать скриншоты и печать документов с грифом

Разработчики Microsoft Edge for Business расширили его возможности по предотвращению утечек корпоративных данных. В браузер добавлена поддержка запрета на снимки экрана и распечатку документов ограниченного пользования.

Админы теперь смогут вводить такие ограничения для сотрудников с помощью групповых политик. Нововведения станут доступными в ближайшие недели.

Попытки скриншотов обновленный Edge (версии 116) пресекает, показывая черный экран вместо охраняемого контента. Подобная защита распространяется также на подсказки и ответы Copilot (ИИ-функции запускаются из боковой панели браузера).

Политики запрета можно задать для Microsoft 365, брокера доступа Microsoft Defender for Cloud Apps (MDA), облачной службы Microsoft Intune (в режиме защиты мобильных приложений) и контролера облачных сред Microsoft Purview (бывш. Azure Purview).


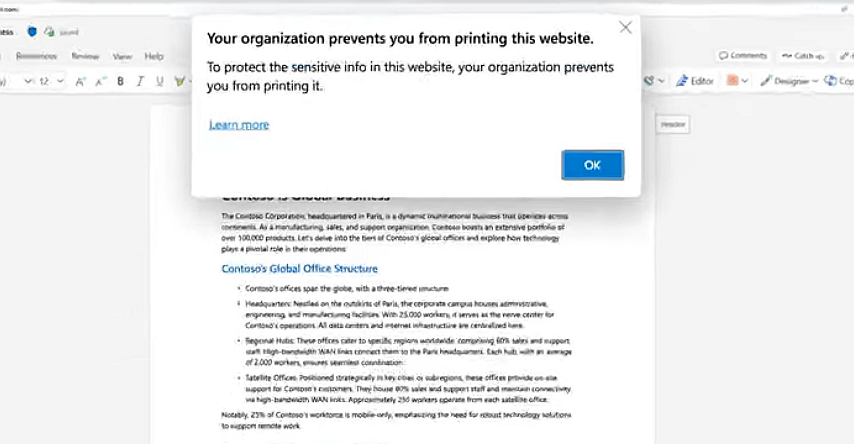
Ограничения на использование документов с грифом «Для служебного пользования» действуют следующим образом. При попытке вывода на печать содержимого в формате Word, Excel или PowerPoint десктопный браузер выводит предупреждение о запрете; Copilot тоже не сможет ссылаться на контент ограниченного доступа и выполнять захват экрана.


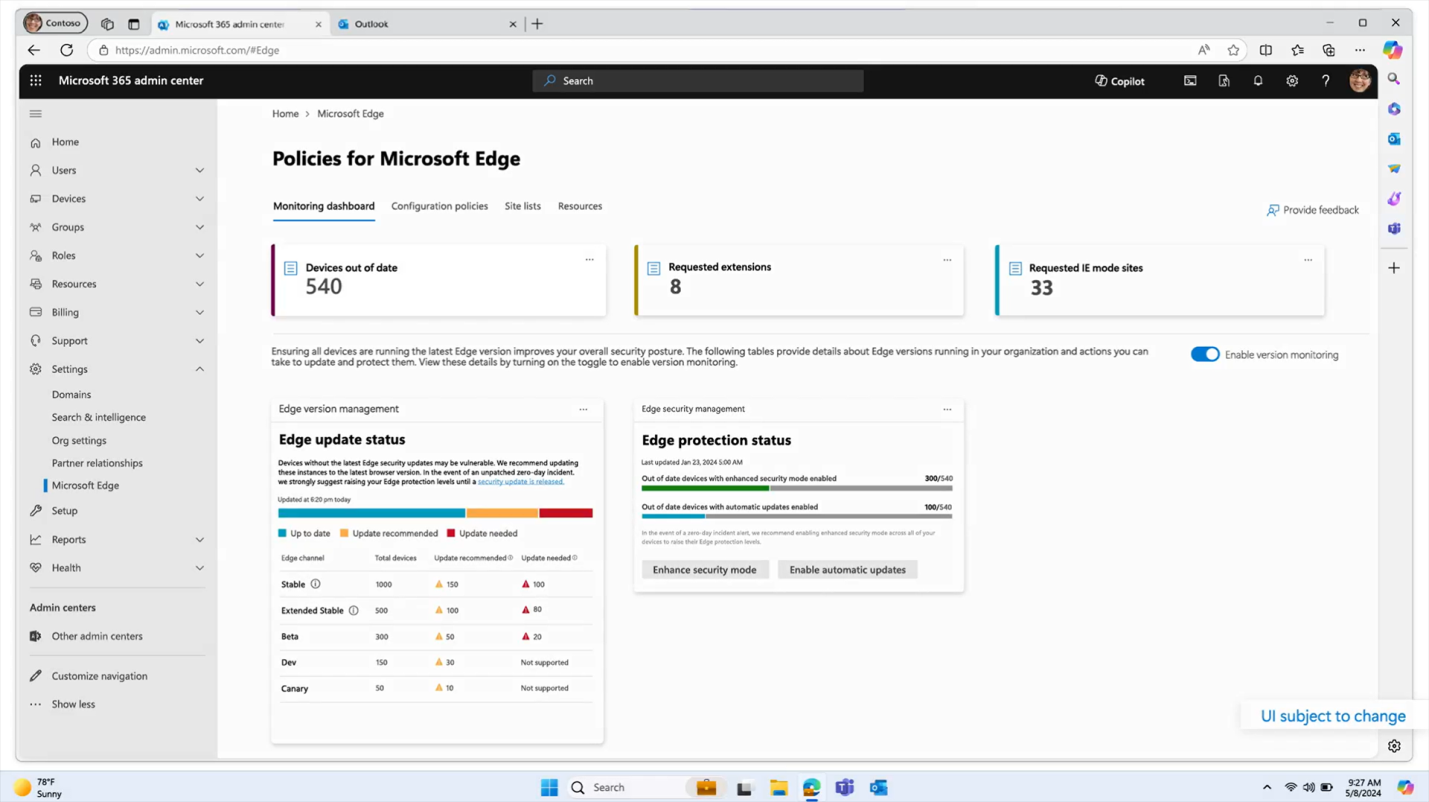
Новые настройки можно применять через службу управления экземплярами Edge, недавно добавленную в Центр администрирования Microsoft 365. Блокировки начнут работать с первым входом сотрудника в браузер.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru