


Windows 11 Recall AI будет фиксировать все ваши действия на компьютере

Windows 11 Recall AI будет фиксировать все ваши действия на компьютере

Windows 11 Recall AI будет фиксировать все ваши действия на компьютере

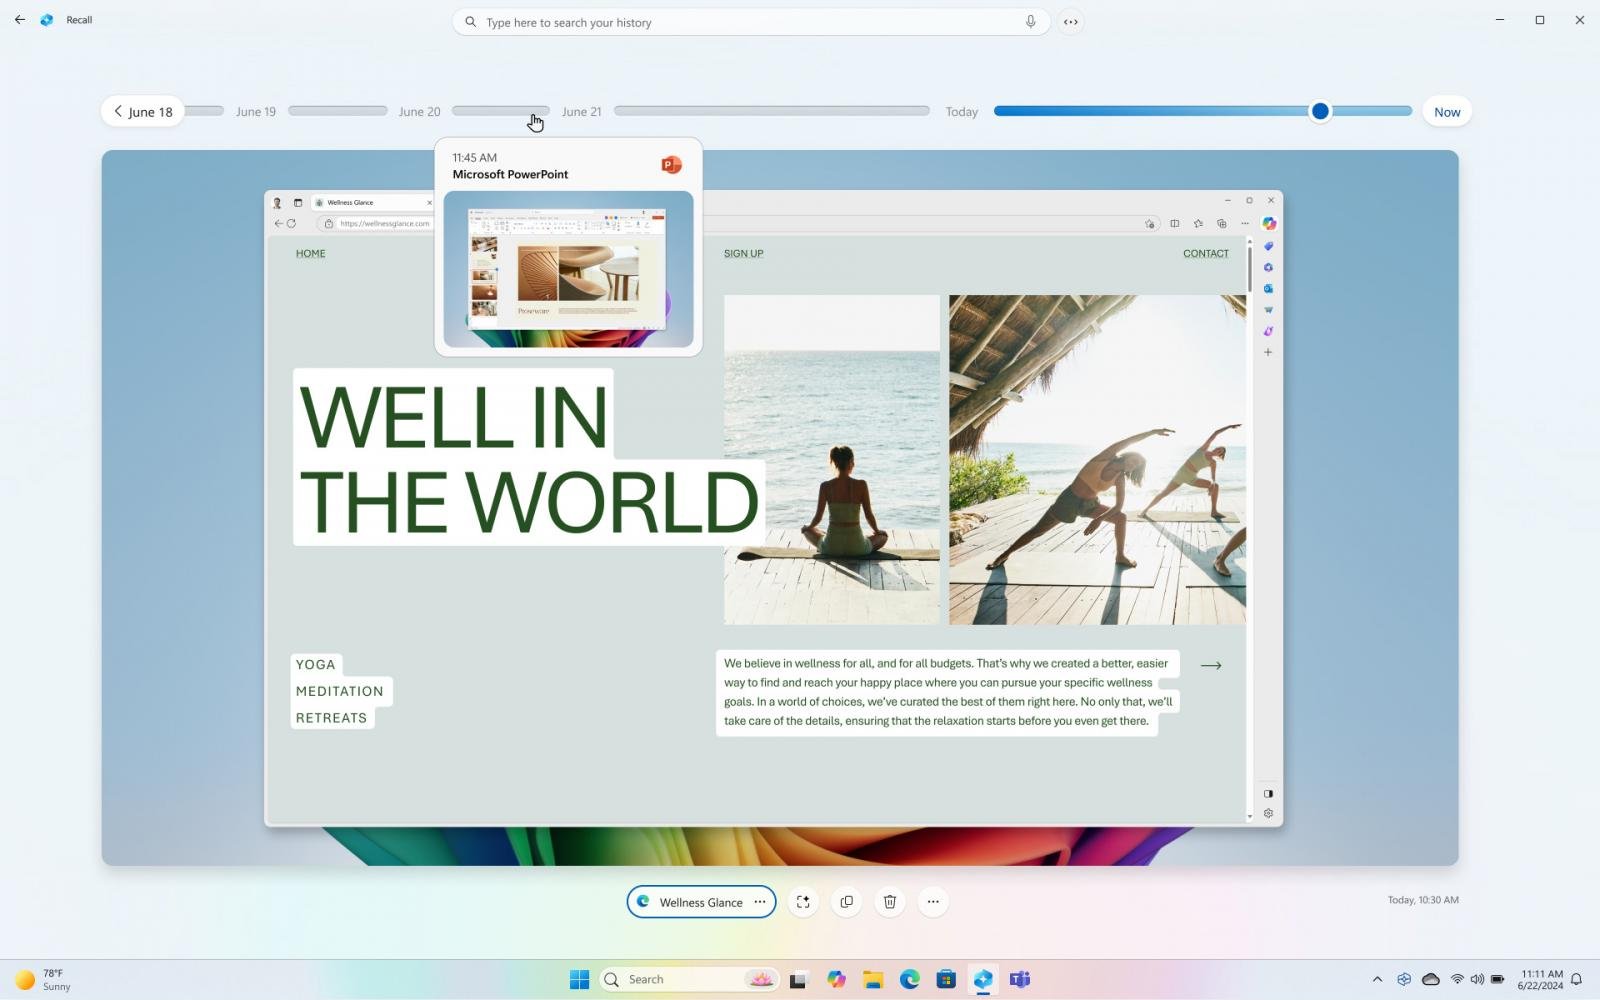
Компания Microsoft продемонстрировала новую функцию на базе искусственного интеллекта под названием «Recall», которая записывает абсолютно всё, что пользователи видят и делают на своих устройствах.

Фича доступна на ОС Windows 11 и позволяет осуществлять поиск определённой активности на компьютере в упорядоченном виде.

Прокрутив временную шкалу, пользователь может найти содержимое любого документа, приложения или веб-сайта, которые он открывал ранее, с помощью запросов. В Microsoft сообщили, что функция будет доступна только на некоторых языках: английском, французском, испанском, немецком, китайском (упрощенном) и японском.

Фича Recall работает как фотографическая память для устройства. Она использует снимки экрана, чтобы предложить действия на основе того, что распознала в запросе. Пользователь может легко вернуться к определенному чату или к нужному письму в почте.

Чтобы протестировать Recall на Windows, понадобится компьютер Copilot+, поддерживающий 40 TOPs NPU, чип Snapdragon X, 16 ГБ оперативной памяти и 256 ГБ хранилища.

Recall Windows 11

Источник: Microsoft


Юсуф Мехди из Microsoft заявил, что Recall использует личный семантический индекс пользователей, созданный и хранящийся исключительно на их устройствах. Все зафиксированные данные принадлежат только клиентам и остаются локально на компьютере. Пользователи могут удалять снимки и временные диапазоны в «Настройках», а также ставить запись на паузу в любой момент, нажав на значок в области уведомлений на панели задач. Recall позволяет отфильтровать приложения и веб-сайты, которые не будут сохраняться.

Специалисты высказали свои опасения по поводу безопасности этой функции. Даже если данные не будут передаваться на серверы Microsoft, возникает вопрос о том, как они будут защищены локально на компьютерах. Если злоумышленник получит доступ к устройству, сможет ли он завладеть этими данными и, например, конфиденциальной информацией пользователя.

Подпишитесь на новости

Telegram для Android закрыл возможность атаки через голосовой звонок

В Telegram для Android обнаружили уязвимость, которая, по словам специалистов NebuSec, позволяла выполнить код после ответа пользователя на голосовой вызов. Атакующему хватало обычного аккаунта мессенджера. Патч уже вышел, так срочно бежит лататься.

О проблеме NebuSec сообщила в X. По её данным, брешь затрагивает версии с 8.6.2 по 12.10.3, а закрыта уже в 12.10.4, вышедшей в конце сентября.

Ошибка связана с обработкой служебных сообщений MediaState. Во время звонка они передают сведения о микрофоне, камере и повороте видео. Код некорректно работал с отсутствующим полем и обращался к памяти, к которой не должен был.

NebuSec утверждает, что проблему нашёл её продукт Code Security на модели GPT-5.4. Проверку эксплуатации компания подтвердила для личных звонков на Android-устройствах с ARM64.

В демонстрации жертва принимает вызов, а примерно через полминуты на экране появляется надпись «HACKED BY NEBUSEC». Однако версии Telegram и Android в ролике не показаны, полный технический разбор цепочки пока не опубликован.

 

Поэтому выполнение кода остаётся заявленным результатом исследователей; масштаб доступа к устройству не раскрыт. Подтверждения реальных атак также не приведены.

Пользователям стоит установить Telegram 12.10.4 или новее. Это отдельная проблема, не связанная с ранее обсуждавшейся атакой через анимированные стикеры.

RSS: Новости на портале Anti-Malware.ru