


Уязвимости Linux стали в два раза чаще фигурировать в кибератаках

Уязвимости Linux стали в два раза чаще фигурировать в кибератаках

Уязвимости Linux стали в два раза чаще фигурировать в кибератаках

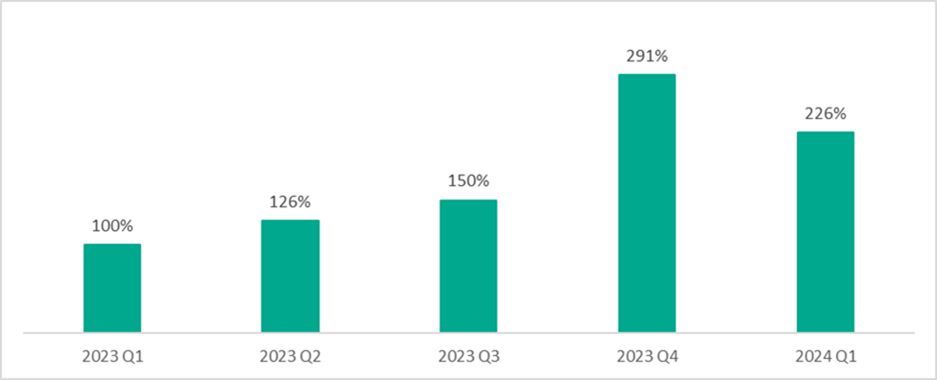
Как подсчитали специалисты «Лаборатории Касперского», число попыток эксплуатации уязвимостей в Linux выросло на 130% в сравнении с аналогичным периодом 2023 года.

В Kaspersky считают, что такая ситуация связана с ростом популярности Linux на рынке настольных операционных систем и, соответственно, пропорциональным ростом интереса киберпреступников к этой ОС.

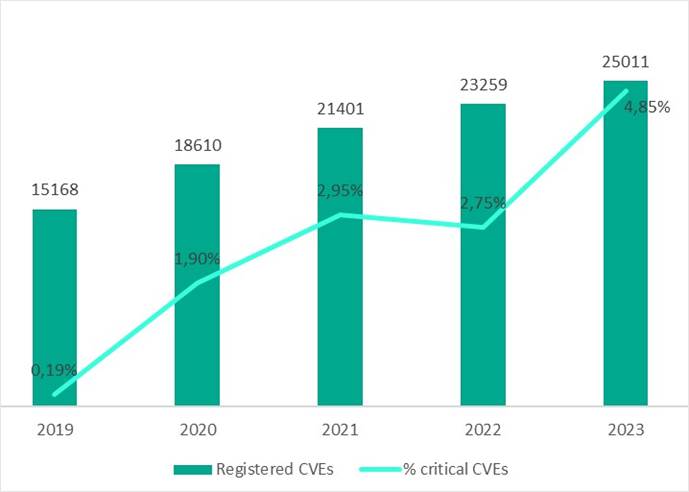
По данным аналитиков, в 2023 году было зафиксировано 1213 критических уязвимостей, что в три раза превышает этот показатель за 2019-2022 годы (413).


Александр Колесников, эксперт по кибербезопасности в «Лаборатории Касперского», отметил, что пользователей Linux становится больше. Этим объясняется растущее число угроз для ОС.

При этом злоумышленников в первую очередь интересуют бреши в ядре системы, а также ошибки в софте, предоставляющим контроль над системой.

Долю любителей «пингвина», на чьих устройствах продукты Kaspersky заблокировали попытку атаки, специалисты отразили на инфографике:

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru