


TunnelVision: эксперты показали вектор атаки на любое VPN-приложение

TunnelVision: эксперты показали вектор атаки на любое VPN-приложение

TunnelVision: эксперты показали вектор атаки на любое VPN-приложение

Исследователи разработали вектор атаки, работающий практически против каждого VPN-приложения и заставляющий отправлять и получать трафик за пределами зашифрованного туннеля. Метод получил имя TunnelVision.

Фактически TunnelVision в случае использования нивелирует все преимущества VPN-приложений, основная задача которых — помещать входящий и исходящий трафик в зашифрованный туннель и скрывать реальный IP-адрес пользователя.

По словам специалистов, их метод затрагивает все VPN-приложения, уязвимые в момент подключения к вредоносной сети. Более того, эксперты также отметили, что защититься от такой атаки нельзя, если только VPN не запущен в системах Linux или Android.

Вектор TunnelVision стал актуальным в далёком 2002 году. На сегодняшний день, по оценкам исследователей, злоумышленники могут использовать его в реальных кибератаках.

В посвящённом TunnelVision видеоролике Leviathan Security поясняет: трафик целевого пользователя демаскируется и направляется через атакующего, последний может прочитать, удалить или видоизменить утёкший трафик.


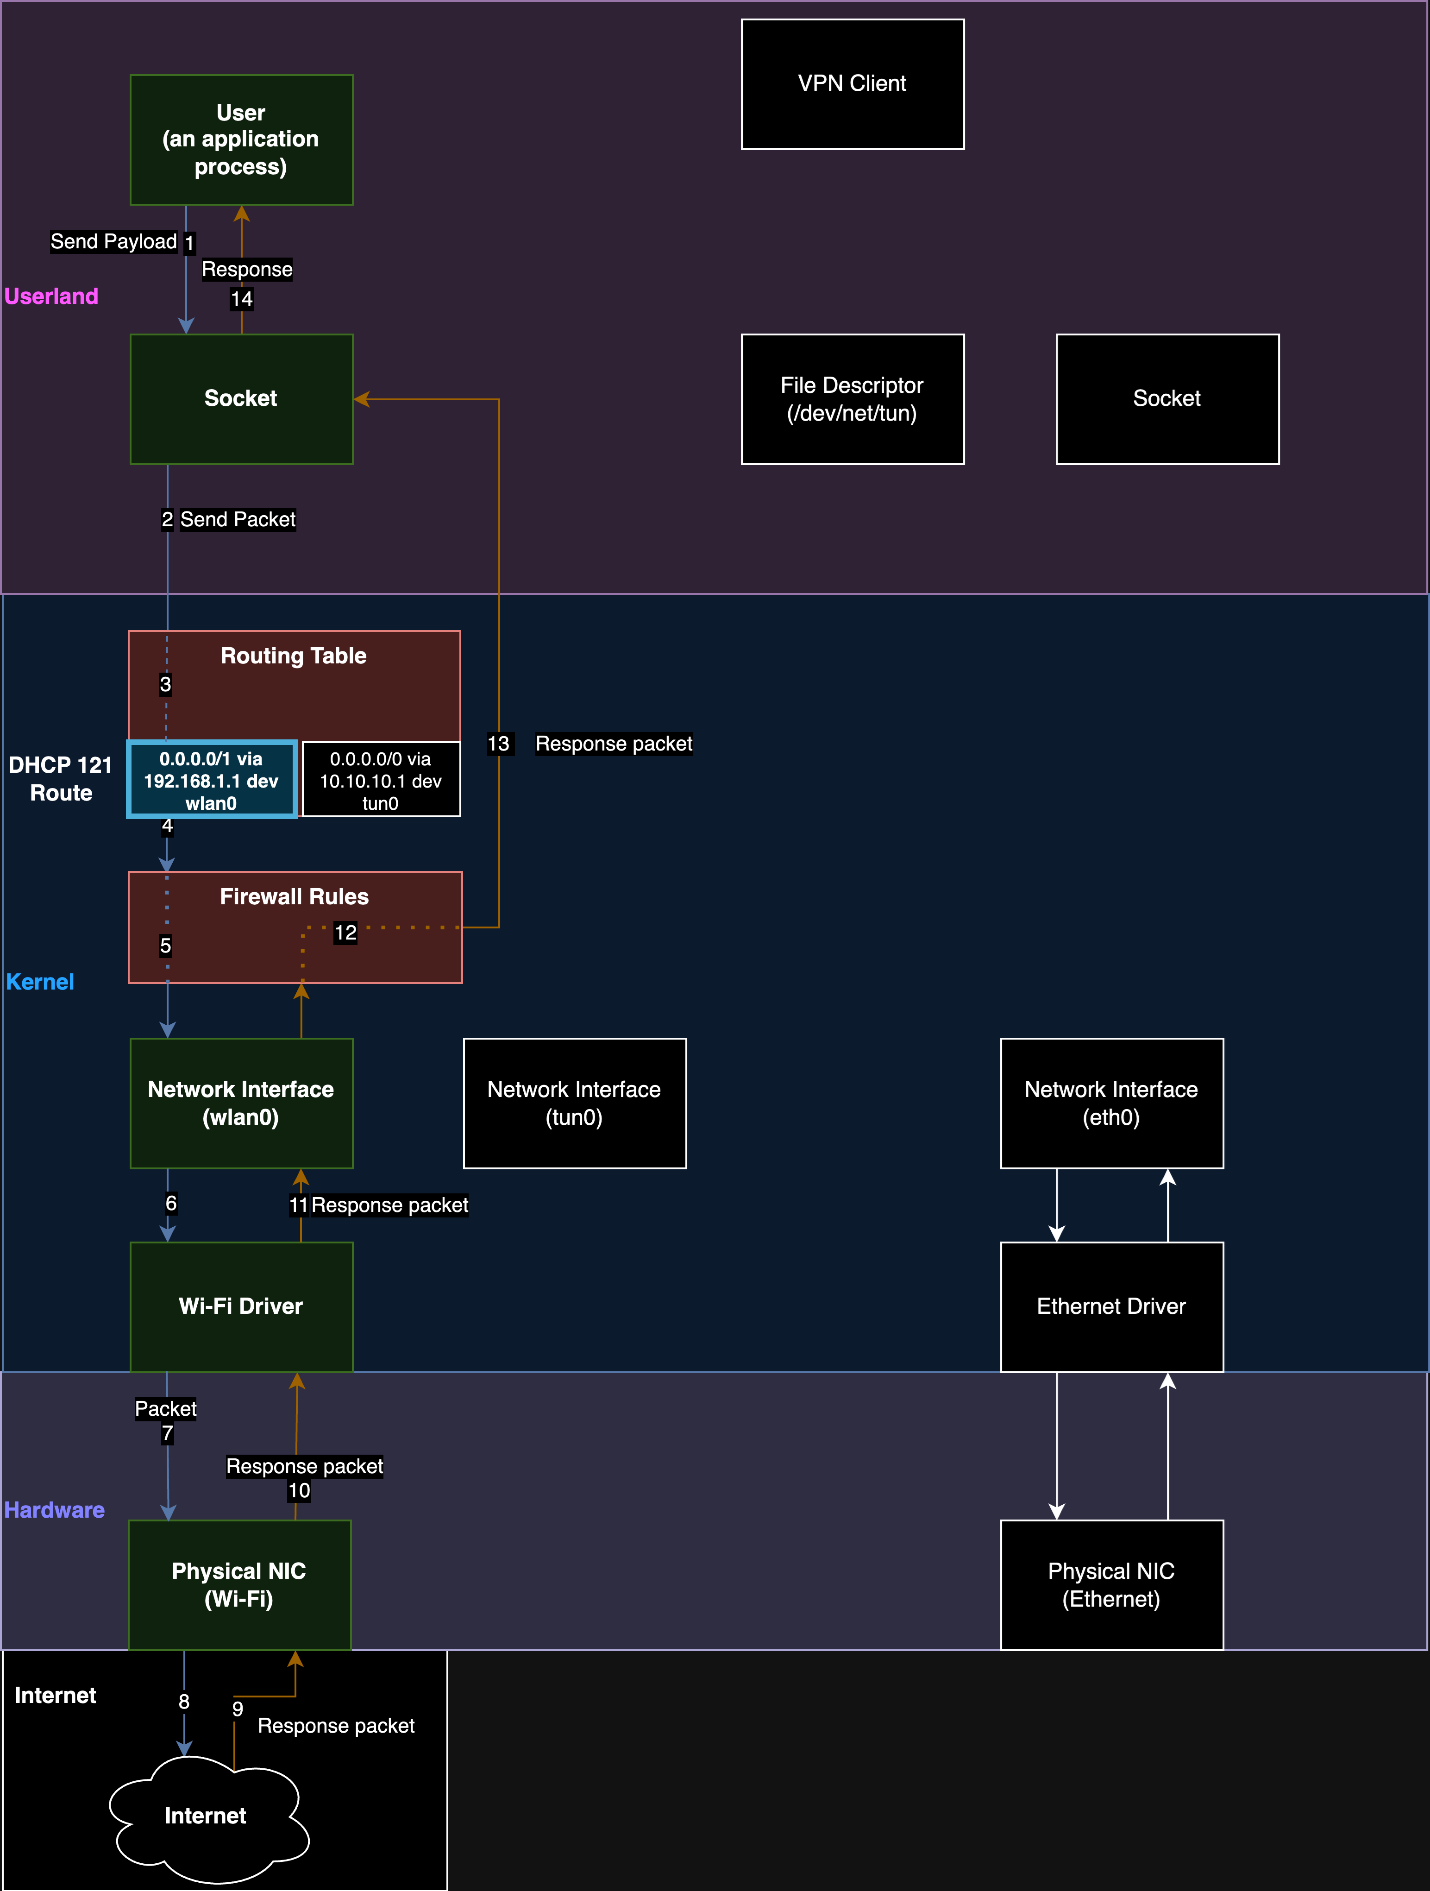
Суть TunnelVision основывается на взаимодействии с DHCP-сервером, выделяющим устройствам IP-адреса. Атака задействует параметр, известный как опция 121, для перенаправления данных на сам DHCP-сервер. Опция 121 позволяет серверу отменять правила маршрутизации по умолчанию.


Интересно, что Android — единственная операционная система, полностью защищающая VPN-приложения от TunnelVision, поскольку в ней не задействуется опция 121.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru