


TunnelVision: эксперты показали вектор атаки на любое VPN-приложение

TunnelVision: эксперты показали вектор атаки на любое VPN-приложение

TunnelVision: эксперты показали вектор атаки на любое VPN-приложение

Исследователи разработали вектор атаки, работающий практически против каждого VPN-приложения и заставляющий отправлять и получать трафик за пределами зашифрованного туннеля. Метод получил имя TunnelVision.

Фактически TunnelVision в случае использования нивелирует все преимущества VPN-приложений, основная задача которых — помещать входящий и исходящий трафик в зашифрованный туннель и скрывать реальный IP-адрес пользователя.

По словам специалистов, их метод затрагивает все VPN-приложения, уязвимые в момент подключения к вредоносной сети. Более того, эксперты также отметили, что защититься от такой атаки нельзя, если только VPN не запущен в системах Linux или Android.

Вектор TunnelVision стал актуальным в далёком 2002 году. На сегодняшний день, по оценкам исследователей, злоумышленники могут использовать его в реальных кибератаках.

В посвящённом TunnelVision видеоролике Leviathan Security поясняет: трафик целевого пользователя демаскируется и направляется через атакующего, последний может прочитать, удалить или видоизменить утёкший трафик.


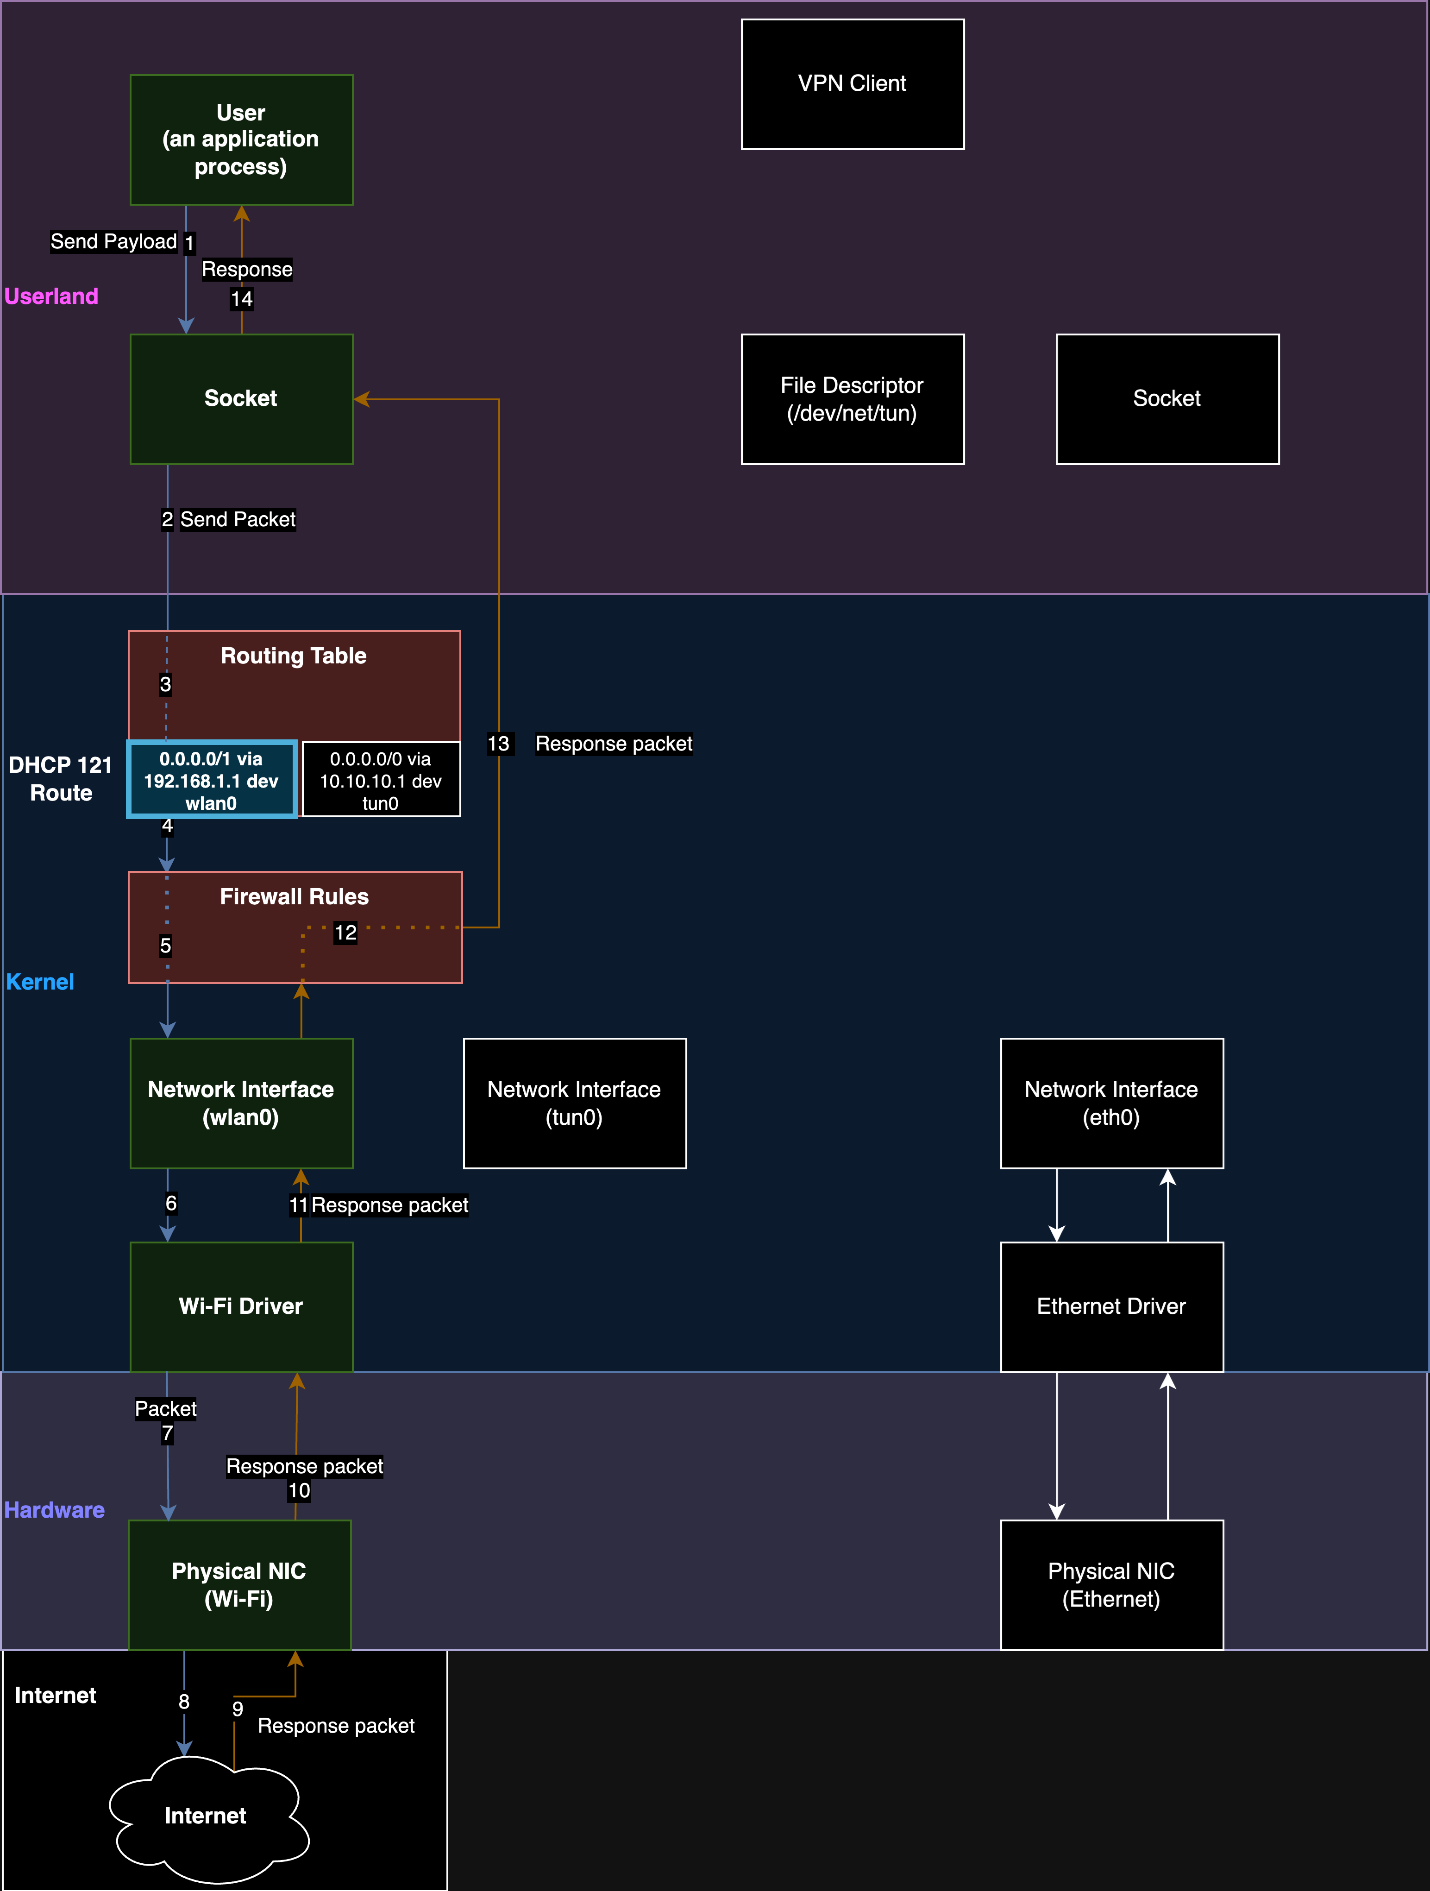
Суть TunnelVision основывается на взаимодействии с DHCP-сервером, выделяющим устройствам IP-адреса. Атака задействует параметр, известный как опция 121, для перенаправления данных на сам DHCP-сервер. Опция 121 позволяет серверу отменять правила маршрутизации по умолчанию.


Интересно, что Android — единственная операционная система, полностью защищающая VPN-приложения от TunnelVision, поскольку в ней не задействуется опция 121.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru