


Новый Android-бэкдор Wpeeper использует WordPress-сайты как ретрансляторы

Новый Android-бэкдор Wpeeper использует WordPress-сайты как ретрансляторы

Новый Android-бэкдор Wpeeper использует WordPress-сайты как ретрансляторы

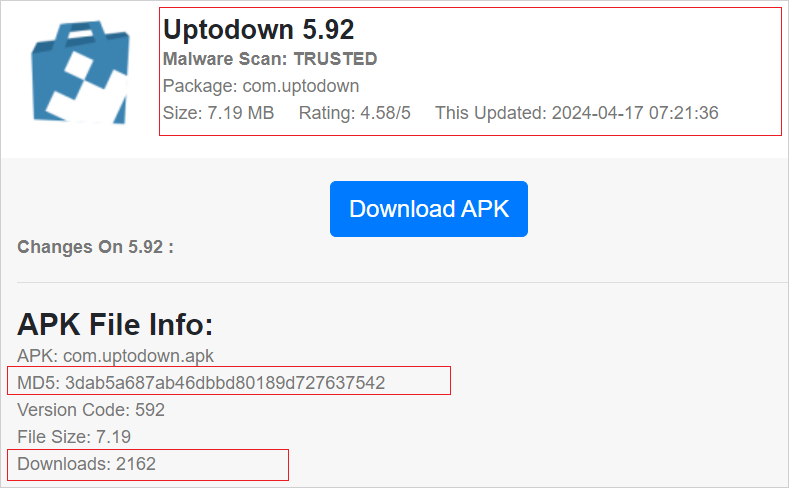
Новый бэкдор, атакующий смартфоны на Android и получивший имя Wpeeper, выдает себя за популярный сторонний магазин приложений Uptodown App Store (насчитывает более 220 млн загрузок). Wpeeper отличается работой в связке со взломанными сайтами на WordPress.

Скомпрометированные веб-ресурсы используются в качестве ретрансляторов для командных серверов (C2), что помогает операторам уйти от детектирования.

Новый вредонос привлек внимание команды QAX XLab 18 апреля 2024 года. На бэкдор исследователи вышли при анализе неизвестного файла ELF, встроенного в APK. В тот момент на этот файл не реагировал ни один из антивирусных движков на площадке VirusTotal.

В отчете специалистов отмечается, что активность Wpeeper резко остановилась 22 апреля, скорее всего, чтобы не «засветиться» и не привлечь внимание исследователей.

Опираясь на данные Google и Passive DNS, команда XLab сделала вывод, что Wpeeper удалось заразить уже тысячи устройств. Однако истинный масштаб кампании по распространению бэкдора пока оценить нельзя.


В атаках Wpeeper особый интерес представляет использование скомпрометированных веб-сайтов на WordPress в качестве точек ретрансляции. Такой подход маскирует местоположение реальных командных серверов.

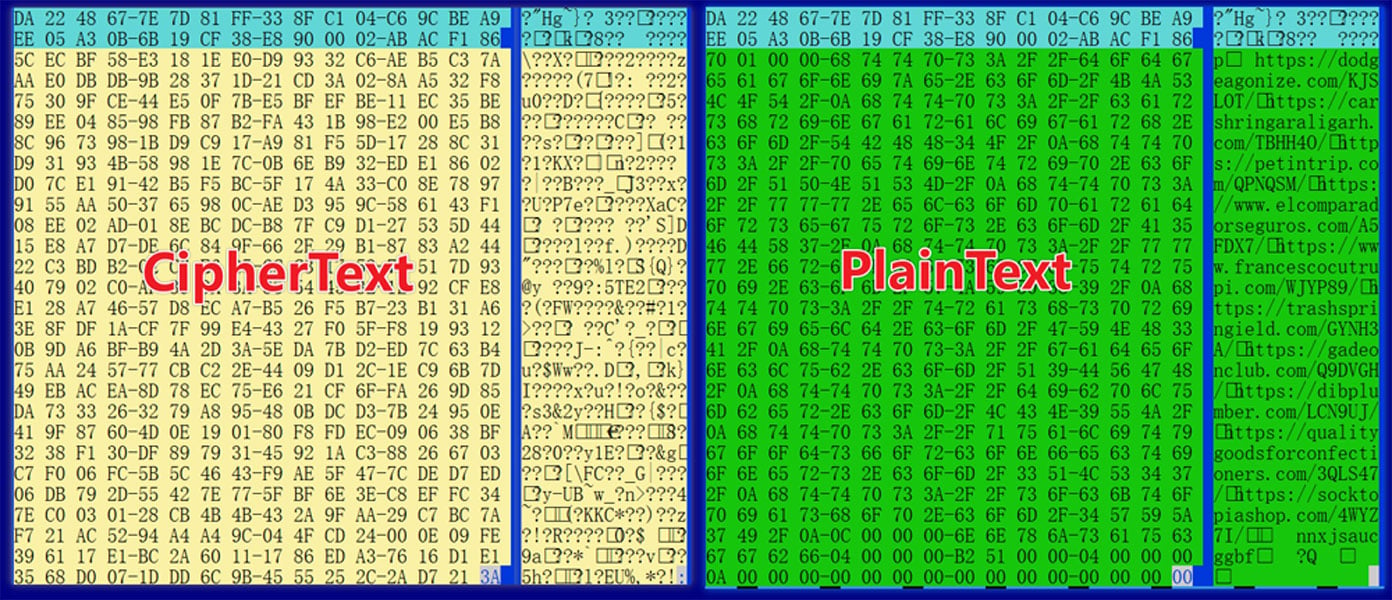
Любые команды, отправленные с C2, проходят через упомянутые ресурсы. Более того, такие команды зашифрованы AES и подписаны с использованием алгоритма ECDSA (задействуется криптография на эллиптических кривых).


Wpeeper может также динамически обновлять C2-серверы, поэтому если один из WordPress-сайтов выпал из схемы, на его место оперативно приходят другие. Основная задача Wpeeper — красть данные жертвы, список функциональных возможностей бэкдора выглядит так:

  1. Вытаскивать данные о зараженном устройстве: сведения об операционной системе и аппаратной составляющей;
  2. Формировать список всех установленных приложений;
  3. Получать новые адреса командных серверов и обновлять список источников;
  4. Регулировать частоту связи с командным сервером;
  5. Получать новый открытый ключ для верификации подписей команд;
  6. Загружать произвольные файлы с C2;
  7. Получать информацию о конкретных файлах, хранящихся на устройстве;
  8. Получать информацию о конкретных директориях на устройстве;
  9. Запускать команды;
  10. 10.Загружать и запускать файлы;
  11. 11.Обновлять вредоносную составляющую;
  12. 12.Удалять бэкдор с устройства;
  13. 13.Загружать файл с конкретного URL и запускать его.
Подпишитесь на новости

Apple и Microsoft внесли в реестр ОРИ с требованием хранить данные россиян

Роскомнадзор включил Apple и Microsoft в реестр организаторов распространения информации. Записи датированы 2 октября 2026 года, но внимание на них обратили только сейчас. Статус предполагает обязанности по хранению данных и взаимодействию с уполномоченными госорганами.

В официальном реестре Роскомнадзора Microsoft получила номер 593-РР, Apple — 594-РР.

Доступ к указанным в карточках сайтам компаний не ограничен. Добровольно корпорации попали в список или по решению регулятора, не уточняется.

ОРИ — владельцы систем и программ, предназначенных для передачи и обработки электронных сообщений. Под определение подпадают, например, мессенджеры, соцсети и форумы.

Закон требует хранить в России сведения о пользователях и фактах обмена сообщениями три года. Для самого содержимого — текстов, голоса, изображений и видео — установлен срок до шести месяцев. В предусмотренных законом случаях информацию необходимо предоставлять уполномоченным органам.

Ранее в реестр внесли WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Skype, Wire и Cloudflare. Теперь список пополнили ещё два технологических гиганта. Как именно Apple и Microsoft будут выполнять требования, в опубликованных сведениях не раскрывается.

RSS: Новости на портале Anti-Malware.ru