


Новый Android-бэкдор Wpeeper использует WordPress-сайты как ретрансляторы

Новый Android-бэкдор Wpeeper использует WordPress-сайты как ретрансляторы

Новый Android-бэкдор Wpeeper использует WordPress-сайты как ретрансляторы

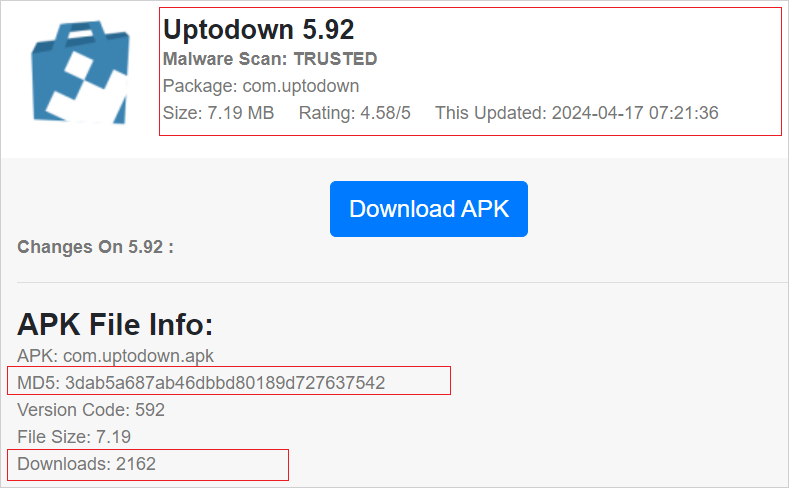
Новый бэкдор, атакующий смартфоны на Android и получивший имя Wpeeper, выдает себя за популярный сторонний магазин приложений Uptodown App Store (насчитывает более 220 млн загрузок). Wpeeper отличается работой в связке со взломанными сайтами на WordPress.

Скомпрометированные веб-ресурсы используются в качестве ретрансляторов для командных серверов (C2), что помогает операторам уйти от детектирования.

Новый вредонос привлек внимание команды QAX XLab 18 апреля 2024 года. На бэкдор исследователи вышли при анализе неизвестного файла ELF, встроенного в APK. В тот момент на этот файл не реагировал ни один из антивирусных движков на площадке VirusTotal.

В отчете специалистов отмечается, что активность Wpeeper резко остановилась 22 апреля, скорее всего, чтобы не «засветиться» и не привлечь внимание исследователей.

Опираясь на данные Google и Passive DNS, команда XLab сделала вывод, что Wpeeper удалось заразить уже тысячи устройств. Однако истинный масштаб кампании по распространению бэкдора пока оценить нельзя.


В атаках Wpeeper особый интерес представляет использование скомпрометированных веб-сайтов на WordPress в качестве точек ретрансляции. Такой подход маскирует местоположение реальных командных серверов.

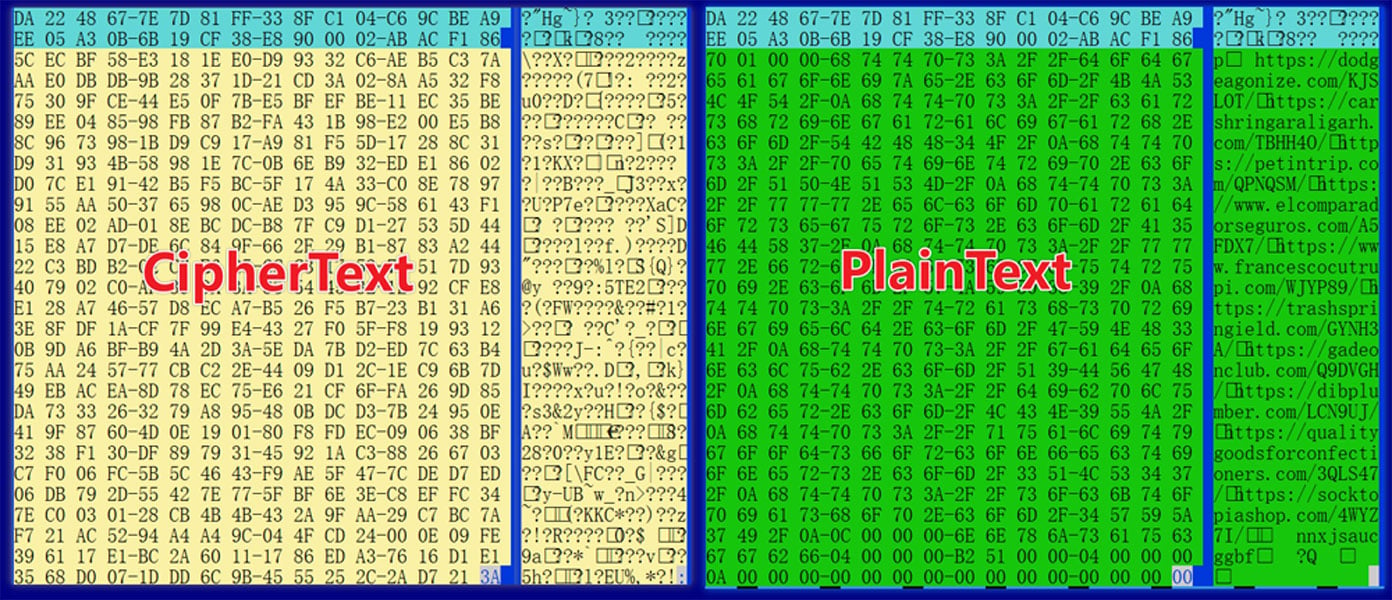
Любые команды, отправленные с C2, проходят через упомянутые ресурсы. Более того, такие команды зашифрованы AES и подписаны с использованием алгоритма ECDSA (задействуется криптография на эллиптических кривых).


Wpeeper может также динамически обновлять C2-серверы, поэтому если один из WordPress-сайтов выпал из схемы, на его место оперативно приходят другие. Основная задача Wpeeper — красть данные жертвы, список функциональных возможностей бэкдора выглядит так:

  1. Вытаскивать данные о зараженном устройстве: сведения об операционной системе и аппаратной составляющей;
  2. Формировать список всех установленных приложений;
  3. Получать новые адреса командных серверов и обновлять список источников;
  4. Регулировать частоту связи с командным сервером;
  5. Получать новый открытый ключ для верификации подписей команд;
  6. Загружать произвольные файлы с C2;
  7. Получать информацию о конкретных файлах, хранящихся на устройстве;
  8. Получать информацию о конкретных директориях на устройстве;
  9. Запускать команды;
  10. 10.Загружать и запускать файлы;
  11. 11.Обновлять вредоносную составляющую;
  12. 12.Удалять бэкдор с устройства;
  13. 13.Загружать файл с конкретного URL и запускать его.
Подпишитесь на новости

Российский бизнес потратил $909 млн на иностранные ИТ-услуги за квартал

Российские компании увеличили закупки зарубежных ИТ-услуг на 30% за квартал. Во втором квартале 2026 года расходы достигли $909 млн — примерно 74,6 млрд рублей. Пока рынок обсуждает технологическую независимость, счета за иностранные сервисы продолжают расти.

Об этом пишут «Известия», проанализировав данные Банка России и опросив участников рынка. В статистику входят программы и лицензии, разработка ПО, обработка и хранение данных, создание сайтов и обслуживание ИТ-систем.

Одна из причин, по оценке директора по стратегическим партнёрствам Kodik Михаила Хулапова, — сложности с поставками вычислительного оборудования. Вместо покупки серверов компании арендуют мощности за рубежом. Железо не пересекает границу, зато платежи за его использование — вполне.

Дополнительный спрос создают разработчики ИИ, которым нужны большие вычислительные ресурсы, считает эксперт НТИ Олег Яблоков. Покупать собственную инфраструктуру дорого, а аренда позволяет получить мощности под конкретную задачу.

Среди возможных факторов участники рынка также называют расходы на подписки зарубежных нейросетей и нехватку свободных мощностей у российских провайдеров.

При этом общий показатель не раскрывает, сколько именно денег ушло на облака, лицензии или ИИ.

RSS: Новости на портале Anti-Malware.ru