


Забытый всеми USB-червь PlugX самостоятельно заразил миллионы машин

Забытый всеми USB-червь PlugX самостоятельно заразил миллионы машин

Забытый всеми USB-червь PlugX самостоятельно заразил миллионы машин

USB-червь PlugX, забытый всеми, включая своего разработчика, годами продолжал размножаться самостоятельно. По данным исследователей, вредонос может оставаться на тысячах, а то и миллионах компьютеров.

Впервые PlugX упоминался в отчёте специалистов компании Sophos в 2023 году. Принято считать, что зловреда выпустили в дикую природу в 2019 году.

Тогда же авторы наделили его функциональными возможностями самостоятельного распространения и автоматического заражения USB-носителей. Само собой, при подключении такого накопителя к компьютеру последний тоже заражался вредоносом.

Исследователи считают, что PlugX разработали в Китае, а использовали его кибергруппировки, связанные с Министерством государственной безопасности КНР.

Создатели червя по неизвестной причине в какой-то момент забросили своё детище и отключили единственный IP-адрес, принадлежавший командному центру PlugX. Таким образом, больше никто не контролировал распространение вредоноса.

А тем временем червь продолжал жить своей жизнью, спокойно распространяя свои копии на новые устройства. По оценкам экспертов компании Sekoia, число поражённых компьютеров может исчисляться миллионами.

Специалисты даже выкупили упомянутый IP-адрес и подключили к нему свою собственную серверную инфраструктуру, попытавшись таким способом перехватить трафик и предотвратить новые заражения.

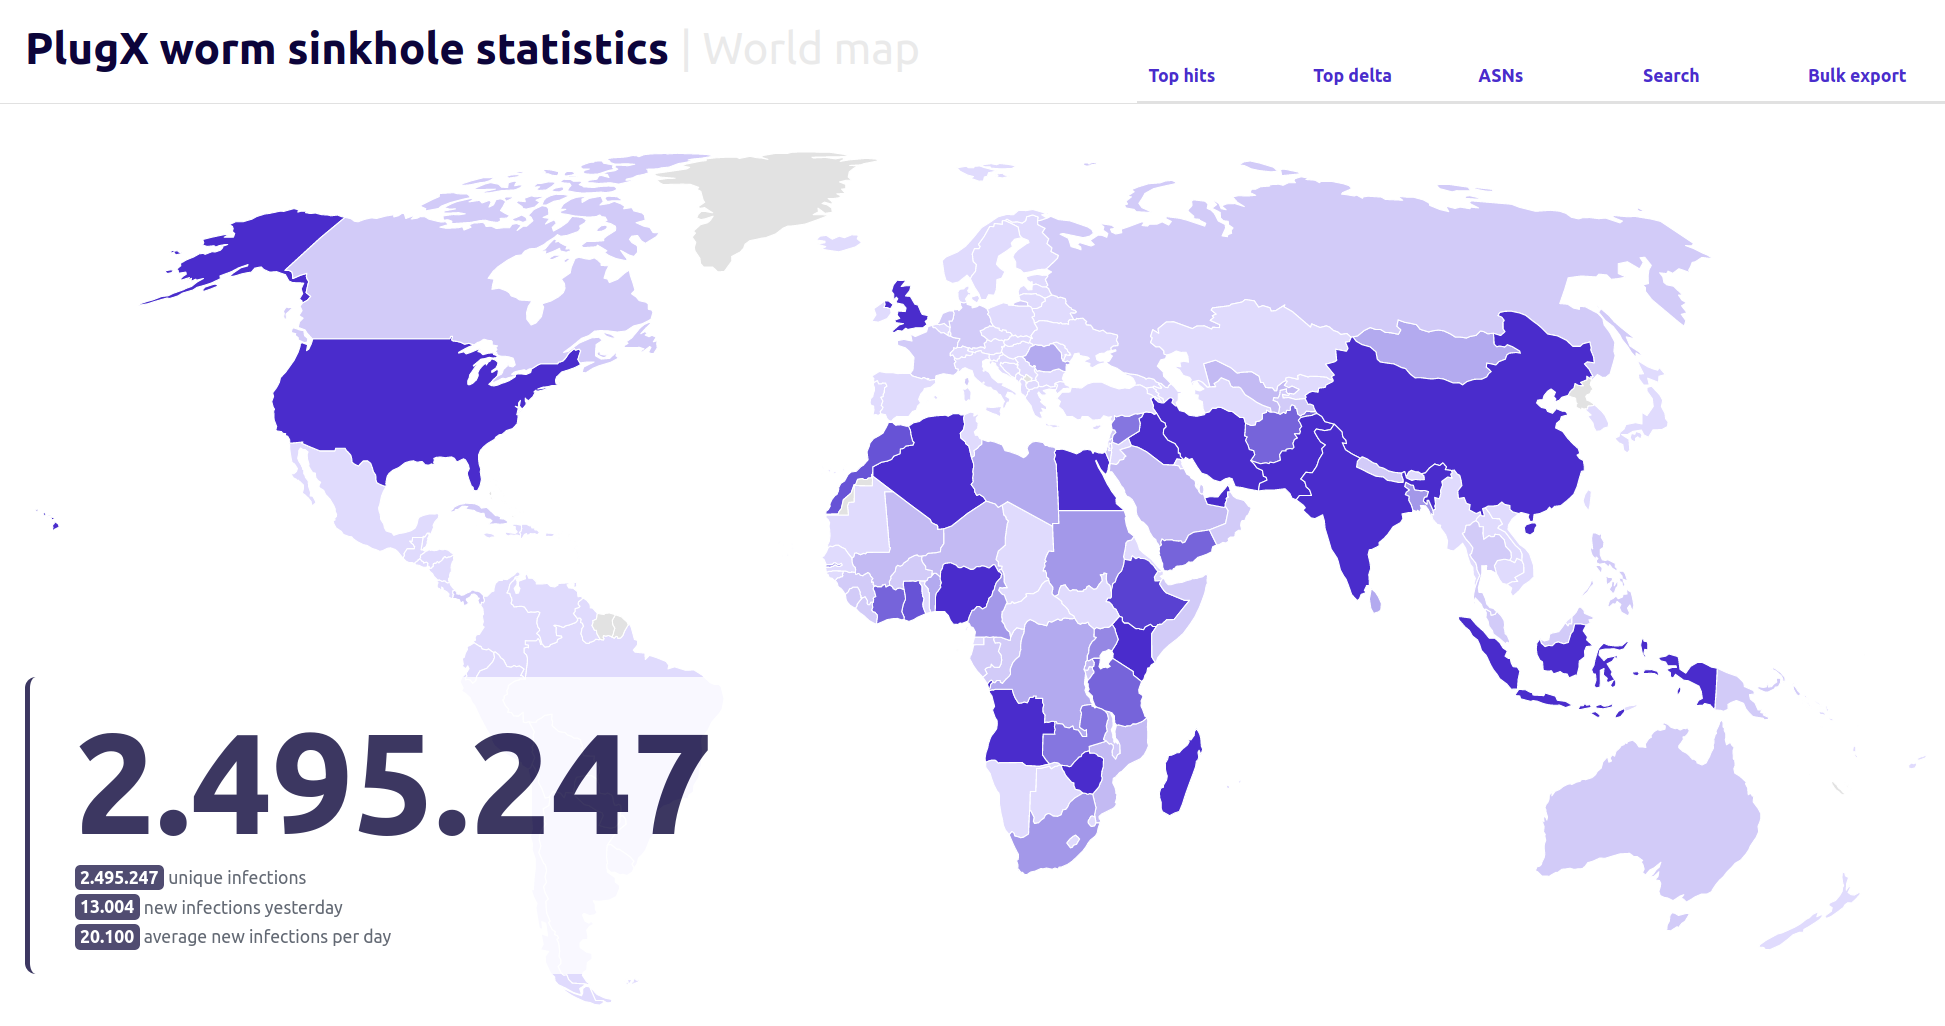
После этого на сервер Sekoia стал приходить трафик, ежедневно фиксировались от 90 000 до 100 000 уникальных IP-адресов. Несмотря на то что число IP-адресов не конвертируется в число заражённых компьютеров напрямую, эти цифры всё равно дают понять масштаб заражений PlugX.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru