


Забытый всеми USB-червь PlugX самостоятельно заразил миллионы машин

Забытый всеми USB-червь PlugX самостоятельно заразил миллионы машин

Забытый всеми USB-червь PlugX самостоятельно заразил миллионы машин

USB-червь PlugX, забытый всеми, включая своего разработчика, годами продолжал размножаться самостоятельно. По данным исследователей, вредонос может оставаться на тысячах, а то и миллионах компьютеров.

Впервые PlugX упоминался в отчёте специалистов компании Sophos в 2023 году. Принято считать, что зловреда выпустили в дикую природу в 2019 году.

Тогда же авторы наделили его функциональными возможностями самостоятельного распространения и автоматического заражения USB-носителей. Само собой, при подключении такого накопителя к компьютеру последний тоже заражался вредоносом.

Исследователи считают, что PlugX разработали в Китае, а использовали его кибергруппировки, связанные с Министерством государственной безопасности КНР.

Создатели червя по неизвестной причине в какой-то момент забросили своё детище и отключили единственный IP-адрес, принадлежавший командному центру PlugX. Таким образом, больше никто не контролировал распространение вредоноса.

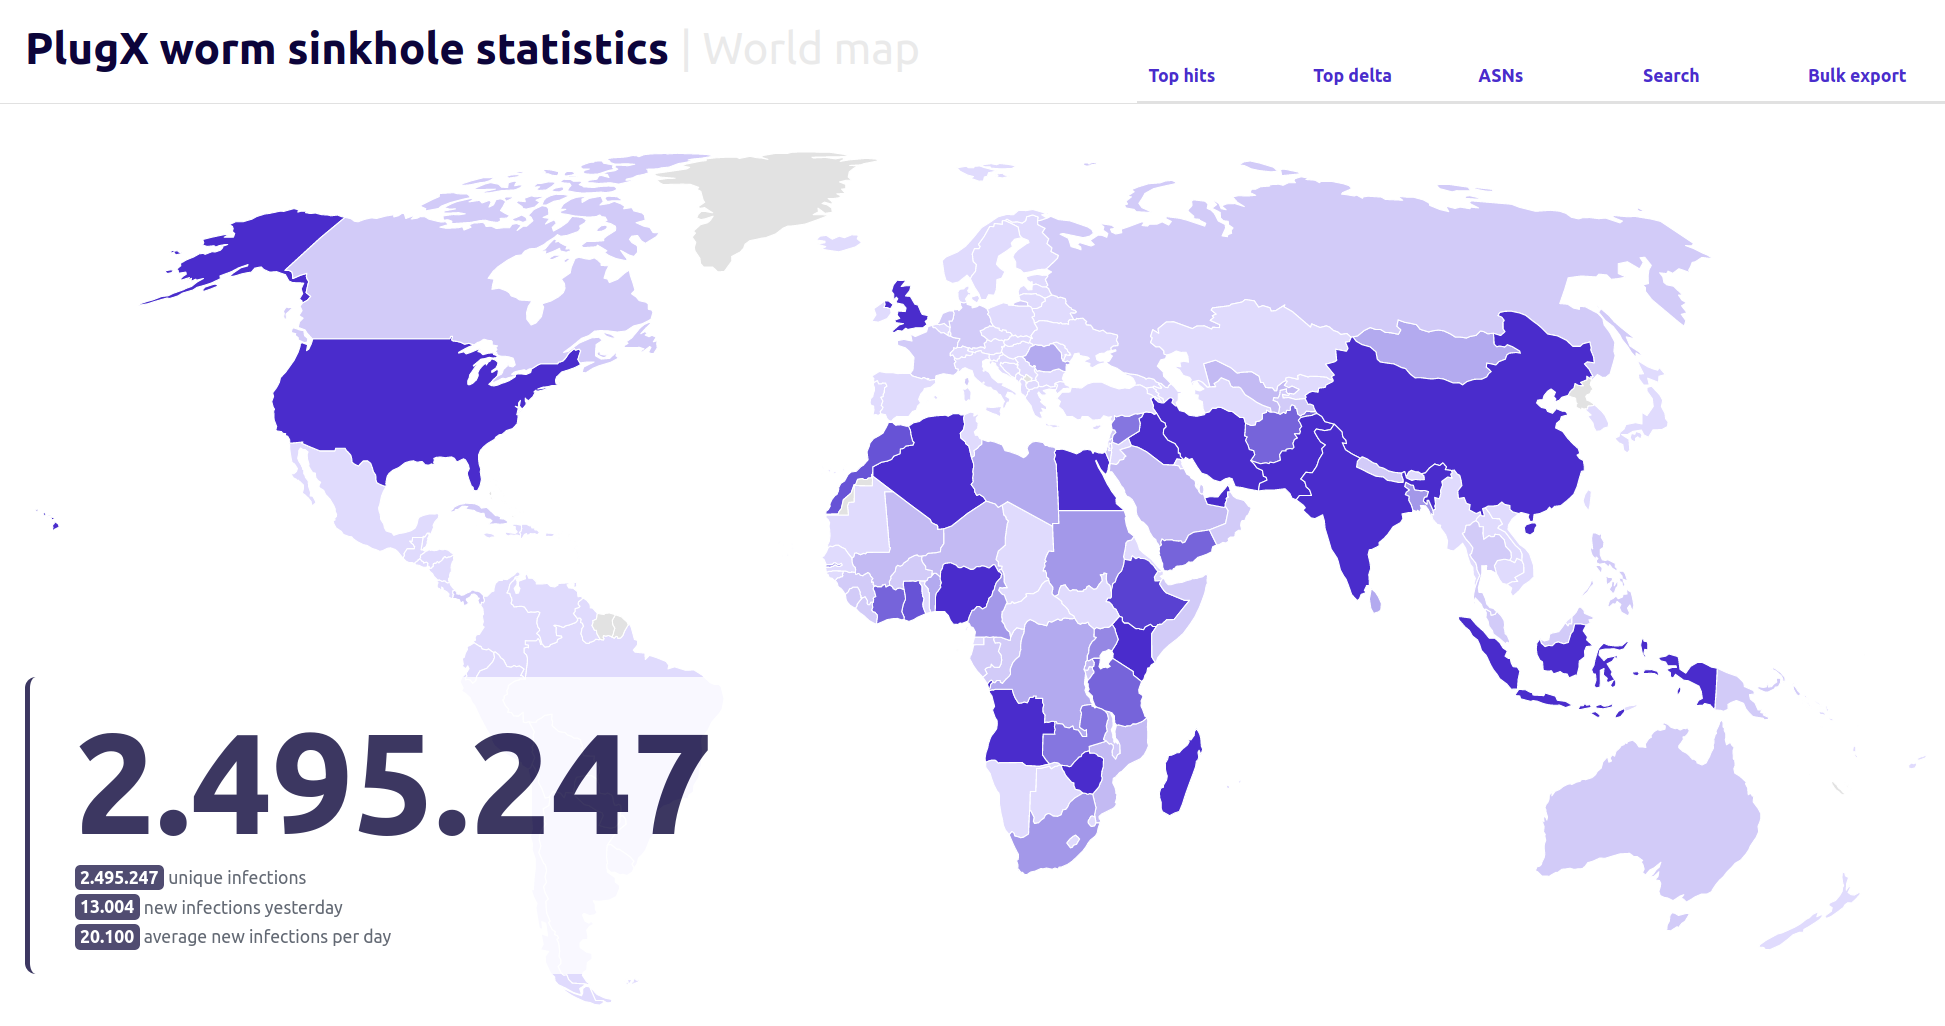
А тем временем червь продолжал жить своей жизнью, спокойно распространяя свои копии на новые устройства. По оценкам экспертов компании Sekoia, число поражённых компьютеров может исчисляться миллионами.

Специалисты даже выкупили упомянутый IP-адрес и подключили к нему свою собственную серверную инфраструктуру, попытавшись таким способом перехватить трафик и предотвратить новые заражения.

После этого на сервер Sekoia стал приходить трафик, ежедневно фиксировались от 90 000 до 100 000 уникальных IP-адресов. Несмотря на то что число IP-адресов не конвертируется в число заражённых компьютеров напрямую, эти цифры всё равно дают понять масштаб заражений PlugX.

Подпишитесь на новости

Хаусфишинг: продавцы жилья теперь приукрашивают фото с помощью ИИ

В Великобритании распространяется хаусфишинг: продавцы недвижимости редактируют фотографии объектов нейросетями или полностью заменяют их сгенерированными снимками. Название придумали по аналогии с кетфишингом, когда человек выдает себя в интернете за другого.

Об этом сообщает BBC (ресурс заблокирован на территории России). С подменой столкнулась Оливия Николь, которая искала жилье на Rightmove, крупнейшей платформе недвижимости в стране.

На просмотре выяснилось, что комнаты и окна заметно меньше, чем на фотографиях, а за диваном есть выступ стены, которого на снимках не было.

«Комнаты оказались гораздо меньше, чем на фотографиях, а обстановка совершенно другой», — рассказала она.

Блогер и специалист по недвижимости Джек Бушрод заметил, что за последние полгода объявлений с обработанными нейросетью фото стало заметно больше, и в большинстве из них об обработке не сказано.

По его словам, был случай, когда ИИ убрал из дома колонну и добавил окно. На других снимках нейросеть скрывает пятна на коврах и трещины на плитке.

Специалисты считают допустимым убирать с помощью ИИ лишние предметы или расставлять мебель в пустой комнате. Такие фото, по их мнению, должны сопровождаться пометкой об изменениях.

RSS: Новости на портале Anti-Malware.ru