


Забытый всеми USB-червь PlugX самостоятельно заразил миллионы машин

Забытый всеми USB-червь PlugX самостоятельно заразил миллионы машин

Забытый всеми USB-червь PlugX самостоятельно заразил миллионы машин

USB-червь PlugX, забытый всеми, включая своего разработчика, годами продолжал размножаться самостоятельно. По данным исследователей, вредонос может оставаться на тысячах, а то и миллионах компьютеров.

Впервые PlugX упоминался в отчёте специалистов компании Sophos в 2023 году. Принято считать, что зловреда выпустили в дикую природу в 2019 году.

Тогда же авторы наделили его функциональными возможностями самостоятельного распространения и автоматического заражения USB-носителей. Само собой, при подключении такого накопителя к компьютеру последний тоже заражался вредоносом.

Исследователи считают, что PlugX разработали в Китае, а использовали его кибергруппировки, связанные с Министерством государственной безопасности КНР.

Создатели червя по неизвестной причине в какой-то момент забросили своё детище и отключили единственный IP-адрес, принадлежавший командному центру PlugX. Таким образом, больше никто не контролировал распространение вредоноса.

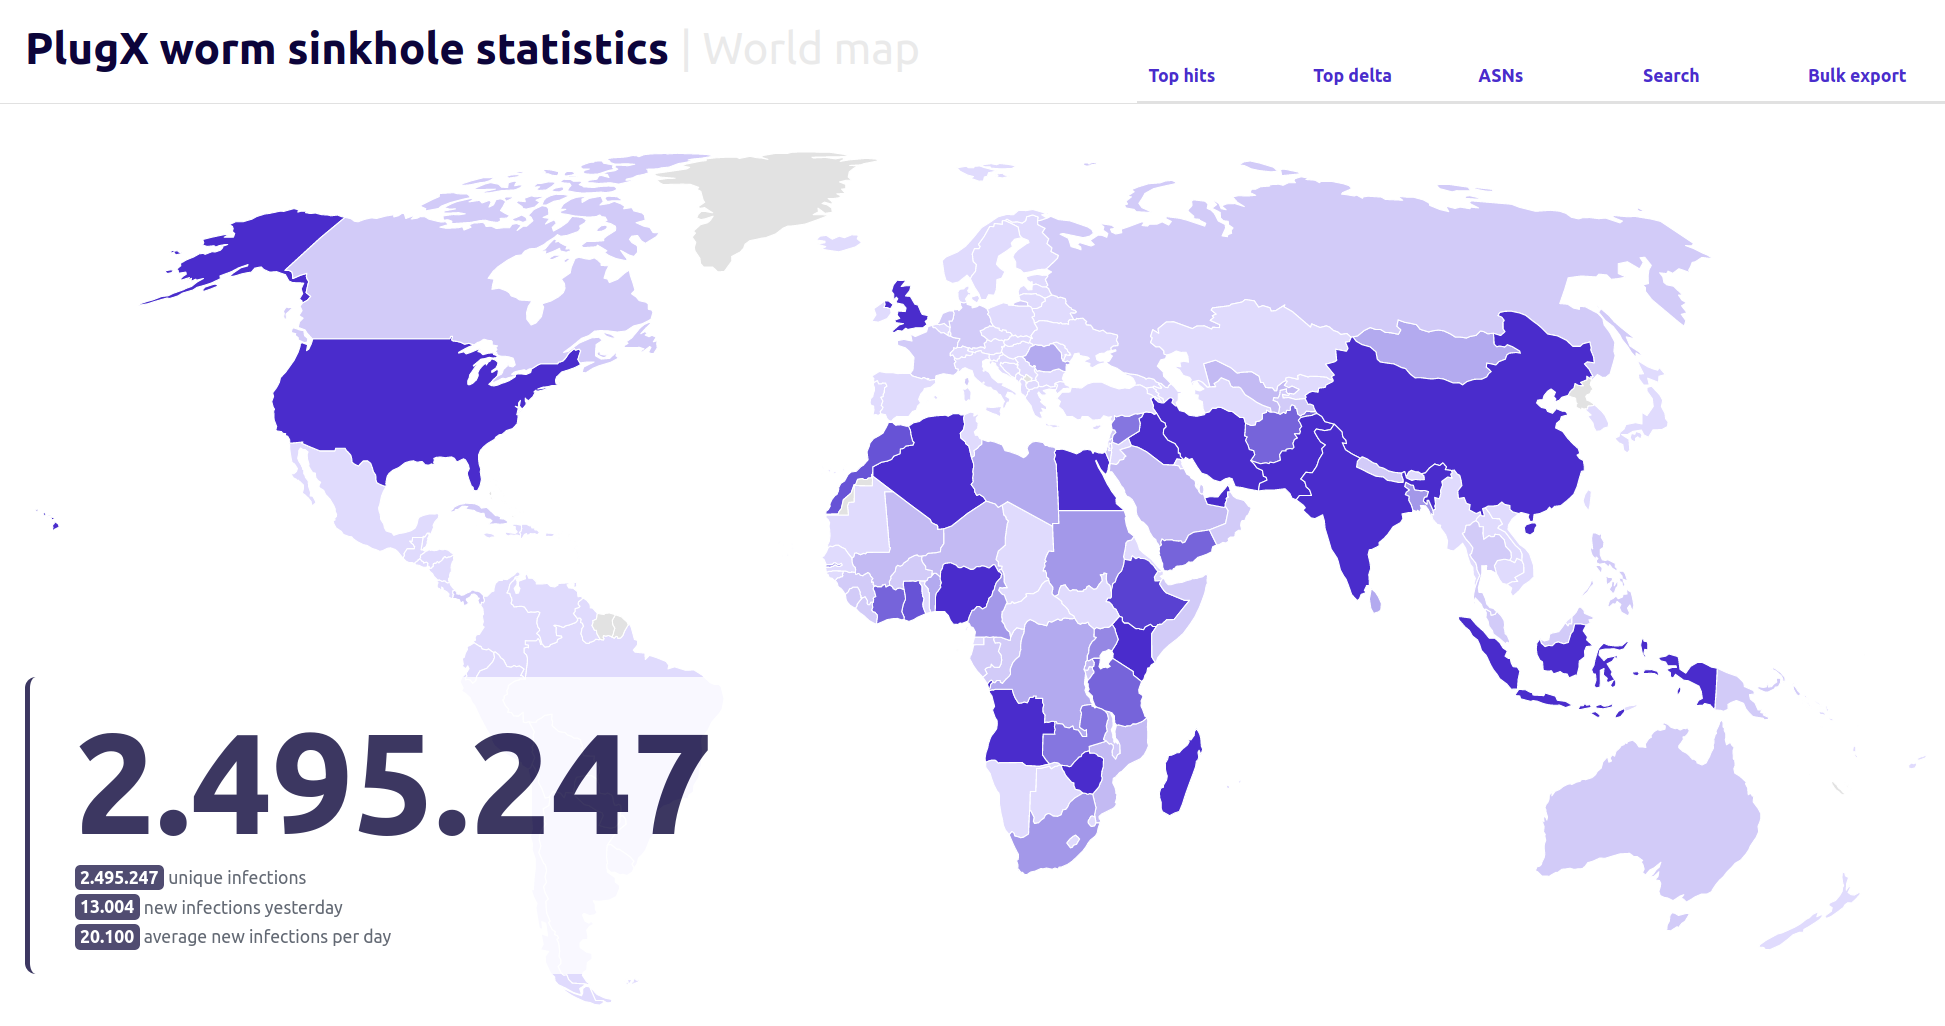
А тем временем червь продолжал жить своей жизнью, спокойно распространяя свои копии на новые устройства. По оценкам экспертов компании Sekoia, число поражённых компьютеров может исчисляться миллионами.

Специалисты даже выкупили упомянутый IP-адрес и подключили к нему свою собственную серверную инфраструктуру, попытавшись таким способом перехватить трафик и предотвратить новые заражения.

После этого на сервер Sekoia стал приходить трафик, ежедневно фиксировались от 90 000 до 100 000 уникальных IP-адресов. Несмотря на то что число IP-адресов не конвертируется в число заражённых компьютеров напрямую, эти цифры всё равно дают понять масштаб заражений PlugX.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru