


Китайские клавиатуры на Android-смартфонах позволяют перехватить ввод

Китайские клавиатуры на Android-смартфонах позволяют перехватить ввод

Китайские клавиатуры на Android-смартфонах позволяют перехватить ввод

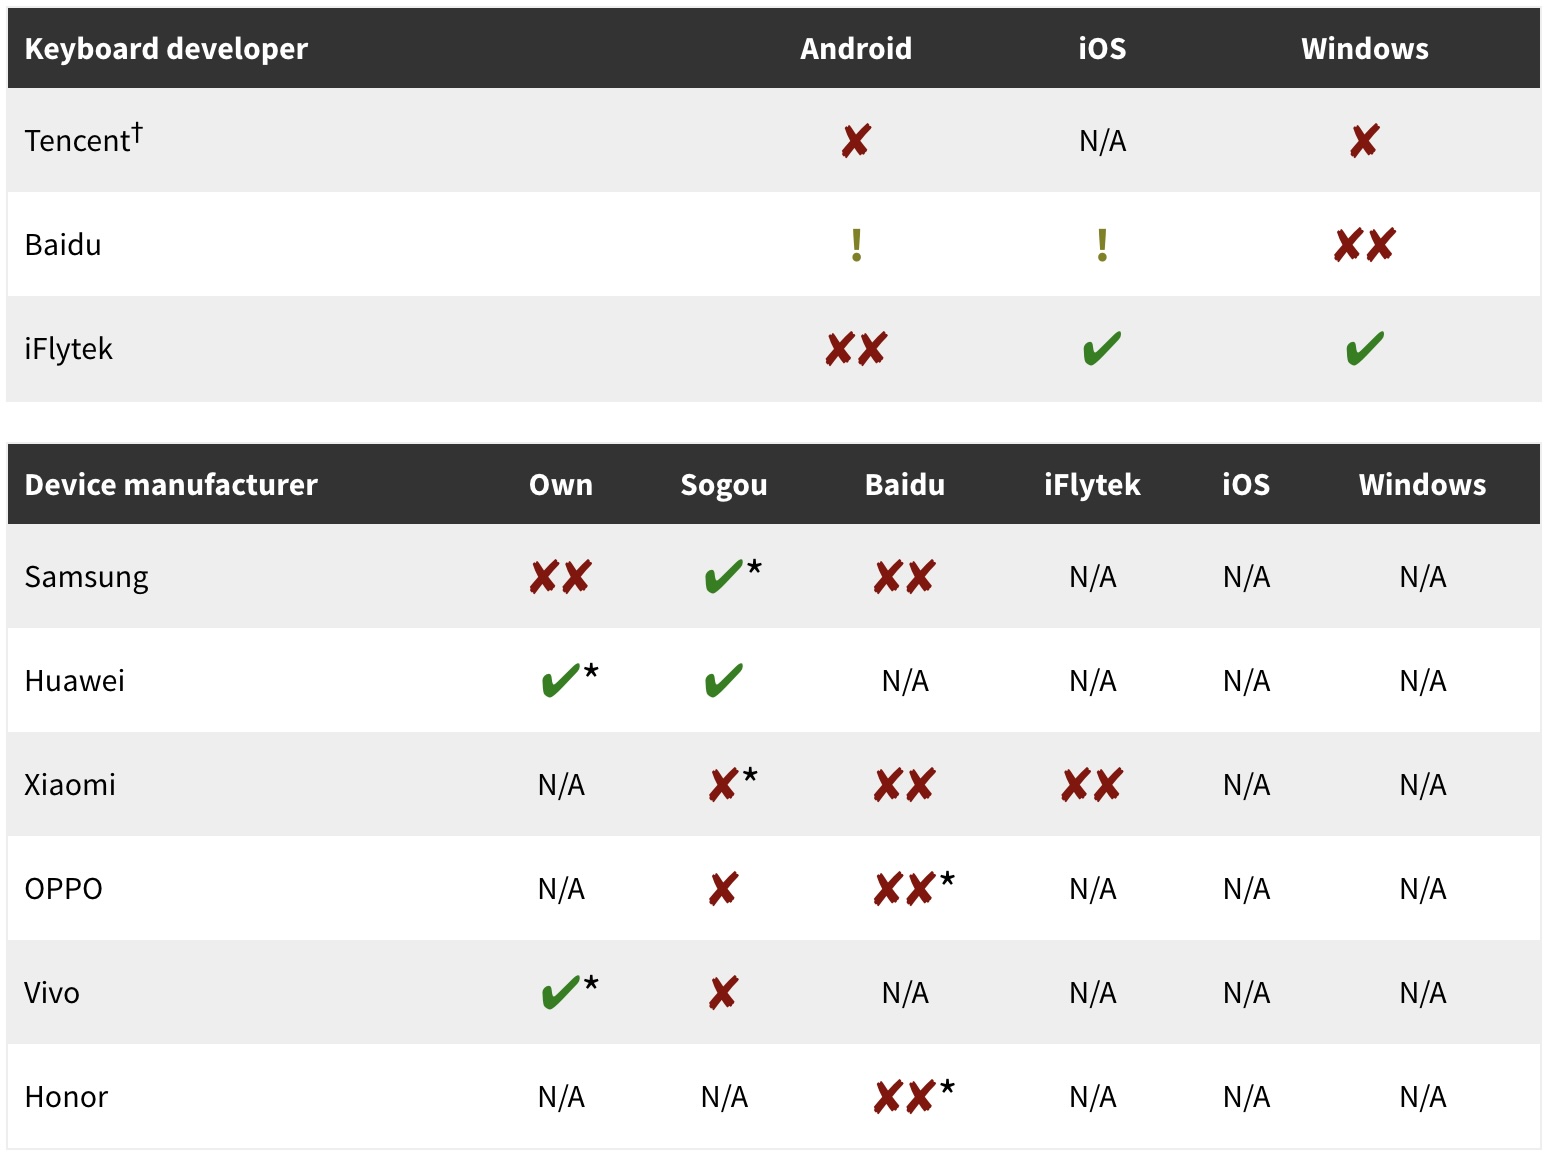
В китайских клавиатурах для смартфонов выявили уязвимости, позволяющие перехватить нажатие клавиш пользователем. Проблемы затрагивают восемь из девяти таких приложений от Baidu, Honor, iFlytek, OPPO, Samsung, Tencent, Vivo и Xiaomi.

Как выяснили исследователи из Citizen Lab, единственный разработчик, чьи клавиатуры не содержат описанных уязвимостей, — техногигант Huawei.

По оценкам аналитиков, баги этого класса могут угрожать миллиарду пользователей, предпочитающих мобильные устройства китайского рынка (особенно касается девайсов от Sogou, Baidu и iFlytek).

«Обнаруженные бреши можно использовать для полного раскрытия печатаемой пользователем информации», — объясняют специалисты.

Среди зафиксированных проблем Citizen Lab выделила следующие:

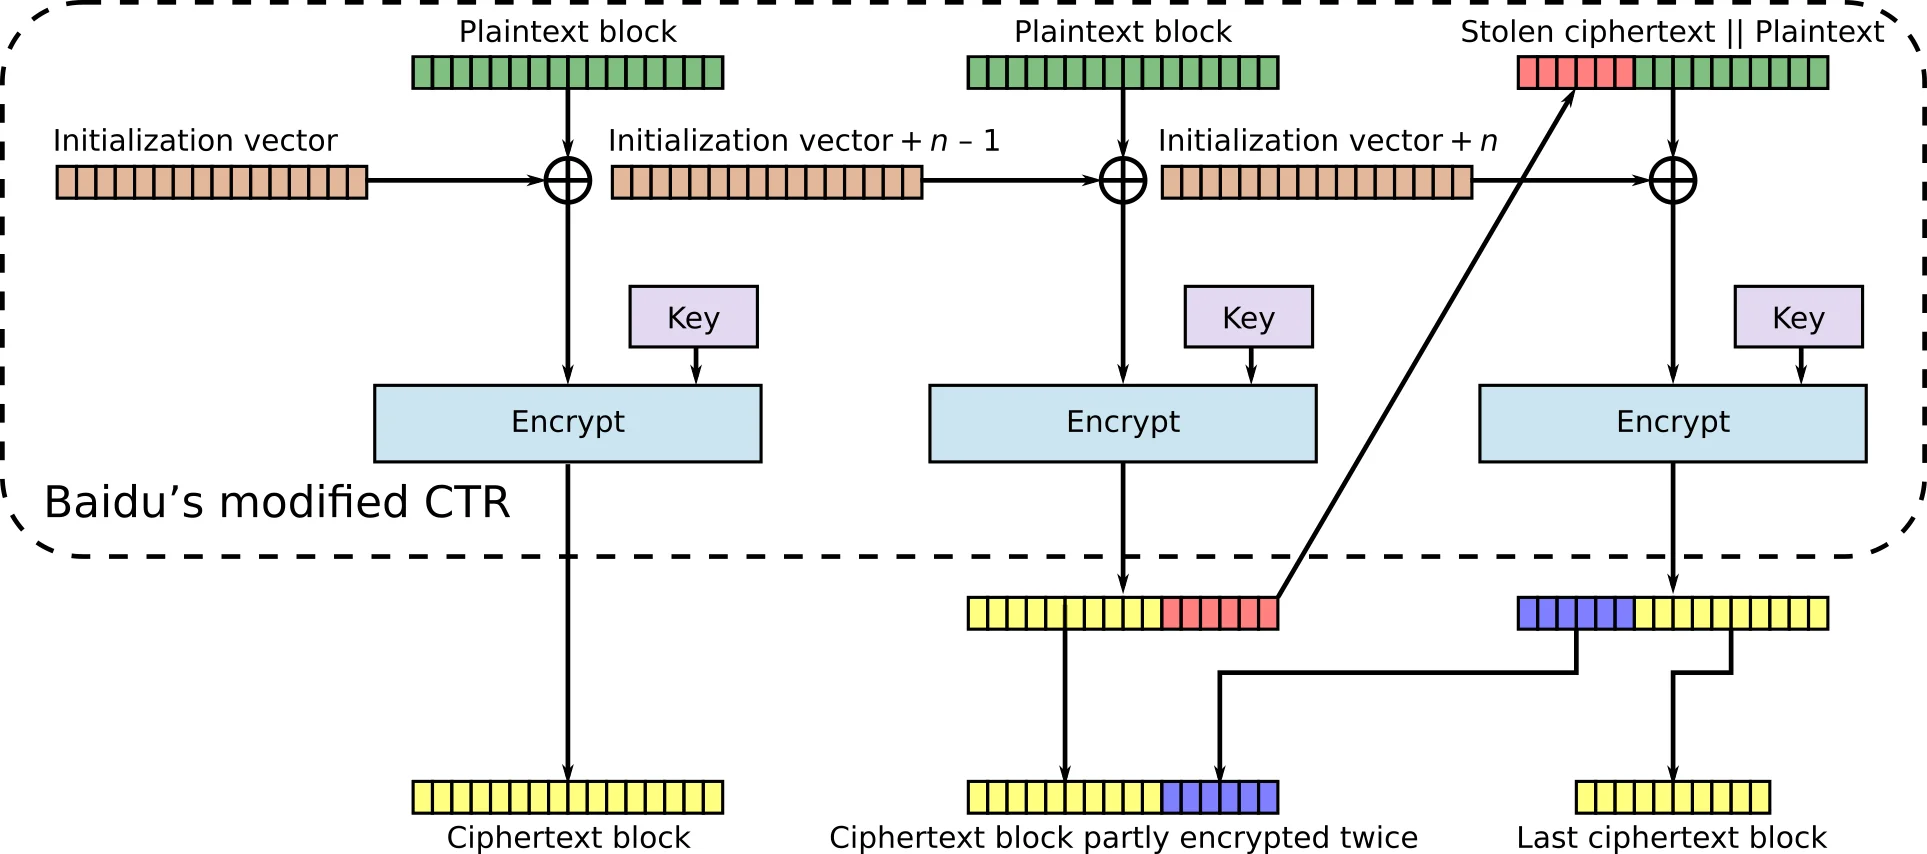
  • Баг Baidu IME позволяет перехватчикам в Сети расшифровывать передачу данных и извлекать введённый текст. Всему виной ошибка в шифровании BAIDUv3.1.
  • iFlytek IME — соответствующее Android-приложение позволяет восстанавливать некорректно зашифрованные сетевые передачи в виде простого текста.
  • Редактор методов ввода Samsung на Android передаёт нажатия клавиш в незашифрованном виде по HTTP.


IME от Xiaomi (идёт предустановленной на устройствах Baidu, iFlytek и Sogou), OPPO (также предустановленна на девайсах Baidu и Sogou), Vivo и Honor содержат те же вышеописанные дыры.

Пользователям рекомендуют держать в актуальном состоянии операционную систему и установленные приложения, а также перейти с облачных клавиатур на те, что работают на устройстве.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru