


Ряд ПЛК открыт для удаленной эксплуатации без шанса на патчинг

Ряд ПЛК открыт для удаленной эксплуатации без шанса на патчинг

Ряд ПЛК открыт для удаленной эксплуатации без шанса на патчинг

В промышленных контроллерах ряда производителей обнаружены критические уязвимости, для которых нет и, судя по всему, не будет патчей. Сетевые администраторы встают на защиту от эксплойтов.

Агентство по кибербезопасности и защите инфраструктуры США (CISA) предупреждает администраторов об уязвимостях в двух устройствах промышленных систем управления — ПЛК Unitronics Vision Series и ПЛК Mitsubishi Electric MELSEC iQ-R Series.

По сообщению CISA, из-за хранения паролей в восстанавливаемом формате, контроллер ПЛК Unitronics Vision Series стал доступен для удаленной эксплуатации. Эта уязвимость (CVE-2024-1480) получила 8,7 балла по шкале CVSS.

Компания Unitronics не прокомментировала данную проблему. Специалисты из CISA рекомендуют пользователям изолировать контролеры от рабочих сетей и подключения к интернету, защитить устройства межсетевыми экранами. Для удаленного доступа лучше использовать безопасные методы, например VPN.

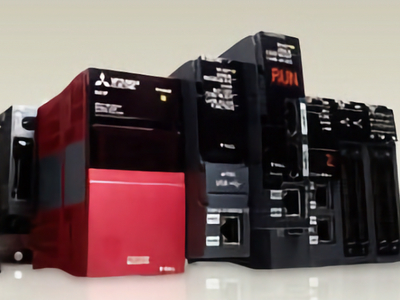
Остальные бреши затрагивают контроллер Mitsubishi Electric Corporation MELSEC iQ-R. Устройство передает пароли в открытом виде, которые легко перехватываются киберпреступниками. Уязвимости (CVE-2021-20599) дали 9,1 балла по CVSS.

Ещё три весомых дефекта было обнаружено в процессорах Mitsubishi MELSEC, таких как раскрытие конфиденциальной информации (CVE-2021-20594, CVSS 5,9), недостаточная защита учетных данных (CVE-2021-20597, CVSS 7,4) и ограничительный механизм блокировки учетной записи (CVE-2021-20598, CVSS 3,7). С помощью этих уязвимостей злоумышленники могут скомпрометировать имена пользователей, получить контроль над устройством и отказать в доступе легитимным пользователям.

В своём докладе исследователи CISA отметили, что несмотря на работу компании Mitsubishi над патчами, пользователям данных устройств недоступно обновление до исправленной версии. Агентство советует администраторам, в сетях которых есть эти ПЛК, принять защитные меры для минимизации рисков эксплуатации багов.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru