


Ряд ПЛК открыт для удаленной эксплуатации без шанса на патчинг

Ряд ПЛК открыт для удаленной эксплуатации без шанса на патчинг

Ряд ПЛК открыт для удаленной эксплуатации без шанса на патчинг

В промышленных контроллерах ряда производителей обнаружены критические уязвимости, для которых нет и, судя по всему, не будет патчей. Сетевые администраторы встают на защиту от эксплойтов.

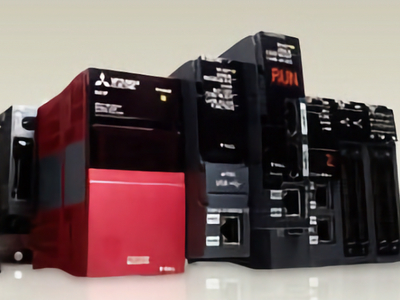
Агентство по кибербезопасности и защите инфраструктуры США (CISA) предупреждает администраторов об уязвимостях в двух устройствах промышленных систем управления — ПЛК Unitronics Vision Series и ПЛК Mitsubishi Electric MELSEC iQ-R Series.

По сообщению CISA, из-за хранения паролей в восстанавливаемом формате, контроллер ПЛК Unitronics Vision Series стал доступен для удаленной эксплуатации. Эта уязвимость (CVE-2024-1480) получила 8,7 балла по шкале CVSS.

Компания Unitronics не прокомментировала данную проблему. Специалисты из CISA рекомендуют пользователям изолировать контролеры от рабочих сетей и подключения к интернету, защитить устройства межсетевыми экранами. Для удаленного доступа лучше использовать безопасные методы, например VPN.

Остальные бреши затрагивают контроллер Mitsubishi Electric Corporation MELSEC iQ-R. Устройство передает пароли в открытом виде, которые легко перехватываются киберпреступниками. Уязвимости (CVE-2021-20599) дали 9,1 балла по CVSS.

Ещё три весомых дефекта было обнаружено в процессорах Mitsubishi MELSEC, таких как раскрытие конфиденциальной информации (CVE-2021-20594, CVSS 5,9), недостаточная защита учетных данных (CVE-2021-20597, CVSS 7,4) и ограничительный механизм блокировки учетной записи (CVE-2021-20598, CVSS 3,7). С помощью этих уязвимостей злоумышленники могут скомпрометировать имена пользователей, получить контроль над устройством и отказать в доступе легитимным пользователям.

В своём докладе исследователи CISA отметили, что несмотря на работу компании Mitsubishi над патчами, пользователям данных устройств недоступно обновление до исправленной версии. Агентство советует администраторам, в сетях которых есть эти ПЛК, принять защитные меры для минимизации рисков эксплуатации багов.

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru