


Ряд ПЛК открыт для удаленной эксплуатации без шанса на патчинг

Ряд ПЛК открыт для удаленной эксплуатации без шанса на патчинг

Ряд ПЛК открыт для удаленной эксплуатации без шанса на патчинг

В промышленных контроллерах ряда производителей обнаружены критические уязвимости, для которых нет и, судя по всему, не будет патчей. Сетевые администраторы встают на защиту от эксплойтов.

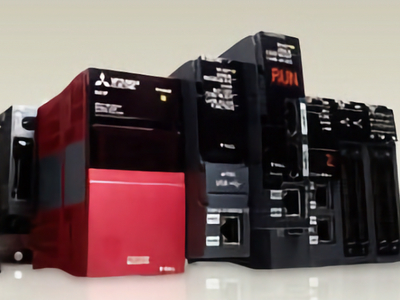
Агентство по кибербезопасности и защите инфраструктуры США (CISA) предупреждает администраторов об уязвимостях в двух устройствах промышленных систем управления — ПЛК Unitronics Vision Series и ПЛК Mitsubishi Electric MELSEC iQ-R Series.

По сообщению CISA, из-за хранения паролей в восстанавливаемом формате, контроллер ПЛК Unitronics Vision Series стал доступен для удаленной эксплуатации. Эта уязвимость (CVE-2024-1480) получила 8,7 балла по шкале CVSS.

Компания Unitronics не прокомментировала данную проблему. Специалисты из CISA рекомендуют пользователям изолировать контролеры от рабочих сетей и подключения к интернету, защитить устройства межсетевыми экранами. Для удаленного доступа лучше использовать безопасные методы, например VPN.

Остальные бреши затрагивают контроллер Mitsubishi Electric Corporation MELSEC iQ-R. Устройство передает пароли в открытом виде, которые легко перехватываются киберпреступниками. Уязвимости (CVE-2021-20599) дали 9,1 балла по CVSS.

Ещё три весомых дефекта было обнаружено в процессорах Mitsubishi MELSEC, таких как раскрытие конфиденциальной информации (CVE-2021-20594, CVSS 5,9), недостаточная защита учетных данных (CVE-2021-20597, CVSS 7,4) и ограничительный механизм блокировки учетной записи (CVE-2021-20598, CVSS 3,7). С помощью этих уязвимостей злоумышленники могут скомпрометировать имена пользователей, получить контроль над устройством и отказать в доступе легитимным пользователям.

В своём докладе исследователи CISA отметили, что несмотря на работу компании Mitsubishi над патчами, пользователям данных устройств недоступно обновление до исправленной версии. Агентство советует администраторам, в сетях которых есть эти ПЛК, принять защитные меры для минимизации рисков эксплуатации багов.

Цифровой рубль разрешат заводить подросткам с 14 лет

Банк России планирует к концу 2027 года разрешить подросткам открывать счета цифрового рубля с 14 лет. Сейчас доступ к новому виду кошелька получили только совершеннолетние граждане, но регулятор уже готовит расширение аудитории.

О работе над такой возможностью рассказала заместитель председателя ЦБ Зульфия Кахруманова во время открытого онлайн-урока.

По её словам, Банк России очень надеется предоставить доступ гражданам от 14 до 18 лет в конце следующего года, сообщает «Интерфакс».

Пока речь идёт именно о плане, а не о готовой функции с утверждёнными правилами. Регулятору ещё предстоит определить, как подростки будут открывать кошельки, потребуется ли согласие родителей и какие ограничения могут появиться для несовершеннолетних пользователей.

Цифровой рубльтретья форма национальной валюты наряду с наличными и деньгами на банковских счетах. Он выпускается Банком России и хранится на единой платформе ЦБ, а доступ к кошельку пользователь получает через приложение подключённого банка.

Пилот проекта стартовал ещё в августе 2023 года. С 1 сентября 2026-го начался масштабный запуск: крупнейшие банки и крупные торговые компании должны предоставлять клиентам возможность проводить операции с цифровой валютой. Граждане старше 18 лет уже могут открывать соответствующие счета.

Сам ЦБ рассчитывает, что цифровой рубль станет привычным способом расчётов в течение пяти-семи лет. Судя по планам регулятора, привыкать к нему начнут ещё до получения первого взрослого паспорта.

RSS: Новости на портале Anti-Malware.ru