


Kaspersky подтвердила зрелый уровень кибербезопасности SystemeLogic Х

Kaspersky подтвердила зрелый уровень кибербезопасности SystemeLogic Х

Kaspersky подтвердила зрелый уровень кибербезопасности SystemeLogic Х

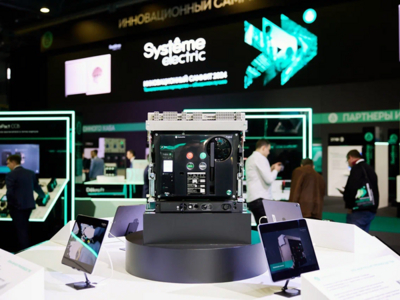
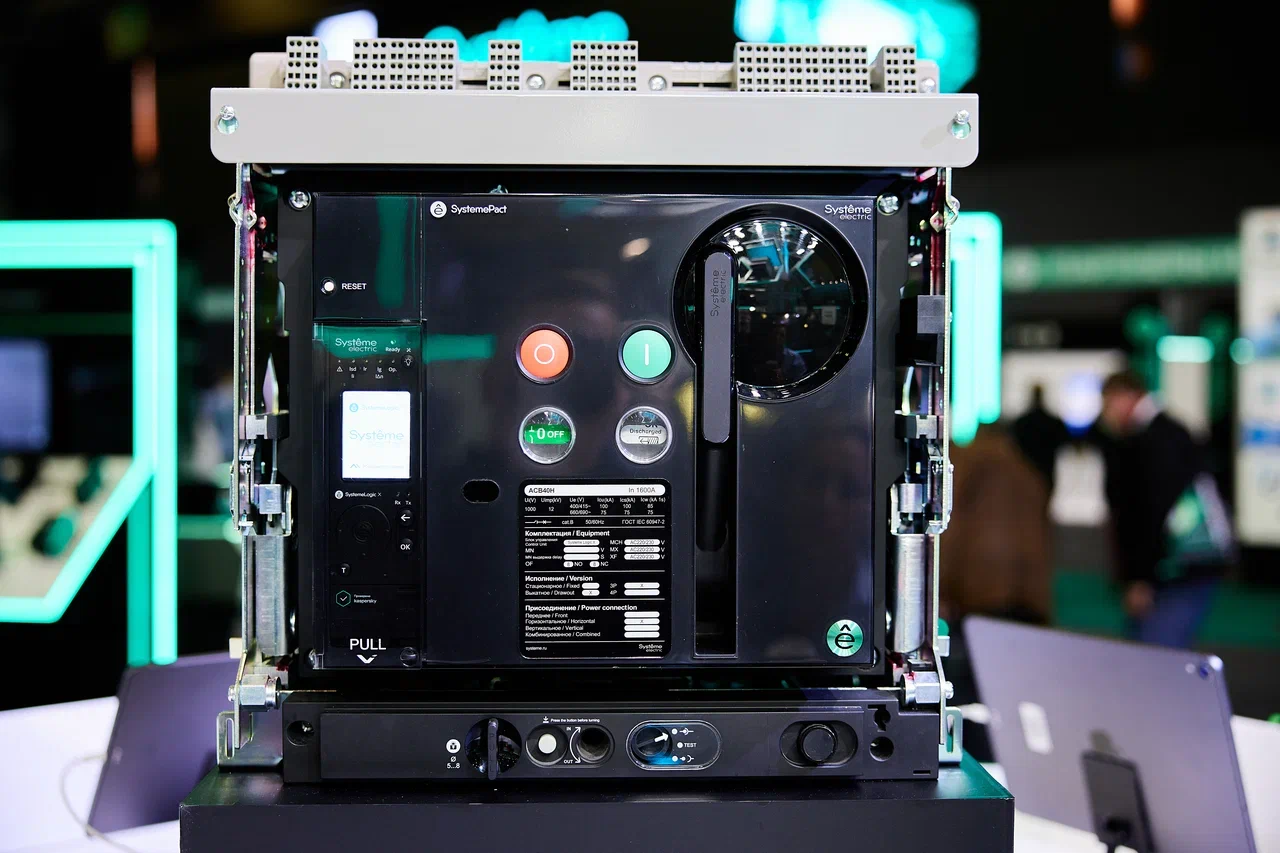
Специалисты Kaspersky ICS CERT проверили уровень кибербезопасности электронного блока управления SystemeLogic Х, разработанного российской компанией «Систэм Электрик» (Systeme Electric).

«Лаборатория Касперского» провела оценку защищённости SystemeLogic Х (наличие уязвимостей, устойчивость к кибератакам), а также проанализировала процессы вендора по обеспечению кибербезопасности на всех стадиях жизненного цикла продукта.

По итогам тестирований эксперты пришли к выводу, что SystemeLogic Х соответствует целевому уровню зрелости кибербезопасности. Другими словами, электронный блок от «Систэм Электрик» способен обеспечить защищённость распределительной сети на протяжении всего срока службы оборудования.


Экспертиза стала следствием сотрудничества в области промышленной кибербезопасности, соглашение о котором Kaspersky и «Систэм Электрик» подписали на Инновационном Саммите в 2023 году.

В будущем обе копании планируют создавать киберзащищённые устройства на основе операционной системы KasperskyOS для промышленных и энергетических предприятий.

В частности, KasperskyOS будет оптимизироваться под задачи и функции различного подстанционного оборудования.

Что касается электронного блока управления SystemeLogic X, это ключевой компонент воздушных автоматических выключателей SystemePact ACB, у которого нет аналогов в России.

SystemeLogic X может не только защищать сеть, измерять параметры электрической сети и передавать данные, но и обладает уникальной функциональностью: запись осциллограмм, диагностика и помощь в эксплуатации.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru