


Мошенники сулят ветеранам ВОВ ко Дню Победы до 300 тыс. рублей

Мошенники сулят ветеранам ВОВ ко Дню Победы до 300 тыс. рублей

Мошенники сулят ветеранам ВОВ ко Дню Победы до 300 тыс. рублей

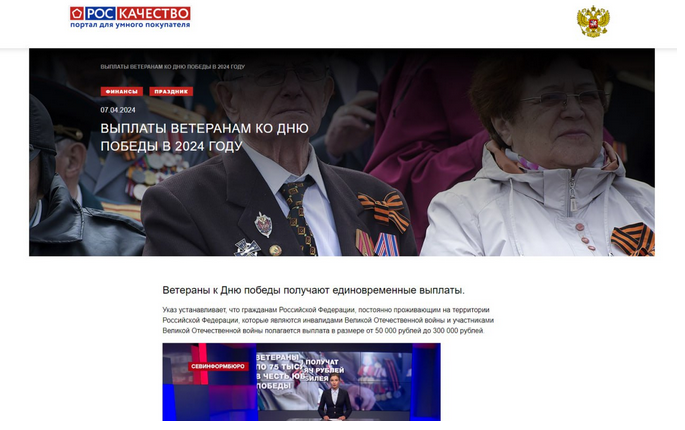
В рунете заработала новая партнерская программа, нацеленная на сбор персональных данных и отъем денежных средств путем обмана. Специально созданные сайты имитируют портал Роскачества и используют тему традиционных выплат ветеранам ВОВ ко Дню Победы.

Способы привлечения посетителей на мошеннические ресурсы разнообразны. По данным F.A.C.C.T., за последнюю неделю фальшивки усилиями участников партнерки собрали около 1500 визитов.


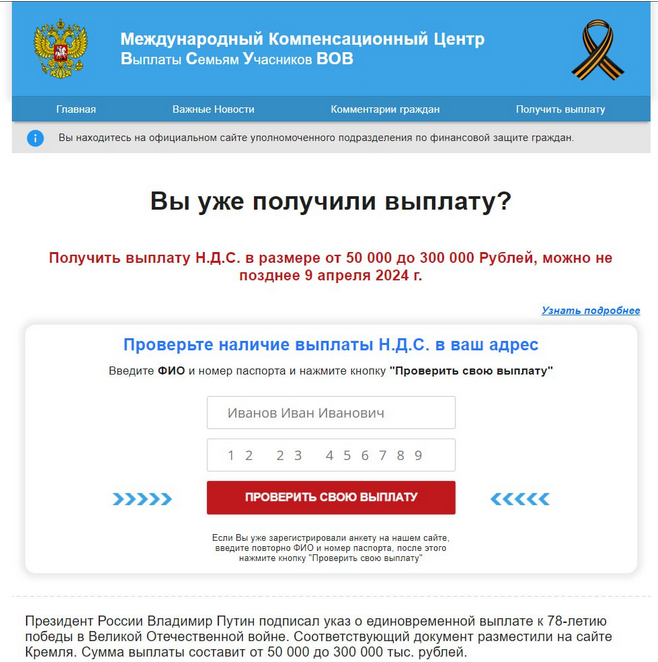
Чтобы получить обещанную «выплату», посетитель вначале должен ввести личные данные, якобы для проверки. Сроки, как всегда в случае мошенничества, ограничены — обычно 1-2 дня, и они регулярно сдвигаются.


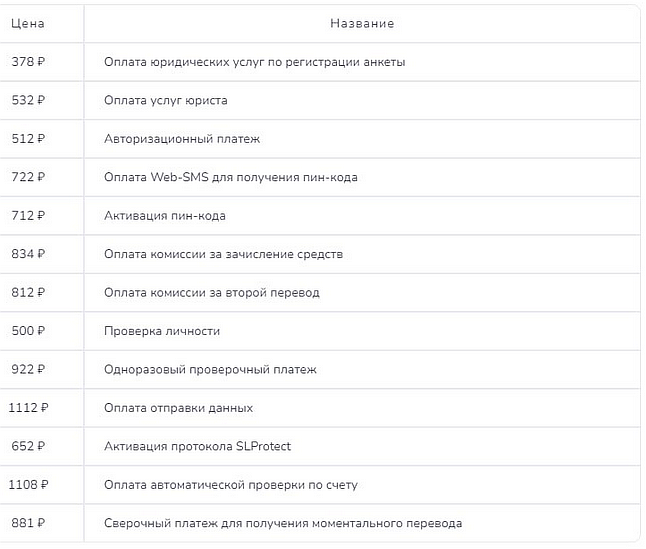
После слива персональных данных визитеру предлагают оплатить ту или иную услугу посредника. Как оказалось, «прейскурант» организаторы партнерки прописали в коде мошеннических ресурсов. В итоге платежные реквизиты тоже попадают к аферистам.


«Чтобы усыпить бдительность потенциальных жертв злоумышленники используют название АНО «Роскачество» и вместе с ним громкие названия, к примеру, «Международный компенсационный центр», «официальный сайт уполномоченного подразделения по финансовой защите граждан», — комментирует Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F.A.C.C.T. — Ближе к Дню Победу таких ресурсов может быть больше, а злоумышленники будут активнее продвигать ссылки на них».

Подпишитесь на новости

Telegram для Android закрыл возможность атаки через голосовой звонок

В Telegram для Android обнаружили уязвимость, которая, по словам специалистов NebuSec, позволяла выполнить код после ответа пользователя на голосовой вызов. Атакующему хватало обычного аккаунта мессенджера. Патч уже вышел, так срочно бежит лататься.

О проблеме NebuSec сообщила в X. По её данным, брешь затрагивает версии с 8.6.2 по 12.10.3, а закрыта уже в 12.10.4, вышедшей в конце сентября.

Ошибка связана с обработкой служебных сообщений MediaState. Во время звонка они передают сведения о микрофоне, камере и повороте видео. Код некорректно работал с отсутствующим полем и обращался к памяти, к которой не должен был.

NebuSec утверждает, что проблему нашёл её продукт Code Security на модели GPT-5.4. Проверку эксплуатации компания подтвердила для личных звонков на Android-устройствах с ARM64.

В демонстрации жертва принимает вызов, а примерно через полминуты на экране появляется надпись «HACKED BY NEBUSEC». Однако версии Telegram и Android в ролике не показаны, полный технический разбор цепочки пока не опубликован.

 

Поэтому выполнение кода остаётся заявленным результатом исследователей; масштаб доступа к устройству не раскрыт. Подтверждения реальных атак также не приведены.

Пользователям стоит установить Telegram 12.10.4 или новее. Это отдельная проблема, не связанная с ранее обсуждавшейся атакой через анимированные стикеры.

RSS: Новости на портале Anti-Malware.ru