Microsoft теперь пытается мешать пользователям менять настройки браузера по умолчанию в Windows 10 и Windows 11. Для этого разработчики задействовали «родной» драйвер операционной системы.
Юзеры всё ещё могут изменить дефолтный браузер через настройки Windows, однако использовать специальный софт уже не получится.
С выходом февральских обновлений для Windows 10 (KB5034763) и Windows 11 (KB5034765) Microsoft активировала драйвер, задача которого — блокировать внесение изменений в настройки браузера с помощью софта и системного реестра.
Первым на нововведение обратил внимание ИТ-специалист Кристоф Колбич. Его приложения SetUserFTA и SetDefaultBrowser внезапно перестали нормально функционировать в Windows.
SetUserFTA — работает через командную строку и позволяет администраторам менять ассоциации определённых типов файлов с установленными программами. SetDefaultBrowser работает схожим образом, но специализируется исключительно на настройках браузера по умолчанию.
С выходом Windows 8 Microsoft ввела новую систему связи расширений файлов и URL-протоколов с установленными программами. Разработчики хотели защитить пользователей от вредоносных программ, которые меняли софт для запуска определённых типов файлов.
Сейчас эта система связывает расширения файлов и URL-протокол со специально созданным хешем, хранящимся в ключах реестра UserChoice. Пример:
Windows Registry Editor Version 5.00
 [HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\Shell\Associations\UrlAssociations\https\UserChoice]
 "ProgId"="ChromeHTML"
 "Hash"="N3eikAB1HhI="
Если используется некорректный хеш, Windows будет игнорировать значение в реестре и использовать программу по умолчанию — в данном случае Microsoft Edge. Тот же Колбич, например, провёл обратный инжиниринг алгоритма хеширования, чтобы создать SetUserFTA и SetDefaultBrowser.
Однако с февральскими обновлениями Windows 10 и Windows 11 Microsoft поменяла подход. Как отметил Колбич, теперь соответствующие ключи в реестре заблокированы и выдают ошибку при попытке изменить их (если это только не происходит через системные настройки Windows).
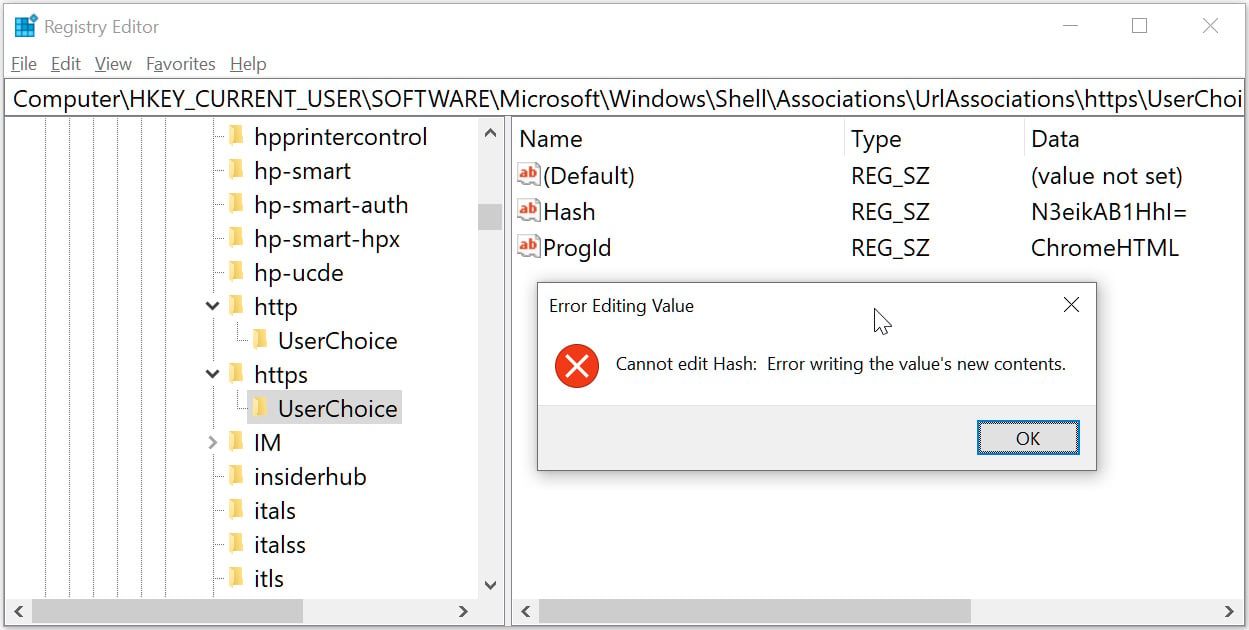
Драйвер, блокирующий эти изменения, получил имя «User Choice Protection Driver». Когда он загружается, в системе блокируются попытки прямого изменения ключей реестра, отвечающих за связанные с типами файлов программы.
В блоге Колбич уточняет, что пользователи не могут выгрузить драйвер, однако при этом его можно отключить в реестре:
New-ItemProperty -Path “HKLM:\SYSTEM\CurrentControlSet\Services\UCPD” -Name “Start” -Value 4 -PropertyType DWORD -Force