


Microsoft блокирует Windows-драйвером софт, меняющий дефолтный браузер

Microsoft блокирует Windows-драйвером софт, меняющий дефолтный браузер

Microsoft блокирует Windows-драйвером софт, меняющий дефолтный браузер

Microsoft теперь пытается мешать пользователям менять настройки браузера по умолчанию в Windows 10 и Windows 11. Для этого разработчики задействовали «родной» драйвер операционной системы.

Юзеры всё ещё могут изменить дефолтный браузер через настройки Windows, однако использовать специальный софт уже не получится.

С выходом февральских обновлений для Windows 10 (KB5034763) и Windows 11 (KB5034765) Microsoft активировала драйвер, задача которого — блокировать внесение изменений в настройки браузера с помощью софта и системного реестра.

Первым на нововведение обратил внимание ИТ-специалист Кристоф Колбич. Его приложения SetUserFTA и SetDefaultBrowser внезапно перестали нормально функционировать в Windows.

SetUserFTA — работает через командную строку и позволяет администраторам менять ассоциации определённых типов файлов с установленными программами. SetDefaultBrowser работает схожим образом, но специализируется исключительно на настройках браузера по умолчанию.

С выходом Windows 8 Microsoft ввела новую систему связи расширений файлов и URL-протоколов с установленными программами. Разработчики хотели защитить пользователей от вредоносных программ, которые меняли софт для запуска определённых типов файлов.

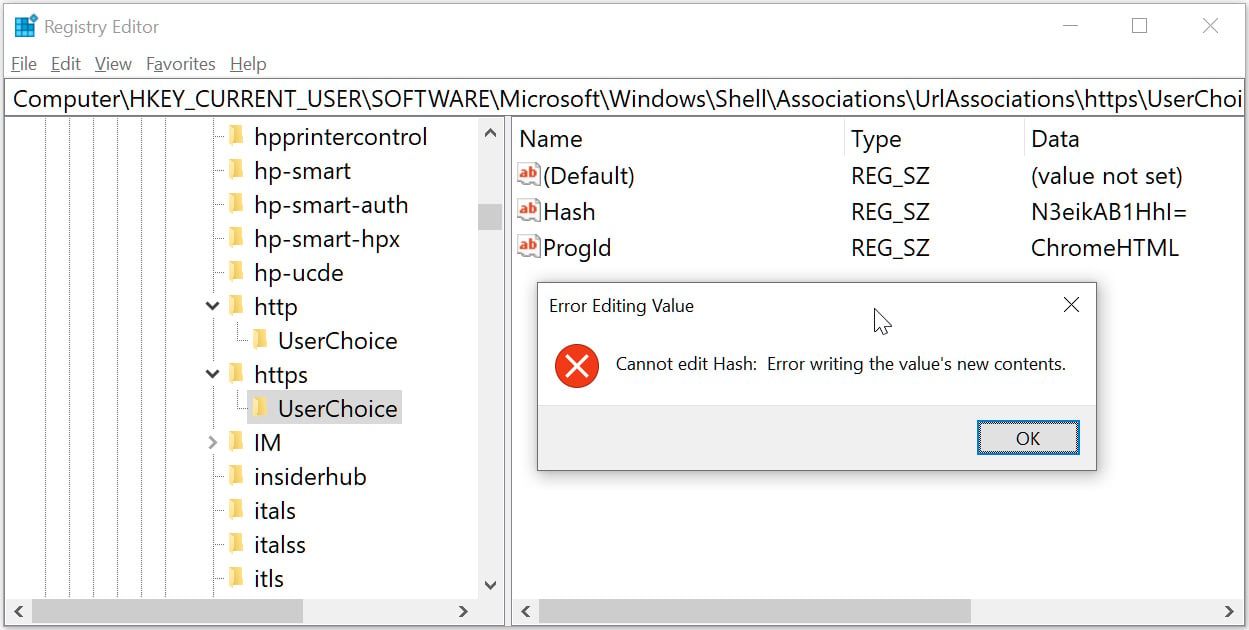
Сейчас эта система связывает расширения файлов и URL-протокол со специально созданным хешем, хранящимся в ключах реестра UserChoice. Пример:

Windows Registry Editor Version 5.00
[HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\Shell\Associations\UrlAssociations\https\UserChoice]
"ProgId"="ChromeHTML"
"Hash"="N3eikAB1HhI="

Если используется некорректный хеш, Windows будет игнорировать значение в реестре и использовать программу по умолчанию — в данном случае Microsoft Edge. Тот же Колбич, например, провёл обратный инжиниринг алгоритма хеширования, чтобы создать SetUserFTA и SetDefaultBrowser.

Однако с февральскими обновлениями Windows 10 и Windows 11 Microsoft поменяла подход. Как отметил Колбич, теперь соответствующие ключи в реестре заблокированы и выдают ошибку при попытке изменить их (если это только не происходит через системные настройки Windows).


Драйвер, блокирующий эти изменения, получил имя «User Choice Protection Driver». Когда он загружается, в системе блокируются попытки прямого изменения ключей реестра, отвечающих за связанные с типами файлов программы.

В блоге Колбич уточняет, что пользователи не могут выгрузить драйвер, однако при этом его можно отключить в реестре:

New-ItemProperty -Path “HKLM:\SYSTEM\CurrentControlSet\Services\UCPD” -Name “Start” -Value 4 -PropertyType DWORD -Force

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru