


Microsoft блокирует Windows-драйвером софт, меняющий дефолтный браузер

Microsoft блокирует Windows-драйвером софт, меняющий дефолтный браузер

Microsoft блокирует Windows-драйвером софт, меняющий дефолтный браузер

Microsoft теперь пытается мешать пользователям менять настройки браузера по умолчанию в Windows 10 и Windows 11. Для этого разработчики задействовали «родной» драйвер операционной системы.

Юзеры всё ещё могут изменить дефолтный браузер через настройки Windows, однако использовать специальный софт уже не получится.

С выходом февральских обновлений для Windows 10 (KB5034763) и Windows 11 (KB5034765) Microsoft активировала драйвер, задача которого — блокировать внесение изменений в настройки браузера с помощью софта и системного реестра.

Первым на нововведение обратил внимание ИТ-специалист Кристоф Колбич. Его приложения SetUserFTA и SetDefaultBrowser внезапно перестали нормально функционировать в Windows.

SetUserFTA — работает через командную строку и позволяет администраторам менять ассоциации определённых типов файлов с установленными программами. SetDefaultBrowser работает схожим образом, но специализируется исключительно на настройках браузера по умолчанию.

С выходом Windows 8 Microsoft ввела новую систему связи расширений файлов и URL-протоколов с установленными программами. Разработчики хотели защитить пользователей от вредоносных программ, которые меняли софт для запуска определённых типов файлов.

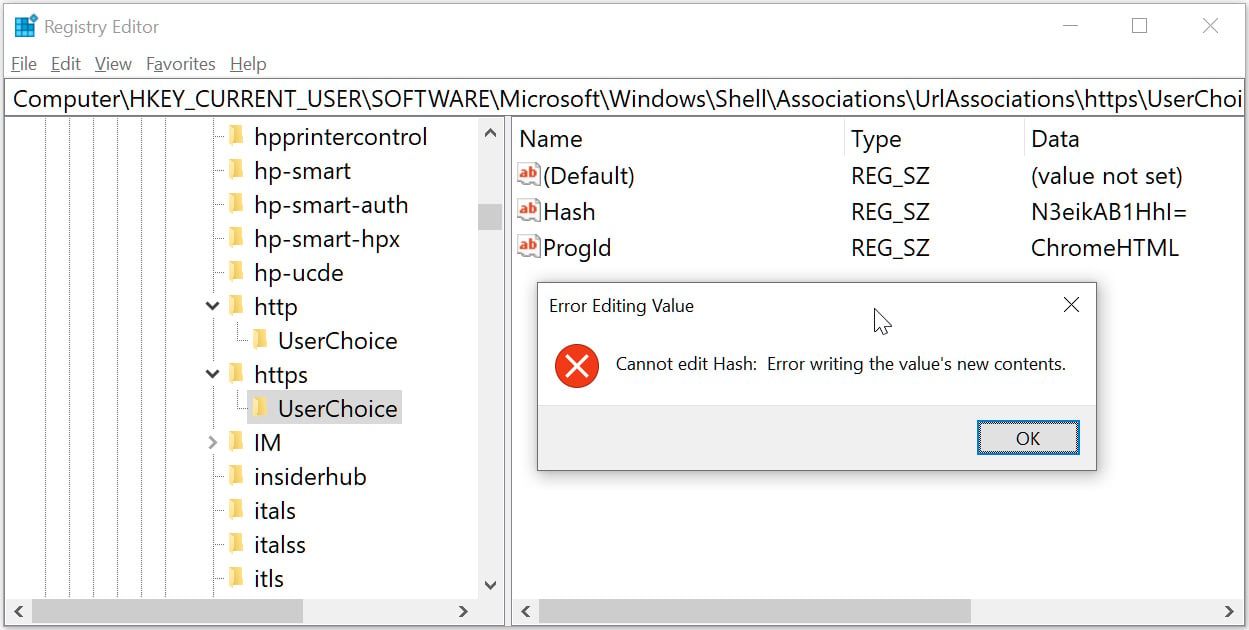
Сейчас эта система связывает расширения файлов и URL-протокол со специально созданным хешем, хранящимся в ключах реестра UserChoice. Пример:

Windows Registry Editor Version 5.00
[HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\Shell\Associations\UrlAssociations\https\UserChoice]
"ProgId"="ChromeHTML"
"Hash"="N3eikAB1HhI="

Если используется некорректный хеш, Windows будет игнорировать значение в реестре и использовать программу по умолчанию — в данном случае Microsoft Edge. Тот же Колбич, например, провёл обратный инжиниринг алгоритма хеширования, чтобы создать SetUserFTA и SetDefaultBrowser.

Однако с февральскими обновлениями Windows 10 и Windows 11 Microsoft поменяла подход. Как отметил Колбич, теперь соответствующие ключи в реестре заблокированы и выдают ошибку при попытке изменить их (если это только не происходит через системные настройки Windows).


Драйвер, блокирующий эти изменения, получил имя «User Choice Protection Driver». Когда он загружается, в системе блокируются попытки прямого изменения ключей реестра, отвечающих за связанные с типами файлов программы.

В блоге Колбич уточняет, что пользователи не могут выгрузить драйвер, однако при этом его можно отключить в реестре:

New-ItemProperty -Path “HKLM:\SYSTEM\CurrentControlSet\Services\UCPD” -Name “Start” -Value 4 -PropertyType DWORD -Force

ИИ чуть не отправил американский спецназ на китайский корабль

Американские военные едва не перехватили китайское судно на Ближнем Востоке из-за разведывательного отчёта, собранного при помощи ИИ. Чат-бот неверно определил груз, а аналитик упаковал его выводы в официальный документ, которому начали доверять как обычной разведке.

Как сообщает CNN, весной 2026 года аналитик командования специальных операций запросил у неустановленного чат-бота сведения о грузе китайского судна.

Система объединила открытые данные с секретной радиоэлектронной разведкой и заявила, что корабль перевозит компоненты для ядерной оружейной программы.

Затем аналитик снова использовал ИИ, но уже для оформления выводов в стандартный разведывательный отчёт. Документ разошёлся по американским военным структурам и запустил подготовку к перехвату. По словам источников CNN, самолёты находились в воздухе, а вооружённые бойцы готовились подняться на борт.

Перед началом операции отчёт всё же решили проверить внимательнее. Выяснилось, что ИИ неверно распознал груз и добавил недостоверные сведения. Что именно находилось на судне, CNN установить не удалось.

Один из источников назвал документ полностью выдуманным и заявил, что он едва не спровоцировал войну: нападение на китайский корабль могло быстро перерасти в вооружённый конфликт.

Какой чат-бот использовал аналитик — коммерческий или правительственный — неизвестно. Пентагон и Тихоокеанское командование специальных операций США не ответили CNN на запросы.

Инцидент случился на фоне ускоренного внедрения ИИ в американской армии. Единого стандарта проверки ответов таких систем при этом нет.

RSS: Новости на портале Anti-Malware.ru