


Более 92 000 сетевых хранилищ от D-Link содержат встроенный бэкдор

Более 92 000 сетевых хранилищ от D-Link содержат встроенный бэкдор

Более 92 000 сетевых хранилищ от D-Link содержат встроенный бэкдор

Исследователь в области кибербезопасности под ником Netsecfish обнаружил инъекцию команды и жестко заданный в коде бэкдор во многих NAS-устройствах от D-Link, которые на данный момент не поддерживаются производителем.

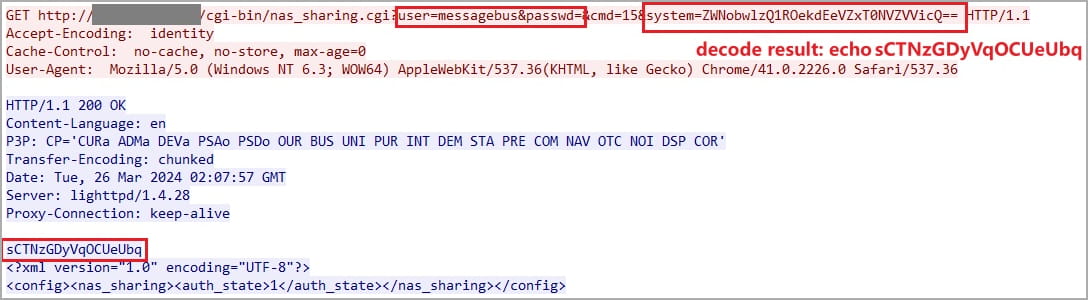
Как объясняет специалист, проблема кроется в скрипте /cgi-bin/nas_sharing.cgi и затрагивает его компонент HTTP GET Request Handler.

Выявленным изъянам присвоили идентификатор CVE-2024-3273. Соответствующий аккаунт имеет имя «messagebus» и пустой пароль, а инъекция команды допускается через параметр «system».

Если условному злоумышленнику удастся связать воедино две описанные проблемы, он сможет удаленно выполнить код на устройстве. Все, что нужно сделать для эксплуатации, — добавить зашифрованную base64 команду параметру system с помощью запроса HTTP GET.


«Успешная эксплуатация позволяет атакующему выполнить произвольные команды в системе, что может открыть доступ к конфиденциальной информации, модификации настроек системы и даже привести к DoS», — предупреждает исследователь.

Список затронутых CVE-2024-3273 устройств выглядит так:

  • DNS-320L версии 1.11, версии 1.03.0904.2013, версии 1.01.0702.2013
  • DNS-325 версии 1.01
  • DNS-327L версии 1.09, версии 1.00.0409.2013
  • DNS-340L версии 1.08

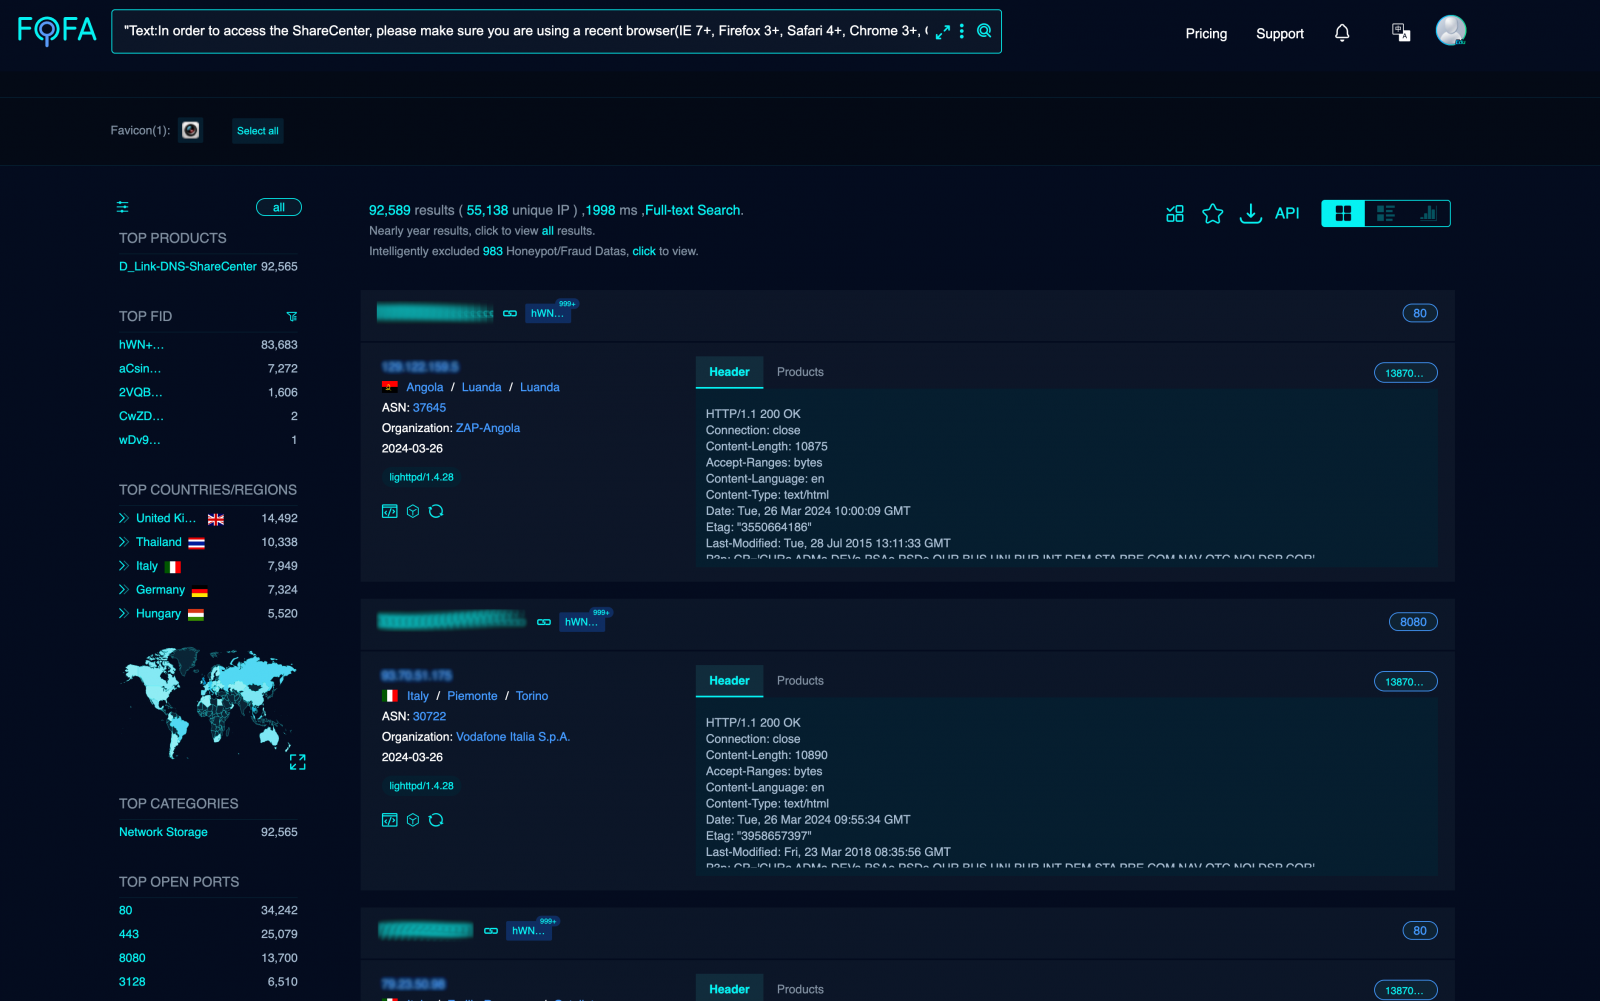
По словам Netsecfish, сканирование Сети показало более 92 тысяч уязвимых сетевых хранилищ D-Link.


Поскольку поддержка этих NAS прекращена, патчей ждать, к сожалению, не приходится. В D-Link порекомендовали заменить устаревшее оборудование.

Подпишитесь на новости

Google готовит голосовую активацию Emergency SOS на Android

Вызвать помощь, не прикасаясь к смартфону: Google, похоже, разрабатывает голосовой запуск Emergency SOS. Предполагаемый сценарий — трижды произнести «Help». Именно такую последовательность показывает найденная анимация: затем активируются определение местоположения, экстренная видеозапись и звонок в службу помощи.

Следы функции обнаружила Android Authority в коде приложения Personal Safety. Пользователям она пока недоступна.

Сейчас для запуска SOS обычно требуется пять раз нажать кнопку питания. Голосовой вариант мог бы пригодиться, когда до телефона не дотянуться или руки заняты. В экстренной ситуации искать нужную кнопку — удовольствие сомнительное.

В коде также есть фразы «Say “yes” to continue» и «Say “cancel” to dismiss Emergency SOS». Они указывают на возможное голосовое подтверждение и отмену. Будет ли подтверждение обязательным во всех случаях, пока неизвестно.

Personal Safety доступно не только на Pixel, поэтому авторы публикации допускают появление функции и на совместимых устройствах других производителей.

Но список моделей, поддерживаемые языки и сроки запуска не объявлены. Рассчитывать, что смартфон уже реагирует на русское «Помогите», оснований нет. Пока голосовой SOS остаётся разработкой, найденной при разборе приложения. До релиза Google может изменить сценарий или вовсе не выпустить функцию.

RSS: Новости на портале Anti-Malware.ru