


Сервис KidSecurity сливает чаты и ПДн, собранные с детских телефонов

Сервис KidSecurity сливает чаты и ПДн, собранные с детских телефонов

Сервис KidSecurity сливает чаты и ПДн, собранные с детских телефонов

Разработчики приложения KidSecurity (> 1 млн загрузок c Google Play) плохо оберегают свои серверы. Команда исследователей из Cybernews уже второй раз находит в открытом доступе большой массив конфиденциальных данных.

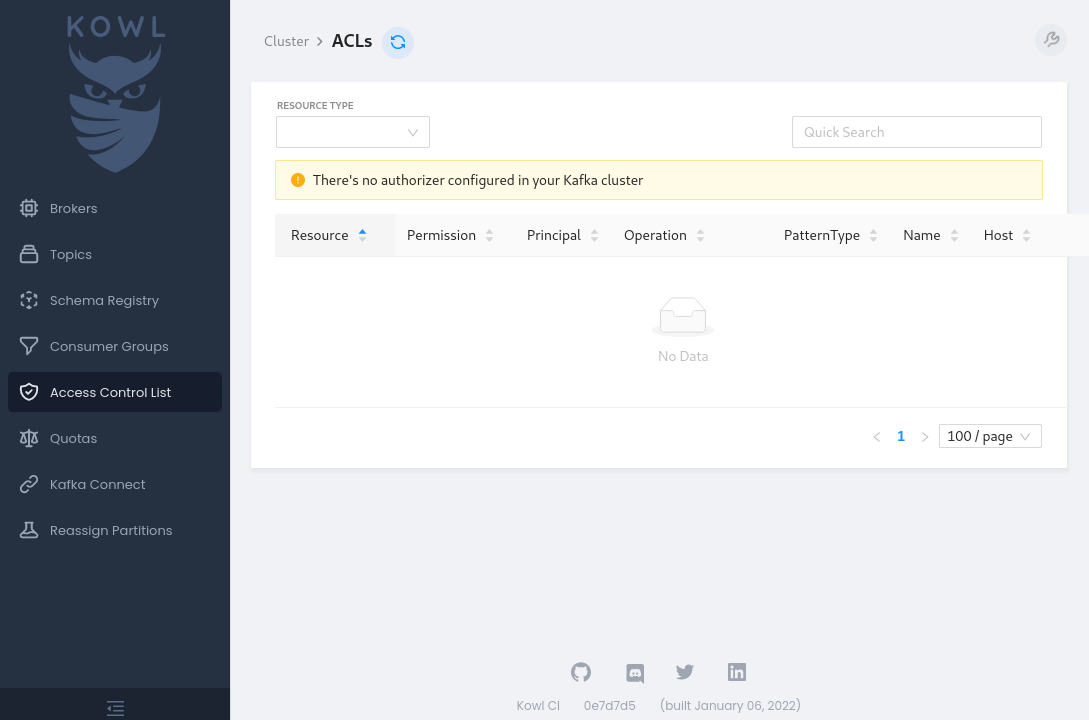
В прошлом году выяснилось, что из-за отсутствия защиты с серверов Elasticsearch и Logstash казахского вендора KidSecurity можно без труда получить номера телефонов, имейл и платежную информацию клиентов — суммарно свыше 300 млн записей. Как оказалось, кластер брокеров Kafka, используемый программой родительского контроля, тоже протекает, притом уже больше года.

Через эти серверы в реальном времени проходят большие объемы информации (с детских телефонов на гаджеты родителей). В минувшем феврале в кешах было суммарно обнаружено более 100 Гбайт данных; за 1 час наблюдений брокеры получили 456 тыс. личных сообщений, отправленных из приложений соцсетей, и статистику по использованию программ, установленных на 11 тыс. телефонов.

Разбор кешированных данных показал, что брокеры Kafka сливают следующую информацию:

  • сообщения детей в Instagram (признана экстремистской и запрещена в России), WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России), Telegram, Viber, ВКонтакте, в том числе в групповых чатах (можно узнать, например, номер школы и класс);
  • имейл-адреса родителей;
  • IP-адреса;
  • сведения из аккаунтов в магазинах приложений (страна, валюта оплаты, дата оформления и срок действия подписки);
  • списки установленных приложений, статистика использования;
  • полученные ребенком награды (спорт, помощь по дому и т. п.);
  • фоновые аудиозаписи с микрофона;
  • IMEI;
  • местоположение;
  • уровень заряда батареи.

Утечка затронула несовершеннолетних пользователей и их друзей по переписке из разных регионов, большинство проживают в России, странах Восточной Европы и на Ближнем Востоке. Доступ к Kafka-кластеру был защищен лишь после уведомления от исследователей.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru