


Баг Microsoft Edge позволял незаметно установить вредоносные расширения

Баг Microsoft Edge позволял незаметно установить вредоносные расширения

Баг Microsoft Edge позволял незаметно установить вредоносные расширения

Уязвимость в Microsoft Edge, для которой уже есть патч, позволяет в случае эксплуатации установить вредоносные и потенциально опасные расширения на системах пользователей.

Об опасности бреши рассказал эксперт Guardio Labs Олег Зайцев. В отчёте отмечается следующее:

«Выявленная уязвимость могла позволить условным атакующим воспользоваться частным API, предназначенным для маркетинга, чтобы незаметно установить дополнительные аддоны с высокими правами. Целевой пользователь при этом не заметил бы вредоносной активности».

Проблема получила идентификатор CVE-2024-21388 и 6,5 балла по шкале CVSS. К счастью, Microsoft уже устранила этот баг с выходом стабильной версии Edge под номером 121.0.2277.83 (релиз был 25 января 2024 года).

Разработчики поблагодарили Олега Зайцева и Джуна Кокатсу за сообщения об уязвимости. В корпорации также отметили:

«Злоумышленник в случае успешной эксплуатации бреши мог получить права, необходимые для установки расширения».

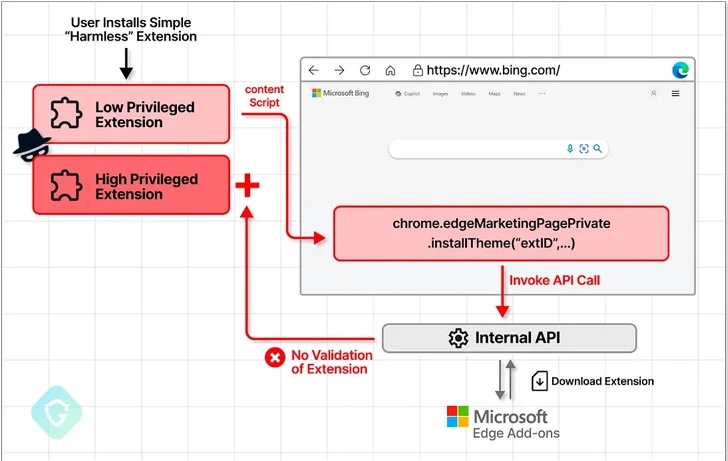
Корень проблемы крылся в привилегированном доступе Edge к ряду частных API (например, edgeMarketingPagePrivate), что открыло возможность для установки аддонов. Единственное условие, которое необходимо было соблюсти атакующему, — расширение должно размещаться в официальном магазине Microsoft.


В итоге примерный вектор атаки выглядел бы так: злоумышленник публикует в магазине с виду безобидное расширение, после чего использует его для внедрения куска вредоносного JavaScript-кода в страницу bing[.]com.

В этом случае у киберпреступника появлялась бы возможность установить любой другой сторонний аддон, используя вышеупомянутый API.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru