


Россия заняла 2 место по доле компьютеров АСУ, зараженных майнерами

Россия заняла 2 место по доле компьютеров АСУ, зараженных майнерами

Россия заняла 2 место по доле компьютеров АСУ, зараженных майнерами

Согласно статистике Kaspersky ICS CERT, во второй половине 2023 года вредоносные объекты были заблокированы на 31,1% компьютеров АСУ (серверы SCADA и хранения данных, шлюзы, рабочие станции инженеров и операторов, компьютеры админов и разработчиков софта).

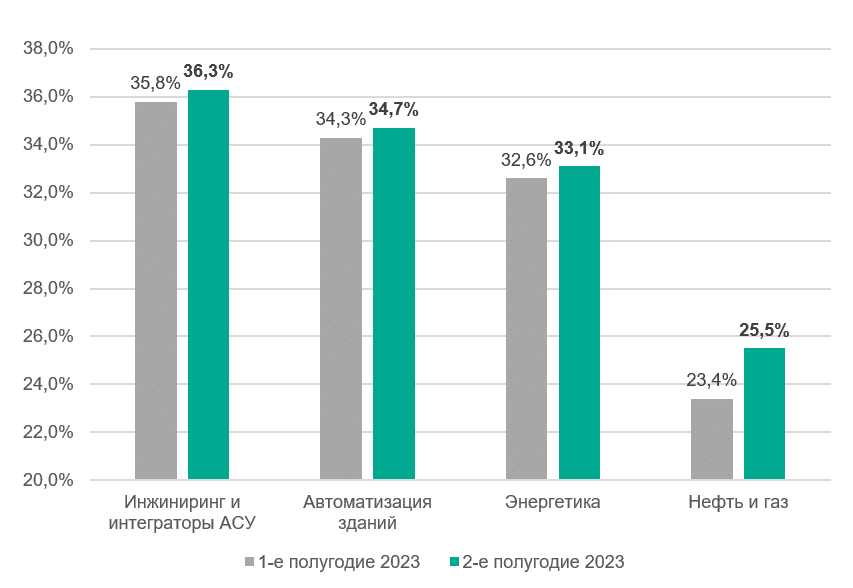
Как и в первом полугодии, рейтинг промпредприятий по этому показателю в разделении по категориям возглавили инжиниринг, автоматизация зданий и энергетика; их результаты стали еще хуже.


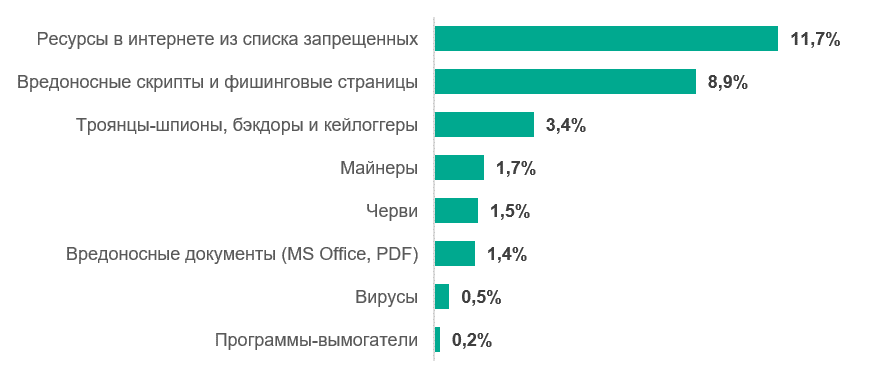
Основные источники угроз для АСУ тоже не изменились: это по-прежнему интернет и имейл. К концу года в список регионов с наибольшей долей устройств, на которых были обнаружены вредоносные интернет-ресурсы, вошла Россия; ее результат (11,7%) на 1,6 п. п. превысил средний уровень.


В сравнении с 1-м полугодием процент компьютеров АСУ с обезвреженными Windows-майнерами возрос на 0,2 п. п., обеспечив стране второе место в региональном рейтинге по этому показателю (после Центральной Азии).

По доле заражений через почту и со съемных носителей (1,3 и 0,8% соответственно) результаты России оказались заметно лучше среднестатистических (4% и 1,9%).

«В России явно сказывается роль высокой цифровизации и относительно лёгкой доступности ресурсов интернета для сотрудников промышленных предприятий, в том числе и изнутри технологического контура, — отметил глава Kaspersky ICS CERT Евгений Гончаров. — Поэтому необходимо одновременно и внедрять больше средств защиты, и продолжать тренировать сотрудников».

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru