


26% российских компаний планируют повысить безопасность с помощью ИИ

26% российских компаний планируют повысить безопасность с помощью ИИ

26% российских компаний планируют повысить безопасность с помощью ИИ

Согласно результатам совместного исследования Yandex Cloud и ДРТ (бывш. Deloitte), ИБ-бюджет в 2023 году увеличили более 50% российских компаний (в среднем на 20%). В 75% случаев основными статьями являлись обновление софта и покупка лицензий новых сервисов.

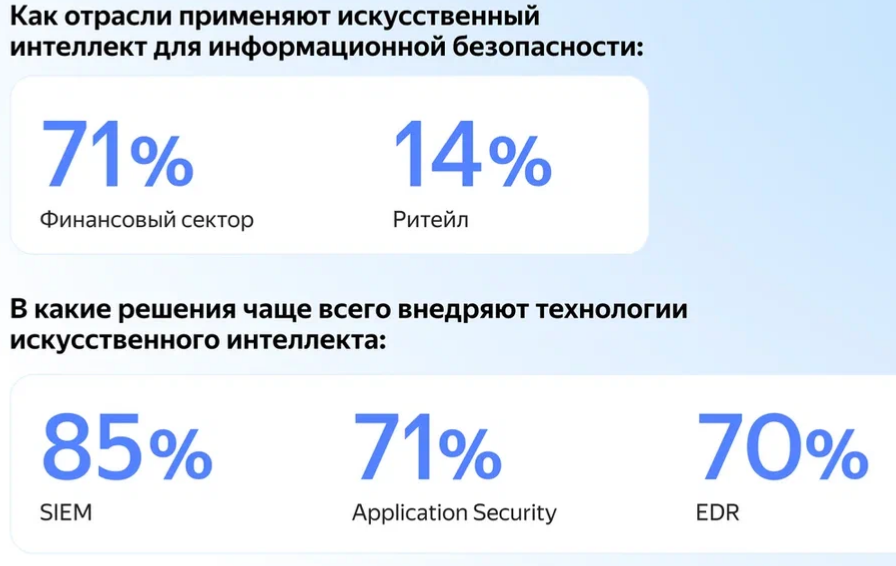
Повышение безопасности за счет внедрения ИИ-технологий запланировали 26% бизнес-структур. Такие инструменты обычно используются для выявления аномалий при больших объемах данных, а также для управления инцидентами.


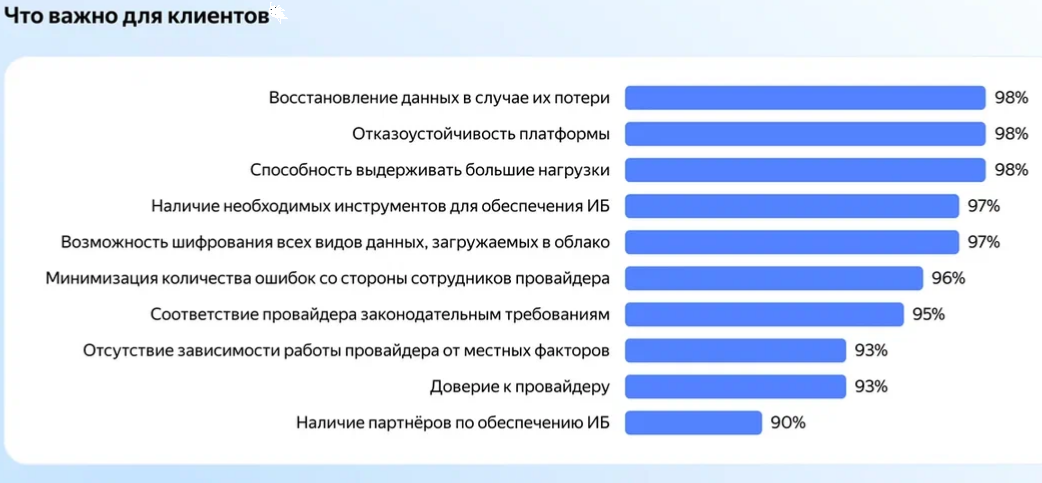
Исследование также показало рост популярности облачных платформ как средства безопасной разработки и автоматизации работы с ИБ-сервисами. В 74% компаний ценят такие услуги и выбирают провайдеров по набору предоставляемых инструментов обеспечения безопасности инфраструктуры — технологий мониторинга, защиты от DDoS, хранения секретов и т. п.

Напомним, минувшей осенью «Яндекс» запустил сервис Smart Web Security, позволяющий блокировать DDoS-атаки уровня приложений (L7), проводимые с ботнетов. Услуга пока работает в режиме Public Preview и доступна тем, кто разместил свои сайты в Yandex Cloud.


В исследовании приняли участие более 300 представителей различных сфер российского бизнеса, включая финансы, ретейл и промышленность. В основном это специалисты и топ-менеджеры ИТ / ИБ, а также руководители программ цифровой трансформации.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru