


76% российских компаний комбинируют СЗИ для защиты конечных устройств

76% российских компаний комбинируют СЗИ для защиты конечных устройств

76% российских компаний комбинируют СЗИ для защиты конечных устройств

Почти три четверти (73%) опрошенных Positive Technologies российских специалистов ИБ и ИТ считают обнаружение и предотвращение целевых атак главной задачей при построении защиты конечных точек. В 76% компаний с этой целью используются несколько СЗИ.

В то же время 74% респондентов отметили, что их организация недостаточно защищена от сложных и целевых атак, а 14% довелось иметь дело с такими инцидентами. Опрос о практиках защиты конечных точек был проведен в конце прошлого года; в нем приняли участие более 170 представителей малого, среднего и крупного бизнеса.

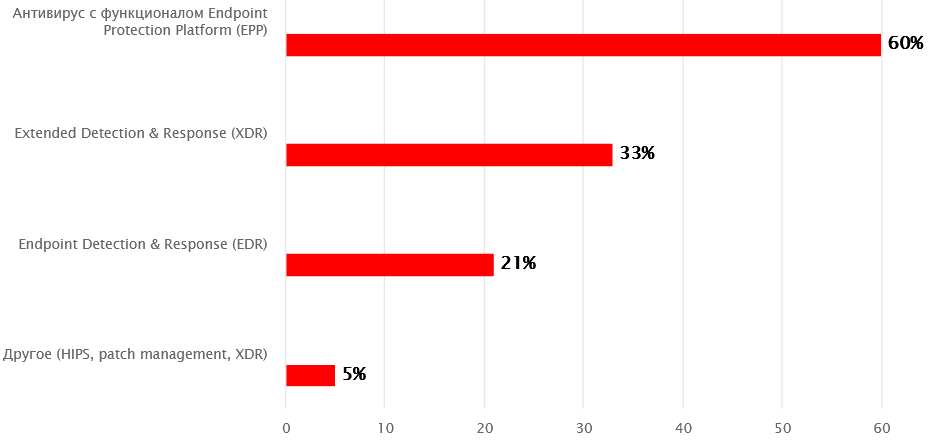
Как оказалось, подход к защите конечных устройств в российских компаниях неодинаков. Крупные организации комбинируют различные решения, другие полагаются на продукты одного класса, а 24% считают, что для защиты конечных точек достаточно антивирусного решения, и не рассматривают другие СЗИ.


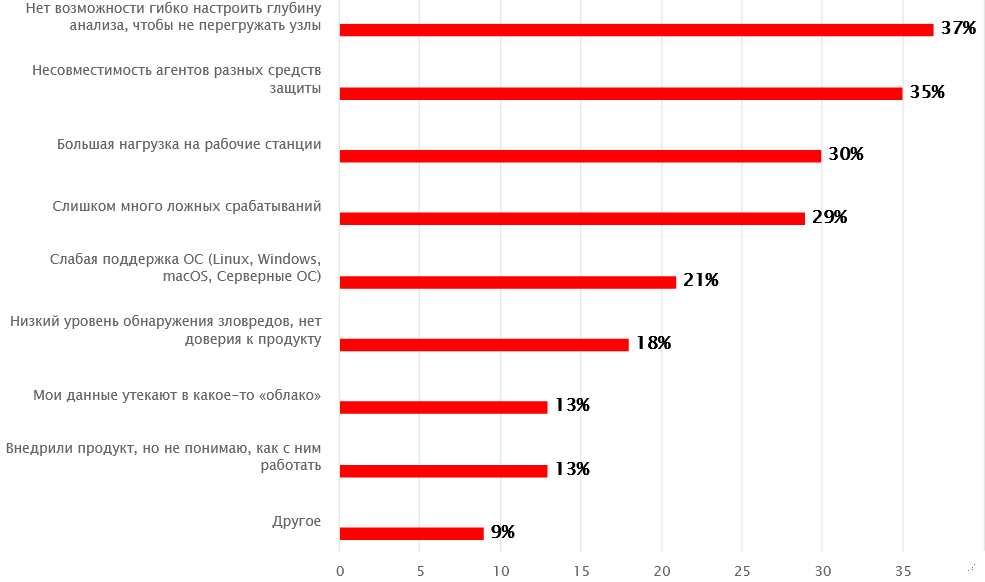
Из проблем, с которыми можно столкнуться при построении защиты конечных точек, респонденты больше всего жаловались на исключающие адаптацию коробочные продукты и несовместимость СЗИ разного производства.


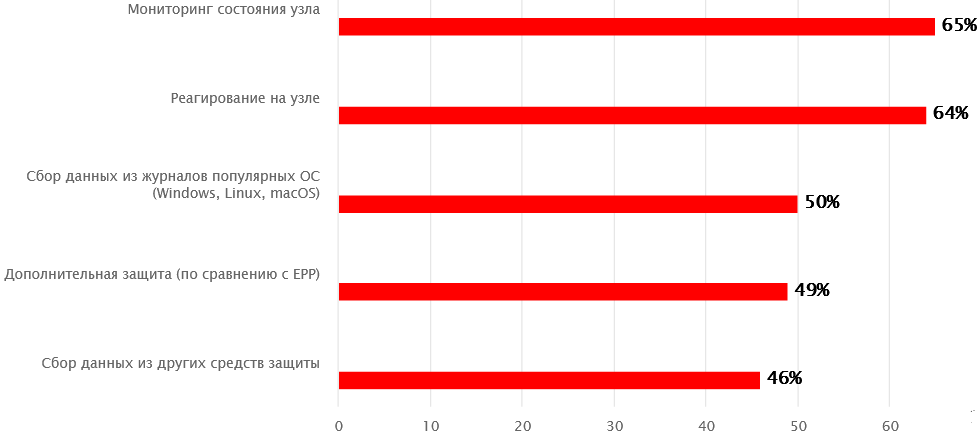
Из функций, наиболее ценимых в продуктах класса EDR, участники опроса наряду с основными и очевидными (мониторинг хостов, отклик на угрозы) назвали также сбор данных из журналов Windows, macOS и Linux. Эксперты объясняют такое предпочтение тем фактом, что гетерогенным сетям крупных компаний нужна дополнительная защита на уровне узлов.


«При выборе EDR-решения важно обратить внимание на поддержку российских операционных систем, включенных в единый реестр отечественного ПО, способность к интеграции в различные виртуальные среды, гибкость настройки и возможность автономной работы, — комментирует Никита Юдин, менеджер по развитию и продвижению решений PT для защиты конечных точек. — Кроме того, необходимо встраивать технологии продвинутых методов обнаружения и анализа ВПО, а также инструменты реагирования в процессы проактивного поиска угроз».

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru