


СёрчИнформ SIEM теперь получает список мошеннических ресурсов из БД ФинЦЕРТ

СёрчИнформ SIEM теперь получает список мошеннических ресурсов из БД ФинЦЕРТ

СёрчИнформ SIEM теперь получает список мошеннических ресурсов из БД ФинЦЕРТ

Компания «СёрчИнформ» выпустила обновление своей SIEM-системы, которое отметилось поддержкой автоматического импорта мошеннических доменов и IP-адресов из БД ФинЦЕРТ Банка России.

База регулятора состоит из адресов взломанных веб-ресурсов, замаскированных мошенниками, например, под сервисы онлайн-банкинга. Ориентируясь на БД ФинЦЕРТ, участники финансового рынка могут успешнее предотвращать инциденты и своевременно реагировать на них.

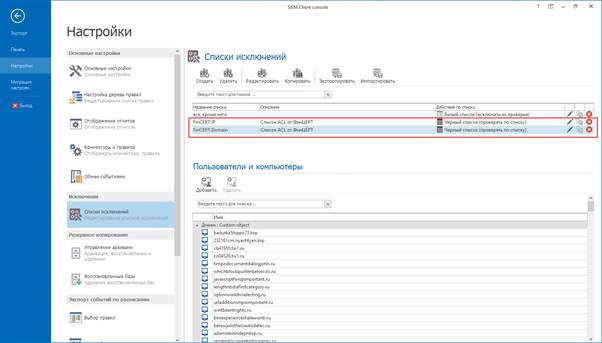
Обновлённая «СёрчИнформ SIEM» позволяет автоматизировать работу ИБ-отдела, который ранее был вынужден вручную собирать и добавлять мошеннические ресурсы в списки исключений.

Для подключения БД ФинЦЕРТ команде безопасности нужно будет просто указать путь в локальном хранилище, где лежит полученный из автоматической системы обработки инцидентов (АСОИ) CSV-файл.

После этого SIEM-система будет несколько раз в минуту сверять информацию в системе и в директории — так добавляются и актуализируются списки исключений.

Последние можно использовать в правилах контроля веб-трафика: если система выявит попытки получить доступ к ресурсу из чёрного списка, соответствующее уведомление отправиться ИБ-службе.

В сведениях об инциденте будет указан конкретный сотрудник или скомпрометированный узел.


«Такой подход упростит использование мер предосторожности и заставит их работать на практике», — объясняет Павел Пугач, системный аналитик «СёрчИнформ».

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru