


СёрчИнформ SIEM теперь получает список мошеннических ресурсов из БД ФинЦЕРТ

СёрчИнформ SIEM теперь получает список мошеннических ресурсов из БД ФинЦЕРТ

СёрчИнформ SIEM теперь получает список мошеннических ресурсов из БД ФинЦЕРТ

Компания «СёрчИнформ» выпустила обновление своей SIEM-системы, которое отметилось поддержкой автоматического импорта мошеннических доменов и IP-адресов из БД ФинЦЕРТ Банка России.

База регулятора состоит из адресов взломанных веб-ресурсов, замаскированных мошенниками, например, под сервисы онлайн-банкинга. Ориентируясь на БД ФинЦЕРТ, участники финансового рынка могут успешнее предотвращать инциденты и своевременно реагировать на них.

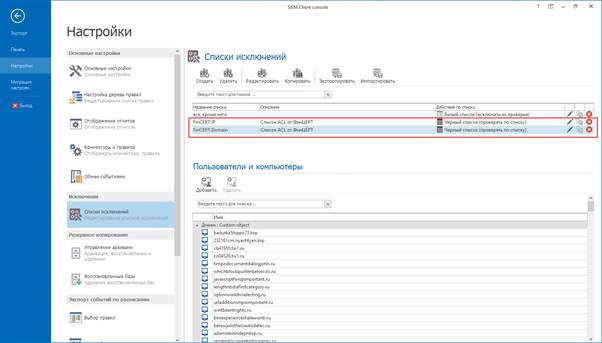
Обновлённая «СёрчИнформ SIEM» позволяет автоматизировать работу ИБ-отдела, который ранее был вынужден вручную собирать и добавлять мошеннические ресурсы в списки исключений.

Для подключения БД ФинЦЕРТ команде безопасности нужно будет просто указать путь в локальном хранилище, где лежит полученный из автоматической системы обработки инцидентов (АСОИ) CSV-файл.

После этого SIEM-система будет несколько раз в минуту сверять информацию в системе и в директории — так добавляются и актуализируются списки исключений.

Последние можно использовать в правилах контроля веб-трафика: если система выявит попытки получить доступ к ресурсу из чёрного списка, соответствующее уведомление отправиться ИБ-службе.

В сведениях об инциденте будет указан конкретный сотрудник или скомпрометированный узел.


«Такой подход упростит использование мер предосторожности и заставит их работать на практике», — объясняет Павел Пугач, системный аналитик «СёрчИнформ».

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru