


СёрчИнформ SIEM теперь получает список мошеннических ресурсов из БД ФинЦЕРТ

СёрчИнформ SIEM теперь получает список мошеннических ресурсов из БД ФинЦЕРТ

СёрчИнформ SIEM теперь получает список мошеннических ресурсов из БД ФинЦЕРТ

Компания «СёрчИнформ» выпустила обновление своей SIEM-системы, которое отметилось поддержкой автоматического импорта мошеннических доменов и IP-адресов из БД ФинЦЕРТ Банка России.

База регулятора состоит из адресов взломанных веб-ресурсов, замаскированных мошенниками, например, под сервисы онлайн-банкинга. Ориентируясь на БД ФинЦЕРТ, участники финансового рынка могут успешнее предотвращать инциденты и своевременно реагировать на них.

Обновлённая «СёрчИнформ SIEM» позволяет автоматизировать работу ИБ-отдела, который ранее был вынужден вручную собирать и добавлять мошеннические ресурсы в списки исключений.

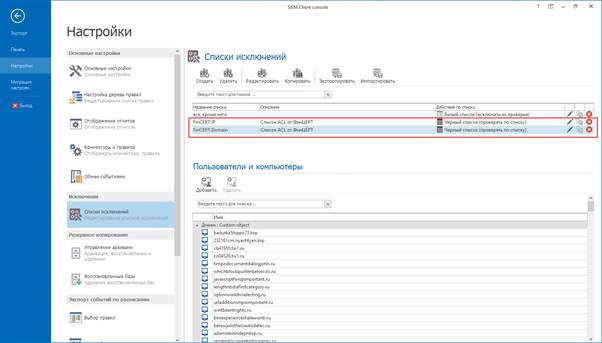
Для подключения БД ФинЦЕРТ команде безопасности нужно будет просто указать путь в локальном хранилище, где лежит полученный из автоматической системы обработки инцидентов (АСОИ) CSV-файл.

После этого SIEM-система будет несколько раз в минуту сверять информацию в системе и в директории — так добавляются и актуализируются списки исключений.

Последние можно использовать в правилах контроля веб-трафика: если система выявит попытки получить доступ к ресурсу из чёрного списка, соответствующее уведомление отправиться ИБ-службе.

В сведениях об инциденте будет указан конкретный сотрудник или скомпрометированный узел.


«Такой подход упростит использование мер предосторожности и заставит их работать на практике», — объясняет Павел Пугач, системный аналитик «СёрчИнформ».

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru