


Новый фишинговый набор использует голосовой и СМС-фишинг для сбора данных

Новый фишинговый набор использует голосовой и СМС-фишинг для сбора данных

Новый фишинговый набор использует голосовой и СМС-фишинг для сбора данных

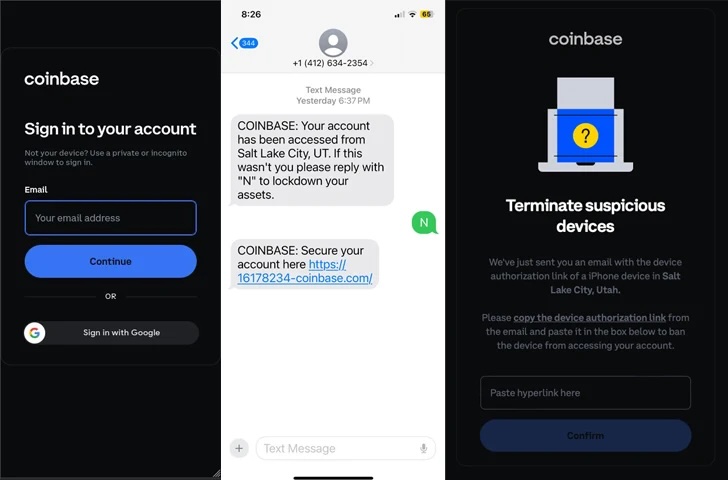
Новый фишинговый набор, участвующий в кампании под названием CryptoChameleon, помогает злоумышленникам создавать замаскированные под криптосервисы страницы. Атакуются преимущественно мобильные устройства.

CryptoChameleon описан в новом отчёте исследователей из Lookout. Специалисты отмечают:

«Киберпреступники используют новый набор для создания копий веб-страниц для входа. Затем они используют голосовой и СМС-фишинг, с помощью которого пытаются обманом заставить жертву передать свои учётные данные».

Под прицелом не только пользователи различных криптоплатформ (Binance, Coinbase, Gemini, Kraken, ShakePay, Trezor и пр.), но и сотрудники Федеральной комиссии по связи. На данный момент известно более чем о 100 жертвах кампании CryptoChameleon.

Помимо логинов и паролей, невнимательный пользователь вводит коды двухфакторной аутентификации, которые злоумышленники задействуют в режиме реального времени для получения доступа к аккаунтам.

После получения всей необходимой информации жертву редиректят на другую веб-страницу (например, на легитимную форму для входа Okta).


Пока непонятно, используется ли новый фишинговый набор одной группой или инструмент находится в руках сразу нескольких кибергруппировок.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru