


Новый фишинговый набор использует голосовой и СМС-фишинг для сбора данных

Новый фишинговый набор использует голосовой и СМС-фишинг для сбора данных

Новый фишинговый набор использует голосовой и СМС-фишинг для сбора данных

Новый фишинговый набор, участвующий в кампании под названием CryptoChameleon, помогает злоумышленникам создавать замаскированные под криптосервисы страницы. Атакуются преимущественно мобильные устройства.

CryptoChameleon описан в новом отчёте исследователей из Lookout. Специалисты отмечают:

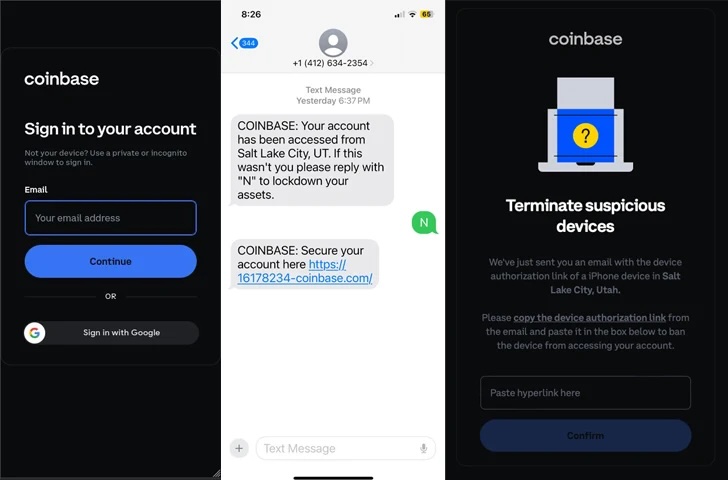
«Киберпреступники используют новый набор для создания копий веб-страниц для входа. Затем они используют голосовой и СМС-фишинг, с помощью которого пытаются обманом заставить жертву передать свои учётные данные».

Под прицелом не только пользователи различных криптоплатформ (Binance, Coinbase, Gemini, Kraken, ShakePay, Trezor и пр.), но и сотрудники Федеральной комиссии по связи. На данный момент известно более чем о 100 жертвах кампании CryptoChameleon.

Помимо логинов и паролей, невнимательный пользователь вводит коды двухфакторной аутентификации, которые злоумышленники задействуют в режиме реального времени для получения доступа к аккаунтам.

После получения всей необходимой информации жертву редиректят на другую веб-страницу (например, на легитимную форму для входа Okta).


Пока непонятно, используется ли новый фишинговый набор одной группой или инструмент находится в руках сразу нескольких кибергруппировок.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru