


В WordPress-плагине LiteSpeed Cache выявили уязвимость повышения прав

В WordPress-плагине LiteSpeed Cache выявили уязвимость повышения прав

В WordPress-плагине LiteSpeed Cache выявили уязвимость повышения прав

Ещё в одном WordPress-плагине нашли опасную уязвимость. На этот раз пострадал проект LiteSpeed Cache, а выявленная брешь позволяет не прошедшим аутентификацию пользователям повысить свои права.

Проблему отслеживают под идентификатором CVE-2023-40000. К счастью, в настоящее время готов патч (в версии 5.7.0.1).

«В сущности, это межсайтовый скриптинг (XSS), позволяющий любому неаутентифицированному пользователю повысить права на сайте с помощью одного HTTP-запроса», — объясняют исследователи из Patchstack.

Плагин LiteSpeed Cache используется для улучшения производительности веб-ресурса. В общей сумме его установили более пяти миллионов владельцев сайтов. Последняя на данный момент версия — 6.1 (выпущена 5 февраля 2024 года).

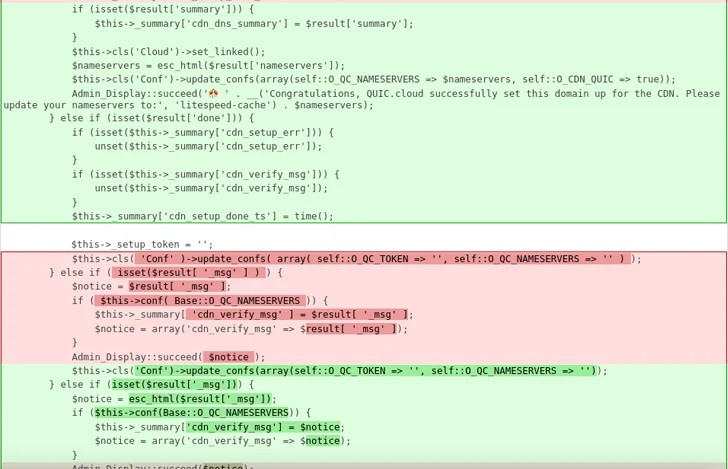
Причина появления CVE-2023-40000 кроется в недостаточной обработке пользовательского ввода, а именно — в функции update_cdn_status(). Эксплойт успешно работает на конфигурации по умолчанию.

Использовать баг в кибератаке может любой юзер, у которого есть доступ к wp-admin.


Напомним, буквально на днях стало известно о критической дыре в WordPress-плагине Ultimate Member, позволяющей провести SQL-инъекцию.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru