


Самомодифицирующийся червь SSH-Snake ворует SSH-ключи и ходит по сети

Самомодифицирующийся червь SSH-Snake ворует SSH-ключи и ходит по сети

Самомодифицирующийся червь SSH-Snake ворует SSH-ключи и ходит по сети

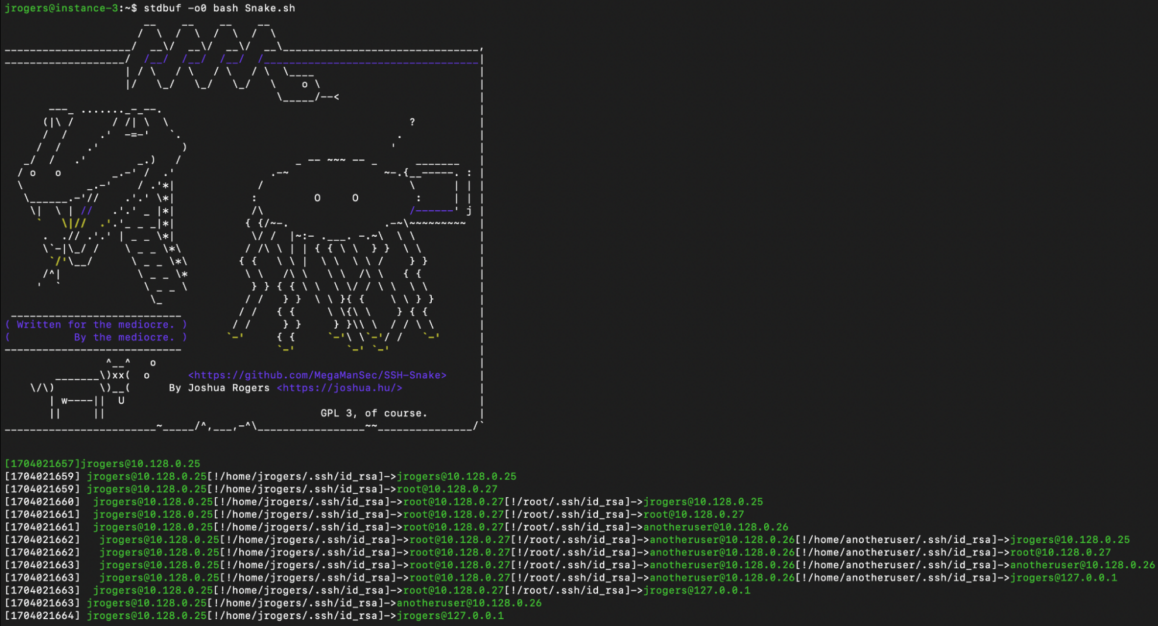
Неизвестная киберпреступная группировка взяла на вооружение инструмент с открытым исходным кодом — SSH-Snake, который используется для сетевого маппинга. С помощью «змеи» атакующие ищут закрытые ключи и передвигаются по сети жертвы латерально.

На SSH-Snake обратила внимание команда исследователей Sysdig Threat Research, которые описали тулзу как «самомодифицирующийся червь».

От других подобных киберугроз «змею» отличает отсутствие паттернов, которые обычно ассоциируются со скриптовыми атаками. Червь ищет закрытые ключи в соответствующих локациях, включая шелл-историю файлов.

Такие ключи в дальнейшем используются для незаметного продвижения по сети и заражения новых устройств. На сегодняшний день SSH-Snake доступен в виде открытого кода на GitHub.

Тем не менее специалисты Sysdig подчёркивают, что «змея» выводит принцип латерального перемещения на другой уровень из-за своей достаточно агрессивной манеры поиска закрытых ключей.

«Новый инструмент предоставляет киберпреступникам большую гибкость в настройках. За счёт отсутствия типичных для скриптовых атак паттернов тулза обеспечивает более незаметную работу», — пишет Sysdig.

SSH-Snake, вышедший в свет 4 января 2023 года, представляет собой Bash-скрипт, заточенный под автономный поиск учётных данных SSH и использования их для продвижения по сети.


Как отметили исследователи, SSH-Snake умеет модифицировать себя и уменьшать собственный размер при первом запуске (осуществляется за счёт удаления из кода комментариев, необязательных функций и пробелов).

В Sysdig подсчитали, что инструмент использовался в атаках приблизительно на 100 жертв.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru