


Троян GoldPickaxe крадёт лица пользователей iOS и Android

Троян GoldPickaxe крадёт лица пользователей iOS и Android

Троян GoldPickaxe крадёт лица пользователей iOS и Android

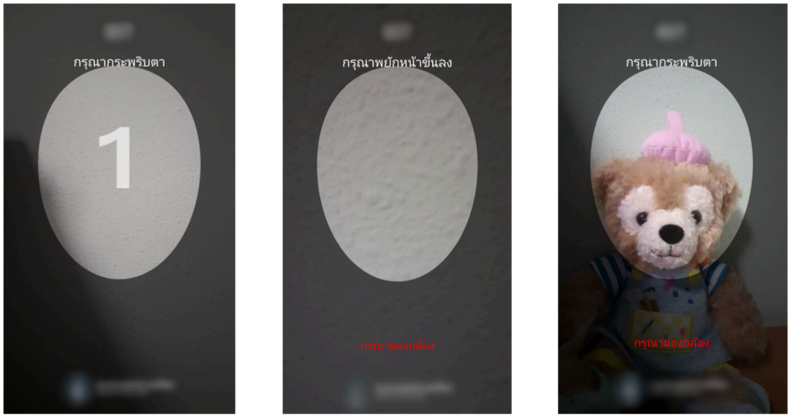
Новый троян GoldPickaxe, атакующий пользователей iOS и Android, использует интересную схему социальной инженерии: жертв обманом заставляют сканировать лица и удостоверяющие документы. В последующем эти данные могут использоваться для создания дипфейков.

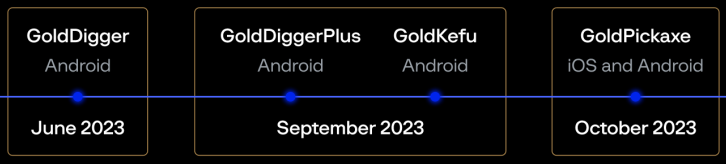
Активность GoldPickaxe зафиксировали специалисты компании Group-IB. Считается, что за трояном стоит китайская кибергруппа GoldFactory (она же якобы в прошлом разрабатывала вредоносы GoldDigger, GoldDiggerPlus и GoldKefu).

Исследователи опасаются, что методами GoldPickaxe в будущем могут воспользоваться операторы других зловредов.

Атаки трояна стартовали в октябре 2023 года. Эксперты считают, что это часть крупной кампании GoldFactory, запущенной в июне 2023-го (в ней также принимает участие Gold Digger).


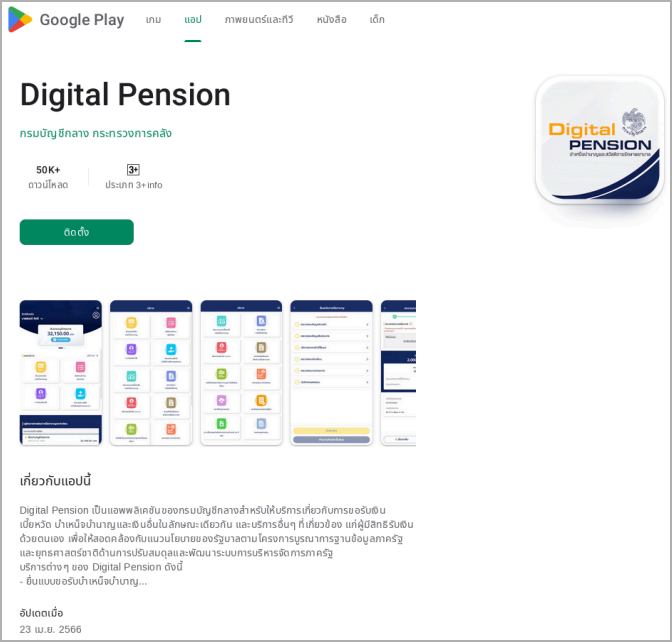
Всё начинается с фишинговых или смишинговых сообщений в приложении LINE, которые обычно маскируются под уведомления от властей. Злоумышленники пытаются заставить жертву установить софт «Digital Pension», размещённый в фейковых копиях площадки Google Play Store.


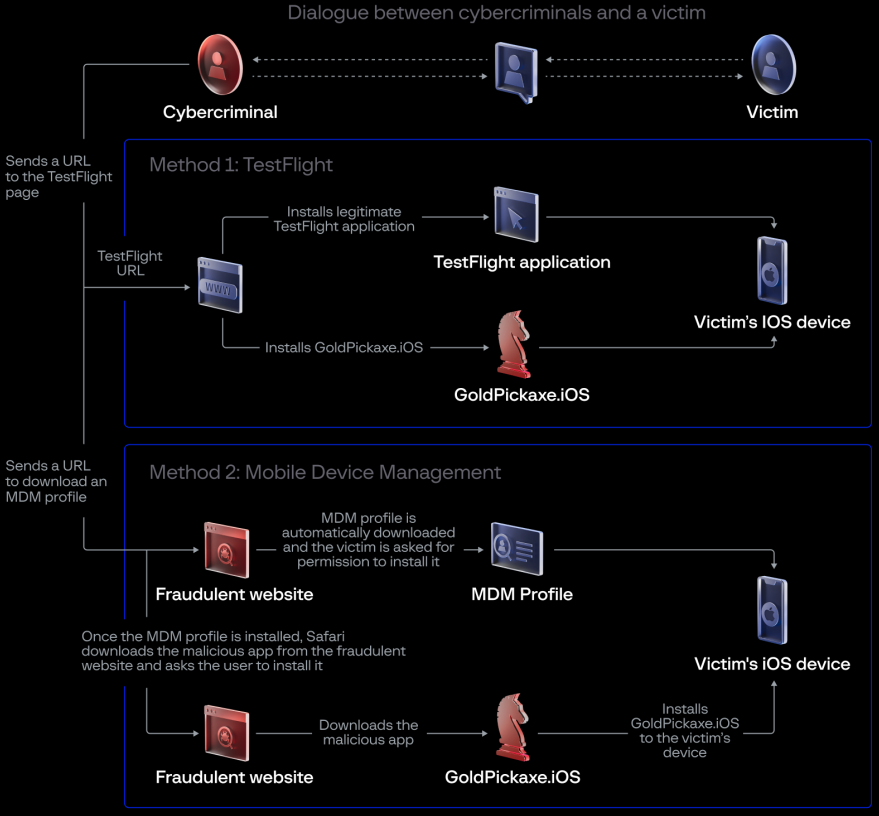
Для пользователей iOS киберпреступники сначала адаптировали схему с помощью приложения TestFlight, которое позволяло обойти стандартные проверки безопасности. Позже Apple удалила TestFlight, а атакующие переключились на загрузку вредоносного профиля управления мобильными устройствами (MDM).


После установки на устройстве GoldPickaxe работает в фоновом режиме и может сканировать лицо пользователя. Помимо этого, вредонос перехватывает входящие СМС-сообщения, запрашивает удостоверяющие документы и перенаправляет сетевой трафик с помощью MicroSocks.


Список поддерживаемых трояном команд выглядит так:

  • Heartbeat — пингует командный сервер (C2);
  • init — отправляет C2 информацию об устройстве;
  • upload_idcard — запрашивает у жертвы фотографию удостоверяющего документа;
  • face — запрашивает видеозапись лица жертвы;
  • upgrade — отображает фейковое сообщение «устройство используется», чтобы предотвратить вмешательство в работу;
  • album — синхронизирует дату фотогалереи;
  • again_upload — повторно выгружает лицо жертвы в ведро;
  • destroy — останавливает процесс трояна.
Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru