


Браузер DuckDuckGo получил защищённую E2EE функцию синхронизации

Браузер DuckDuckGo получил защищённую E2EE функцию синхронизации

Браузер DuckDuckGo получил защищённую E2EE функцию синхронизации

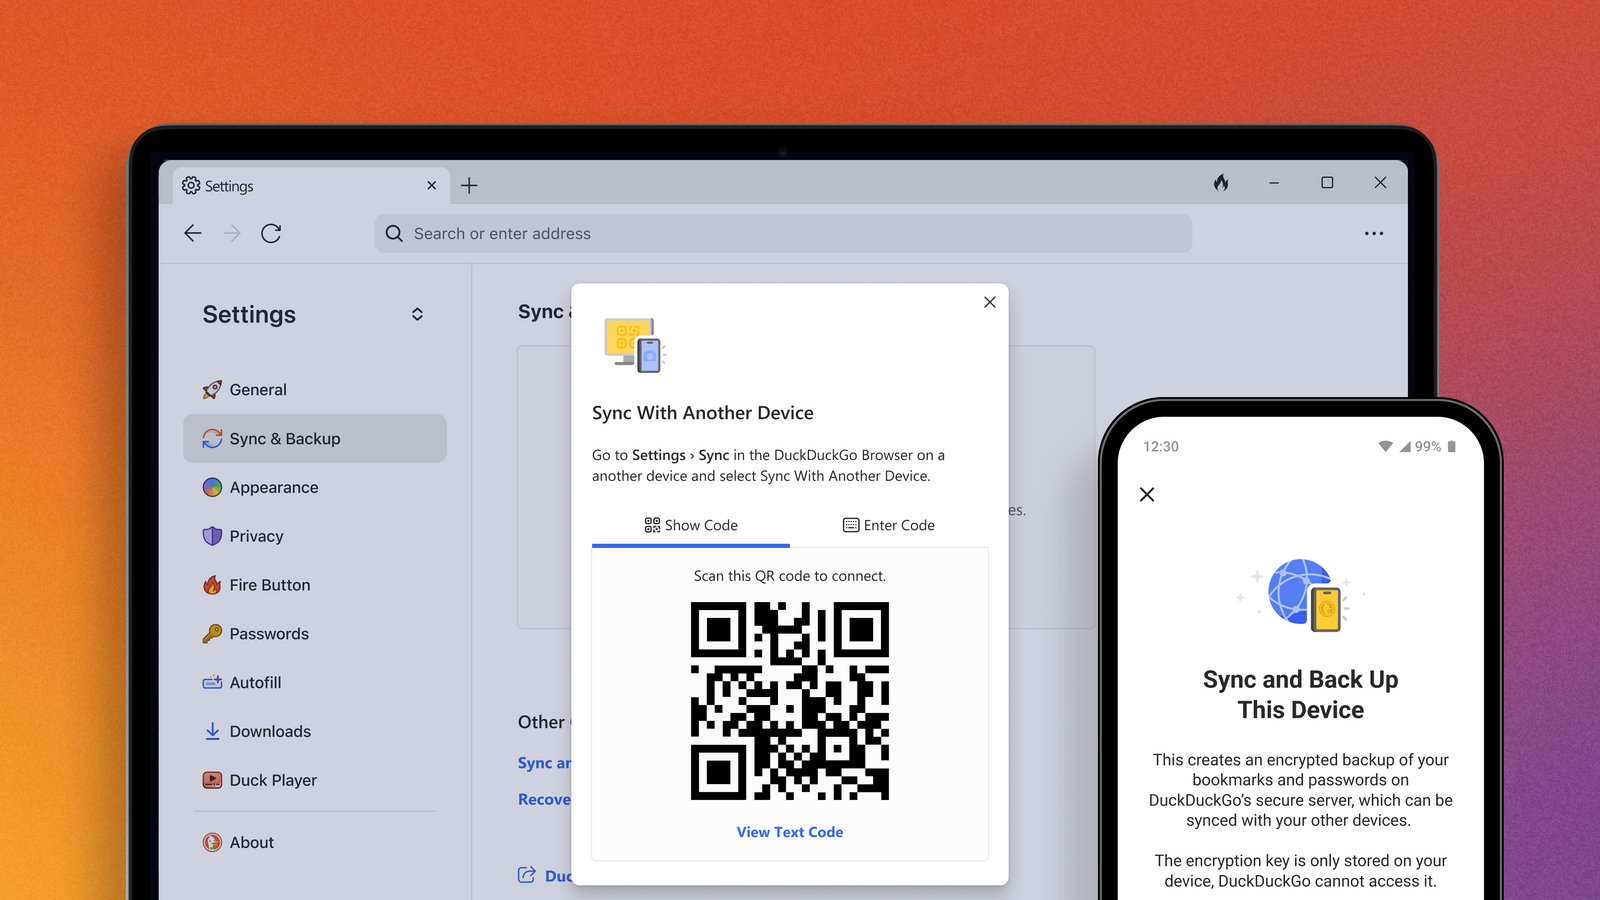
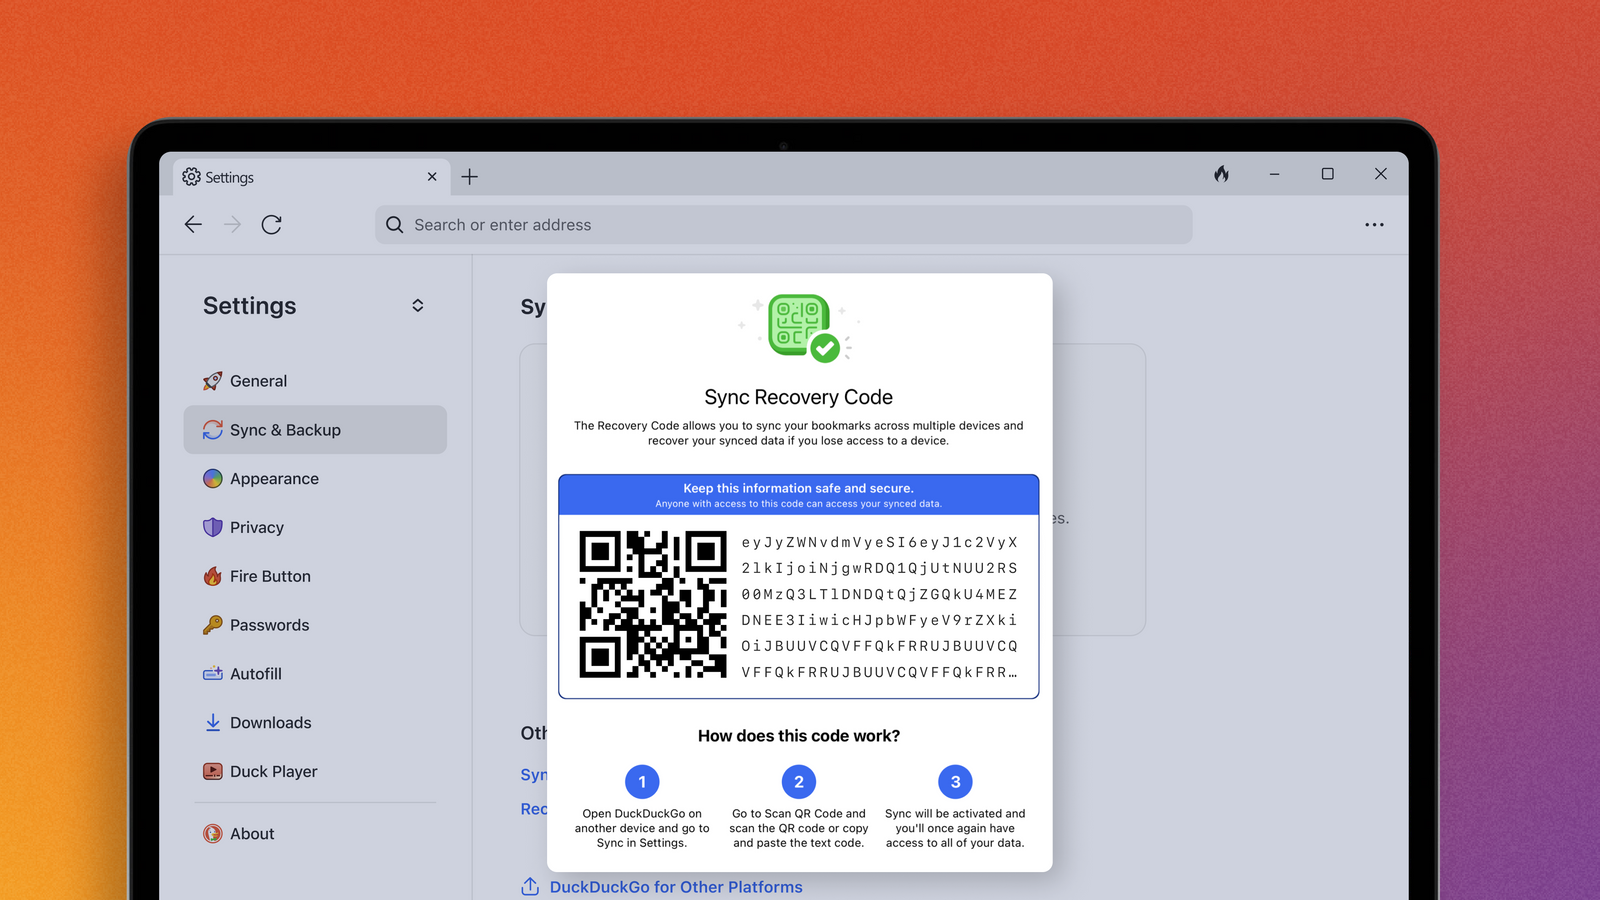
Разработчики браузера DuckDuckGo добавили функцию синхронизации и резервного копирования, защищённую сквозным шифрованием (E2EE). Таким образом, на нескольких девайсах можно пользоваться синхронизированными закладками, паролями и настройками защиты электронной почты.

Новая функциональность Sync & Backup интересна тем, что не требует наличия аккаунта. Защита E2EE гарантирует, что даже сам DuckDuckGo не получит доступа к передаваемым данным.

Опробовать нововведение могут пользователи новой версии браузера в системах Windows, macOS, iOS и Android. На сегодняшний день синхронизация доступна только для этих ОС.

Разработчики DuckDuckGo отметили, что основной проблемой при переходе пользователей с Chrome и других веб-обозревателей являются перенос и хранение паролей, закладок и других данных таким образом, чтобы не раскрывать их провайдеру.

Именно поэтому в Sync & Backup сделан упор на конфиденциальность при «миграции» с другого софта. Новая система DuckDuckGo использует локальное шифрование для хранения важных сведений, а при передаче задействуется сквозное шифрование (ключ также хранится локально).

«Наш встроенный менеджер паролей хранит и защищает ваши учётные данные локально. В результате никто не сможет получить доступ к вашим паролям, даже мы», — пишут девелоперы.


Ранее мы анализировали, как с помощью сервиса DuckDuckGo защитить E-mail от слежки.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru