


До 42% российских IP-адресов, блокируемых из-за DDoS, — в основном прокси

До 42% российских IP-адресов, блокируемых из-за DDoS, — в основном прокси

До 42% российских IP-адресов, блокируемых из-за DDoS, — в основном прокси

Компания Qrator Labs представила статистику по DDoS-атакам по итогам 2023 года. Из трендов эксперты особо отметили обход блокировок по GeoIP с помощью прокси-посредников — уязвимых сетевых устройств и IoT, максимально приближенных к цели.

Для организации проксирования мусорного трафика злоумышленники не только взламывают роутеры и умные гаджеты, но также арендуют серверы у хостинг-провайдеров на имя подставных лиц.

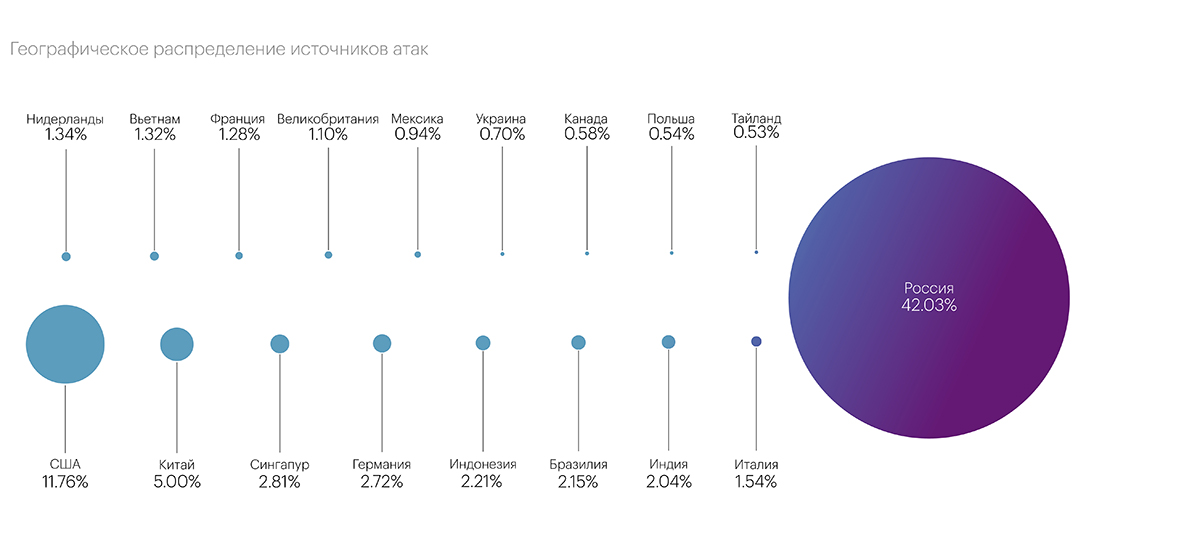
Среди стран по числу источников DDoS-потоков (в том числе таких прокси) лидирует Россия. В IV квартале на ее долю пришлось 22,3 млн заблокированных IP-адресов — 42,03% общего количества. Непочетный пьедестал делят также США и Китай с более оптимистичными показателями.


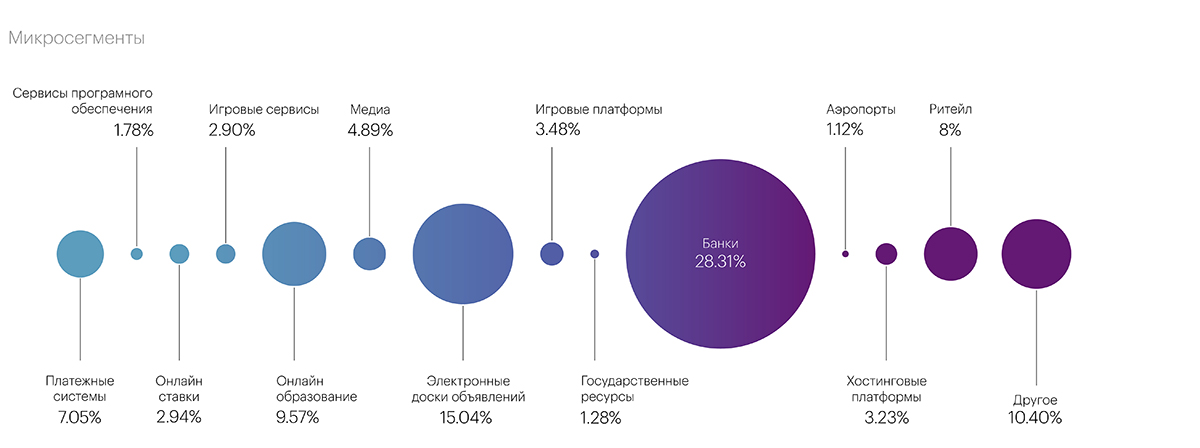
Больше прочих от DDoS-атак страдали финансисты (36,88%) и представители сферы электронной коммерции (24,95%). На уровне микросегментов распределение инцидентов выглядело следующим образом:


«Попадание данных категорий в ТОП рейтинга самых атакуемых сегментов 2023 года не удивительно, — отметил гендиректор Qrator Дмитрий Ткачев. — Развитие электронной коммерции в последние годы очень велико. Более того, расширение каналов связи, переход на новые протоколы для оптимизации работы удаленных офисов, легкость и низкая стоимость организации DDoS-атак привели к возобновлению тренда на коммерческие атаки».

Число атак прикладного уровня (L7) возросло почти на 19%, однако их вклад в общий объем DDoS-инцидентов невелик. Авторы таких атак тщательно выбирают мишени и уделяют много внимания подготовке.

Продолжительность DDoS в среднем составила 1,3 часа. Самой долгой оказалась августовская атака в микросегменте «Аэропорты»: разновекторный флуд (UDP, SYN, TCP) бил по цели почти три дня.

Аналитики также отметили рост активности ботов. Увеличились и частота автоматизированных атак, и объемы генерируемых мусорных запросов — в особенности в сфере ретейла: там много контента, интересного для ботов, вооруженных ИИ.

Подпишитесь на новости

Группа Астра представила экосистему ИИ для закрытых корпоративных сетей

Бизнесу предлагают запускать ИИ на собственной инфраструктуре и обрабатывать конфиденциальные данные внутри компании. На форуме «Цифровые решения — 2026» «Группа Астра» представила экосистему для разработки, управления моделями и автоматизации рабочих задач.

Линейка «Астра ИИ» рассчитана на корпоративные контуры, госорганы и объекты КИИ.

По заявлению вендора, при локальном развертывании вычисления выполняются внутри инфраструктуры заказчика, без передачи данных внешним сервисам. В основе — Astra Linux и платформа контейнеризации «Боцман».

В экосистеме пять компонентов. «Код» помогает автоматизировать написание, тестирование и рефакторинг ПО. «Цифровой офис» объединяет ассистентов для повседневных задач, а low-code «Платформа» позволяет собирать собственные агентные сервисы.

«Хаб» отвечает за хранение моделей, распределение вычислительных ресурсов и разграничение доступа. «Траектория» — методология перехода к агентной разработке: аудит процессов, выбор сценариев внедрения и оценка результатов.

Доступны локальная установка, размещение через Astra Cloud и готовые программно-аппаратные комплексы. Компания заявляет о росте производительности разработки более чем на 50%, а для специализированного ПАК — о преимуществах до четырех раз относительно серверов с аналогичными GPU.

Главная идея — дать организациям инструменты для запуска и контроля ИИ на своем стеке. Но закрытый контур сам по себе не превращает нейросеть в безошибочного сотрудника: права агентов, качество ответов и безопасность интеграций все равно придется контролировать.

RSS: Новости на портале Anti-Malware.ru