


Эксперты показали мощь Solar NGFW. C продуктом ознакомилась Набиуллина

Эксперты показали мощь Solar NGFW. C продуктом ознакомилась Набиуллина

Эксперты показали мощь Solar NGFW. C продуктом ознакомилась Набиуллина

В рамках Уральского форума «Кибербезопасность в финансах» прошла демонстрация производительности Solar NGFW в соответствии с методикой тестирования, разработанной экспертами ГК «Солар».

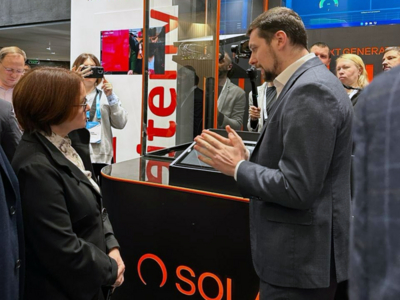
Результаты в очередной раз подтвердили высокую эффективность продукта в комплексной защите от атак на периметре сети. С решением ГК «Солар» в рамках официального обхода представленных на мероприятии стендов компаний ознакомилась глава Банка России Эльвира Набиуллина и представители ЦБ РФ.

Организации финансовой отрасли показывают наиболее высокий уровень ИБ-зрелости, что подтверждается объемами расходов на обеспечение безопасности: 18 млрд рублей в 2023 году, по данным группы аналитики ГК «Солар». Однако несмотря на то, что компании финансовой сферы одними из первых озаботились вопросами обеспечения безопасности, недофинансированность ИБ наблюдается и здесь.

В то же время финансовый сектор является самым привлекательным для хакерских атак рынком в России. Среди самых распространенных киберугроз финансовой отрасли остаются сетевые атаки, когда злоумышленники пытаются получить доступ к компьютерам, серверам и сетевому оборудованию ключевых предприятий нашей страны. Поэтому традиционно наибольшим спросом решения класса NGFW пользуются в финансовой сфере.

На площадке форума эксперты ГК «Солар» развернули мобильный стенд и демонстрировали участникам описанные в методике тесты, чтобы они могли оценить заявленную производительность Solar NGFW в условиях, приближенных к действительным. Нагрузочное тестирование проводилось на проектном оборудовании с использованием генератора трафика IXIA BreakingPoint.

В ходе тестирования IXIA генерировала синтетический трафик и направляла на Solar NGFW с целью выявления оптимальных значений количества новых и одновременных соединений, определения максимальной пропускной способности, а также оценки поведения системы при изменении условий. Solar NGFW успешно прошел все этапы тестирования и неоднократно подтвердил свою высокую эффективность — пропускную способность до 20 Гбит/с в режиме FW и до 4 Гбит/с в режиме NGFW (FW+IPS+DPI+журналирование), стабильную работу во время всех проведённых тестов, доступность интерфейсов управления на протяжении всего процесса с возможностью проводить мониторинг и корректировать параметры в режиме реального времени.

«Сейчас на российском рынке NGFW сложилась ситуация, когда предоставляемые вендорами данные о производительности их решений не соотносятся друг с другом, т.к. выполнены по разным известным только им методикам. Мы понимаем важность оценки производительности продуктов для защиты сетевого периметра при их выборе перед внедрением, поэтому не просто заявляем о наличии NGFW в продуктовом портфеле, мы подтверждаем его производительность и первыми опубликовали нашу методику тестирования межсетевых экранов нового поколения в открытом доступе. Для большей прозрачности характеристик NGFW для покупателей, готовы инициировать диалог в отрасли о разработке единых стандартов тестирования продуктов данного класса. Также хочу отметить, что у нас есть случаи, когда в реальных боевых кейсах производительность Solar NGFW была немного выше заявленной нами официально», — говорит Александр Баринов, директор портфеля продуктов сетевой безопасности ГК «Солар».

В рамках форума с высокой производительностью Solar NGFW ознакомились более 700 представителей топ-менеджмента крупнейших финансовых организаций, а также руководители органов власти. В ближайшее время ГК «Солар» планирует развивать и дорабатывать методику тестирования, в том числе после пилотов с заказчиками и общения с партнёрами.

Solar NGFW устанавливается в разрыв трафика и проверяет все проходящие через него пакеты данных. При этом механизмы защиты NGFW работают параллельно, но каждый по своим базам сигнатур и правил. Это обеспечивает комплексную проверку трафика на соответствие политике безопасности. Объединение нескольких механизмов защиты в одном решении надежно защищает корпоративную сеть от сетевых и веб-угроз, одновременно упрощая администрирование.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru