


Эксперты показали мощь Solar NGFW. C продуктом ознакомилась Набиуллина

Эксперты показали мощь Solar NGFW. C продуктом ознакомилась Набиуллина

Эксперты показали мощь Solar NGFW. C продуктом ознакомилась Набиуллина

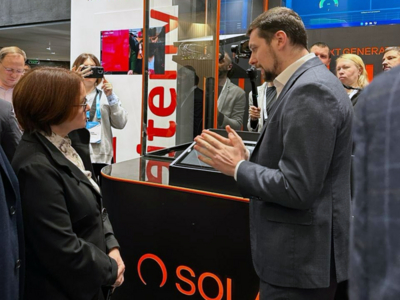
В рамках Уральского форума «Кибербезопасность в финансах» прошла демонстрация производительности Solar NGFW в соответствии с методикой тестирования, разработанной экспертами ГК «Солар».

Результаты в очередной раз подтвердили высокую эффективность продукта в комплексной защите от атак на периметре сети. С решением ГК «Солар» в рамках официального обхода представленных на мероприятии стендов компаний ознакомилась глава Банка России Эльвира Набиуллина и представители ЦБ РФ.

Организации финансовой отрасли показывают наиболее высокий уровень ИБ-зрелости, что подтверждается объемами расходов на обеспечение безопасности: 18 млрд рублей в 2023 году, по данным группы аналитики ГК «Солар». Однако несмотря на то, что компании финансовой сферы одними из первых озаботились вопросами обеспечения безопасности, недофинансированность ИБ наблюдается и здесь.

В то же время финансовый сектор является самым привлекательным для хакерских атак рынком в России. Среди самых распространенных киберугроз финансовой отрасли остаются сетевые атаки, когда злоумышленники пытаются получить доступ к компьютерам, серверам и сетевому оборудованию ключевых предприятий нашей страны. Поэтому традиционно наибольшим спросом решения класса NGFW пользуются в финансовой сфере.

На площадке форума эксперты ГК «Солар» развернули мобильный стенд и демонстрировали участникам описанные в методике тесты, чтобы они могли оценить заявленную производительность Solar NGFW в условиях, приближенных к действительным. Нагрузочное тестирование проводилось на проектном оборудовании с использованием генератора трафика IXIA BreakingPoint.

В ходе тестирования IXIA генерировала синтетический трафик и направляла на Solar NGFW с целью выявления оптимальных значений количества новых и одновременных соединений, определения максимальной пропускной способности, а также оценки поведения системы при изменении условий. Solar NGFW успешно прошел все этапы тестирования и неоднократно подтвердил свою высокую эффективность — пропускную способность до 20 Гбит/с в режиме FW и до 4 Гбит/с в режиме NGFW (FW+IPS+DPI+журналирование), стабильную работу во время всех проведённых тестов, доступность интерфейсов управления на протяжении всего процесса с возможностью проводить мониторинг и корректировать параметры в режиме реального времени.

«Сейчас на российском рынке NGFW сложилась ситуация, когда предоставляемые вендорами данные о производительности их решений не соотносятся друг с другом, т.к. выполнены по разным известным только им методикам. Мы понимаем важность оценки производительности продуктов для защиты сетевого периметра при их выборе перед внедрением, поэтому не просто заявляем о наличии NGFW в продуктовом портфеле, мы подтверждаем его производительность и первыми опубликовали нашу методику тестирования межсетевых экранов нового поколения в открытом доступе. Для большей прозрачности характеристик NGFW для покупателей, готовы инициировать диалог в отрасли о разработке единых стандартов тестирования продуктов данного класса. Также хочу отметить, что у нас есть случаи, когда в реальных боевых кейсах производительность Solar NGFW была немного выше заявленной нами официально», — говорит Александр Баринов, директор портфеля продуктов сетевой безопасности ГК «Солар».

В рамках форума с высокой производительностью Solar NGFW ознакомились более 700 представителей топ-менеджмента крупнейших финансовых организаций, а также руководители органов власти. В ближайшее время ГК «Солар» планирует развивать и дорабатывать методику тестирования, в том числе после пилотов с заказчиками и общения с партнёрами.

Solar NGFW устанавливается в разрыв трафика и проверяет все проходящие через него пакеты данных. При этом механизмы защиты NGFW работают параллельно, но каждый по своим базам сигнатур и правил. Это обеспечивает комплексную проверку трафика на соответствие политике безопасности. Объединение нескольких механизмов защиты в одном решении надежно защищает корпоративную сеть от сетевых и веб-угроз, одновременно упрощая администрирование.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru