


Эксперты показали мощь Solar NGFW. C продуктом ознакомилась Набиуллина

Эксперты показали мощь Solar NGFW. C продуктом ознакомилась Набиуллина

Эксперты показали мощь Solar NGFW. C продуктом ознакомилась Набиуллина

В рамках Уральского форума «Кибербезопасность в финансах» прошла демонстрация производительности Solar NGFW в соответствии с методикой тестирования, разработанной экспертами ГК «Солар».

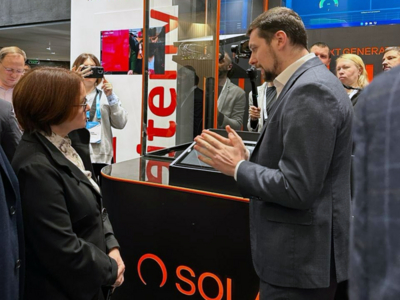
Результаты в очередной раз подтвердили высокую эффективность продукта в комплексной защите от атак на периметре сети. С решением ГК «Солар» в рамках официального обхода представленных на мероприятии стендов компаний ознакомилась глава Банка России Эльвира Набиуллина и представители ЦБ РФ.

Организации финансовой отрасли показывают наиболее высокий уровень ИБ-зрелости, что подтверждается объемами расходов на обеспечение безопасности: 18 млрд рублей в 2023 году, по данным группы аналитики ГК «Солар». Однако несмотря на то, что компании финансовой сферы одними из первых озаботились вопросами обеспечения безопасности, недофинансированность ИБ наблюдается и здесь.

В то же время финансовый сектор является самым привлекательным для хакерских атак рынком в России. Среди самых распространенных киберугроз финансовой отрасли остаются сетевые атаки, когда злоумышленники пытаются получить доступ к компьютерам, серверам и сетевому оборудованию ключевых предприятий нашей страны. Поэтому традиционно наибольшим спросом решения класса NGFW пользуются в финансовой сфере.

На площадке форума эксперты ГК «Солар» развернули мобильный стенд и демонстрировали участникам описанные в методике тесты, чтобы они могли оценить заявленную производительность Solar NGFW в условиях, приближенных к действительным. Нагрузочное тестирование проводилось на проектном оборудовании с использованием генератора трафика IXIA BreakingPoint.

В ходе тестирования IXIA генерировала синтетический трафик и направляла на Solar NGFW с целью выявления оптимальных значений количества новых и одновременных соединений, определения максимальной пропускной способности, а также оценки поведения системы при изменении условий. Solar NGFW успешно прошел все этапы тестирования и неоднократно подтвердил свою высокую эффективность — пропускную способность до 20 Гбит/с в режиме FW и до 4 Гбит/с в режиме NGFW (FW+IPS+DPI+журналирование), стабильную работу во время всех проведённых тестов, доступность интерфейсов управления на протяжении всего процесса с возможностью проводить мониторинг и корректировать параметры в режиме реального времени.

«Сейчас на российском рынке NGFW сложилась ситуация, когда предоставляемые вендорами данные о производительности их решений не соотносятся друг с другом, т.к. выполнены по разным известным только им методикам. Мы понимаем важность оценки производительности продуктов для защиты сетевого периметра при их выборе перед внедрением, поэтому не просто заявляем о наличии NGFW в продуктовом портфеле, мы подтверждаем его производительность и первыми опубликовали нашу методику тестирования межсетевых экранов нового поколения в открытом доступе. Для большей прозрачности характеристик NGFW для покупателей, готовы инициировать диалог в отрасли о разработке единых стандартов тестирования продуктов данного класса. Также хочу отметить, что у нас есть случаи, когда в реальных боевых кейсах производительность Solar NGFW была немного выше заявленной нами официально», — говорит Александр Баринов, директор портфеля продуктов сетевой безопасности ГК «Солар».

В рамках форума с высокой производительностью Solar NGFW ознакомились более 700 представителей топ-менеджмента крупнейших финансовых организаций, а также руководители органов власти. В ближайшее время ГК «Солар» планирует развивать и дорабатывать методику тестирования, в том числе после пилотов с заказчиками и общения с партнёрами.

Solar NGFW устанавливается в разрыв трафика и проверяет все проходящие через него пакеты данных. При этом механизмы защиты NGFW работают параллельно, но каждый по своим базам сигнатур и правил. Это обеспечивает комплексную проверку трафика на соответствие политике безопасности. Объединение нескольких механизмов защиты в одном решении надежно защищает корпоративную сеть от сетевых и веб-угроз, одновременно упрощая администрирование.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru