


Любителям Ubuntu могут подсунуть вредоносные пакеты через встроенную тулзу

Любителям Ubuntu могут подсунуть вредоносные пакеты через встроенную тулзу

Любителям Ubuntu могут подсунуть вредоносные пакеты через встроенную тулзу

Как выяснили исследователи, злоумышленники могут воспользоваться популярным инструментом «command-not-found», чтобы подсунуть пользователям Ubuntu собственные вредоносные пакеты.

О новом векторе доставки Linux-вредоносов рассказали специалисты компании Aqua:

«Несмотря на неоспоримую пользу инструмента “command-not-found“, который предлагает инсталлировать неустановленные команды, злоумышленники могут манипулировать им через репозиторий Snap и подсовывать пользователям вредоносные пакеты».

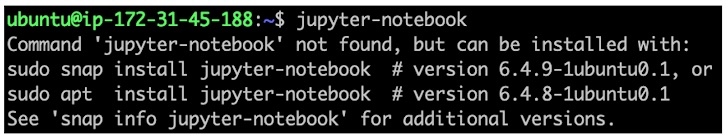
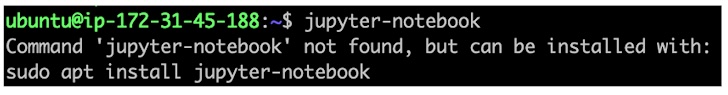
Стоит учитывать, что «command-not-found» установлен в Ubuntu по умолчанию. Как уже отмечалось выше, основная задача инструмента — предлагать пакеты для установки при попытках запустить неподдерживаемые команды.

Среди таких предложений могут быть как пакеты Advanced Packaging Tool (APT), так и Snap-пакеты.

Для предложения APT-пакетов используется внутренняя база данных («/var/lib/command-not-found/commands.db»), а в случае со Snap инструмент полагается на команду «advise-snap».

Если условный злоумышленник сможет ввести систему в заблуждение, ему откроется вектор атаки на поставки софта. Одну из таких лазеек и выявили эксперты Aqua: механизм псевдонимов можно использовать для регистрации snap-имени, связанного с алиасом. В этом случае атакующий заставит пользователя установить вредоносный пакет.

Более того, киберпреступник может застолбить имя snap, связанное с APT-пакетом.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru