


Любителям Ubuntu могут подсунуть вредоносные пакеты через встроенную тулзу

Любителям Ubuntu могут подсунуть вредоносные пакеты через встроенную тулзу

Любителям Ubuntu могут подсунуть вредоносные пакеты через встроенную тулзу

Как выяснили исследователи, злоумышленники могут воспользоваться популярным инструментом «command-not-found», чтобы подсунуть пользователям Ubuntu собственные вредоносные пакеты.

О новом векторе доставки Linux-вредоносов рассказали специалисты компании Aqua:

«Несмотря на неоспоримую пользу инструмента “command-not-found“, который предлагает инсталлировать неустановленные команды, злоумышленники могут манипулировать им через репозиторий Snap и подсовывать пользователям вредоносные пакеты».

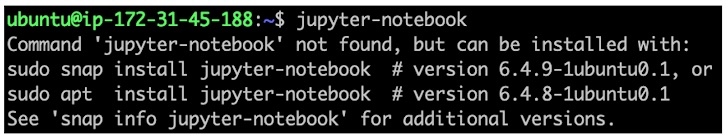
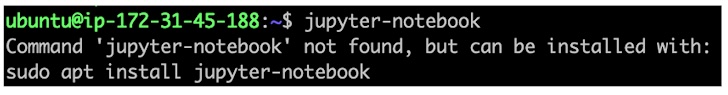
Стоит учитывать, что «command-not-found» установлен в Ubuntu по умолчанию. Как уже отмечалось выше, основная задача инструмента — предлагать пакеты для установки при попытках запустить неподдерживаемые команды.

Среди таких предложений могут быть как пакеты Advanced Packaging Tool (APT), так и Snap-пакеты.

Для предложения APT-пакетов используется внутренняя база данных («/var/lib/command-not-found/commands.db»), а в случае со Snap инструмент полагается на команду «advise-snap».

Если условный злоумышленник сможет ввести систему в заблуждение, ему откроется вектор атаки на поставки софта. Одну из таких лазеек и выявили эксперты Aqua: механизм псевдонимов можно использовать для регистрации snap-имени, связанного с алиасом. В этом случае атакующий заставит пользователя установить вредоносный пакет.

Более того, киберпреступник может застолбить имя snap, связанное с APT-пакетом.

Россиянам разрешат запрещать банкам повышать лимиты по кредиткам

Россиянам могут разрешить заранее запрещать банкам повышать лимиты по кредитным картам. Сейчас граждане уже могут установить самозапрет на заключение новых договоров потребительского кредита. Однако на действующие кредитки этот механизм не распространяется: банк по-прежнему может увеличить доступный лимит.

Соответствующий законопроект внесён в Госдуму, сообщает ТАСС. Документ предлагает закрыть эту дыру отдельным запретом на повышение лимита.

Подключить или отключить его можно будет через Госуслуги либо МФЦ. Перед увеличением доступной суммы банк должен будет обратиться в бюро кредитных историй и проверить, не включил ли клиент финансовый предохранитель.

Если запрет установлен, поднимать лимит будет нельзя. А если банк всё-таки решит проявить инициативу, последствия окажутся для него неприятными: кредитная организация не сможет потребовать вернуть долг, образовавшийся сверх прежней суммы.

Начислять проценты, штрафы и другие платежи на такую задолженность тоже запретят. Авторы инициативы считают, что новый инструмент поможет гражданам контролировать долговую нагрузку и снизит возможный ущерб при взломе банковского приложения.

Иногда человеку действительно проще заранее закрыть себе путь к дополнительным кредитным деньгам, чем потом объяснять банку, что внезапные покупки совершал не он.

Создавать отдельную государственную платформу для механизма не потребуется. Информацию о запретах предлагают передавать через уже работающую инфраструктуру бюро кредитных историй.

RSS: Новости на портале Anti-Malware.ru